Входит в Реестр
российского ПО
Чем грозит утечка персональных и паспортных данных: риски для человека и для бизнеса

Содержание
- Что считается утечкой персональных данных и как она происходит
- Основная угроза при утечке персональных данных: последствия для человека
- Чем грозит утечка паспортных данных: специфика документа
- Чем опасна утечка данных для бизнеса: деньги, репутация, проверки
- Как данные сотрудников утекают изнутри и что показывает цифровой контекст
- Что делать руководителю: профилактика и порядок действий после утечки
- Частые вопросы об утечках персональных данных
Развернуть
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Чем грозит утечка персональных и паспортных данных: риски для человека и для бизнеса
Слив базы обходится человеку деньгами и кредитной историей, а бизнесу — штрафом до 500 млн ₽ по 420-ФЗ. Разбираем последствия слива паспортных данных, ответственность оператора и внутренние утечки сотрудниками.
Человек узнаёт о том, что его данные попали в чужую базу, чаще всего не от компании, которая их собирала. Ему приходит звонок «из банка», где уже знают его имя, адрес и последние цифры карты, или он видит в новостях сообщение о сливе базы интернет-магазина, где сам когда-то оформлял заказ. Само по себе известие ничем не угрожает. Проблемы начинаются позже, когда данные используют против владельца.
Для компании ситуация выглядит иначе, но приводит к похожему результату. Утечка персональных данных — это не только технический сбой и не только репутационная заметка в СМИ. Это обязанность разбираться с последствиями в правовом поле: уведомить Роскомнадзор, ответить перед клиентами и оплатить штраф, который после вступления в силу 420-ФЗ вырос на порядок. Ниже разберём, чем именно грозит утечка — отдельно человеку, отдельно бизнесу, — и что делать в первые дни после инцидента.
Основные понятия и определения
- Утечка персональных данных — неправомерное распространение защищаемых сведений о человеке: они стали доступны посторонним или ушли в открытый доступ.
- Оператор персональных данных — организация или ИП, которые собирают и обрабатывают данные и отвечают за их сохранность по 152-ФЗ.
- Субъект персональных данных — человек, чьи сведения обрабатываются. Его интересы защищает закон.
- Спецкатегории ПДн — сведения о здоровье, интимной жизни, национальности, религиозных и политических взглядах, о судимости. Утечка этой категории наказывается строже.
- Биометрические данные — сведения о физиологических особенностях человека: отпечатки пальцев, рисунок вен, черты лица. Используются для установления личности.
- Паспортные данные — серия, номер, кем и когда выдан паспорт. Этого набора достаточно, чтобы оформить заём на чужое имя.
- Социальная инженерия — обман, при котором мошенник использует доверие человека и известные ему данные: представляется сотрудником банка, полиции или сервиса.
- Инсайдер — сотрудник или подрядчик с легальным доступом к данным, который вынес их за пределы компании.
- DLP-система — средство контроля, которое фиксирует передачу файлов и копирование конфиденциальных сведений внутри корпоративной сети.
- 152-ФЗ — закон «О персональных данных», который задаёт обязанности оператора и меры защиты.
- 420-ФЗ — закон от 30.11.2024, который с 30 мая 2025 года ввёл новые штрафы за утечки и за их неуведомление.
- Репутационный ущерб — потеря клиентов и партнёров из-за обнародованного инцидента, а не из-за прямого запрета или штрафа.
Суть за минуту
Главная угроза при утечке персональных данных — не сам факт слива, а то, что злоумышленник получает известные о человеке сведения и использует их от его имени. Человек платит кредитами и репутацией, бизнес — штрафами по 420-ФЗ, проверками Роскомнадзора и ушедшими клиентами. Часть инцидентов при этом рождается внутри компании.
Что считается утечкой персональных данных и как она происходит
Под утечкой понимают ситуацию, когда сведения о человеке, которые оператор обязан защищать, попали к тем, кому их видеть не положено. Это не обязательно атака хакеров. Публичная ссылка на файл с клиентской базой, потерянный ноутбук отдела продаж, письмо с таблицей сотрудников не тому адресату — всё это тоже утечка, даже если никто специально её не готовил. Ключевой признак один: посторонние получили доступ к данным, которые не должны были видеть.
Утечка — это не единичный сбой, а результат конкретного действия или его отсутствия. Поэтому разбор инцидента всегда начинается с двух вопросов: какие данные ушли и каким образом они вышли за пределы компании. От ответа зависит и тяжесть последствий, и объём работы по устранению.
Определение и категории ПДн: общедоступные, специальные, биометрические, иные
В законе персональные данные делятся на категории, и от категории зависит степень риска. Общедоступные — фамилия, имя, адрес, телефон, электронная почта. Специальные — сведения о здоровье, судимости, национальности, религиозных и политических взглядах. Биометрические — отпечатки пальцев, рисунок вен, черты лица, которые используют для установления личности. Всё остальное относят к иным данным: дата рождения, место работы, должность, номер договора.
Разделение практическое, а не формальное. Если из компании утечёт таблица с телефонами и почтой, человеку грозят спам, телефонное мошенничество и целевые письма с поддельными ссылками. Если утекут сведения о здоровье или судимости, к этому добавляется шантаж и ущерб репутации. По 420-ФЗ за утечку спецкатегорий и биометрии предусмотрен отдельный, более высокий уровень штрафа, поэтому категория имеет значение и для бизнеса.
Типовые сценарии: фишинг, инсайдер, уязвимость, человеческий фактор
Сценарии утечек повторяются из года в год. Фишинг — сотруднику приходит письмо, похожее на служебное, он вводит пароль на поддельной странице, и злоумышленник заходит в корпоративные системы под его учётной записью. Уязвимость — незакрытая дыра в веб-сервисе или базе данных, через которую данные выгружают снаружи. Инсайдер — сотрудник с легальным доступом копирует клиентскую базу перед увольнением или передаёт её подрядчику. Человеческий фактор — открытый файл на общем диске, пароль на стикере, ноутбук, забытый в такси.
По оценкам InfoWatch, которые приводят отраслевые обзоры, большинство утечек приходится на внешних нарушителей, а в заметной части внутренних инцидентов виновата случайность, а не злой умысел: сотрудник нарушает правила информационной безопасности, сам того не желая. Это объясняет, почему одна техническая защита периметра не закрывает вопрос: часть проблем создают сами сотрудники, действуя без злого умысла.
Статистика утечек в России: РКН и InfoWatch за 2023–2025 годы
Официальную статистику ведёт Роскомнадзор и отраслевые аналитики, например InfoWatch. В их отчётах за 2023–2024 годы видна общая картина: число учтённых утечек держится на высоком уровне, а объём утекших записей за год вырос в несколько раз. В 2025 году ведомство продолжило учитывать инциденты и публиковать данные о них, поэтому масштаб проблемы виден и в свежих сводках.
Инцидентов стало меньше, а данных в них больше: в базах накапливаются записи за много лет. Для человека это означает, что его телефон и почта почти наверняка уже присутствуют в какой-то из слитых баз. Для компании — что риск возникает не «в теории», а в регулярной статистике проверок. Отдельные разборы подобных ситуаций мы собираем в блоге ИНСАЙДЕР.
Получите
демодоступ
демодоступ
Заполните форму и оцените
возможности ИНСАЙДЕР
возможности ИНСАЙДЕР
Основная угроза при утечке персональных данных: последствия для человека
Человек, чьи данные утекли, вступает в разбор с уже наступившими последствиями. Обычно проблемы идут волнами: сначала звонки и письма от мошенников, затем попытки оформить кредит, потом трудности с доступом к аккаунтам. Каждый эпизод по отдельности решаем, но вместе они складываются в то, ради чего злоумышленники и выменивают базы.
Самые дорогие последствия — финансовые и репутационные. Потеря денег и испорченная кредитная история видны быстро, а вот пятно на репутации и последствия подмены личности человек ощущает месяцами. Разберём основные линии атаки по отдельности.
Финансовые потери: мошеннические кредиты и займы на чужое имя
Набор из паспортных данных, номера телефона и старого адреса позволяет оформить заём в микрофинансовой организации онлайн. Человек узнаёт об этом, когда ему приходит требование оплатить долг, которого он не брал. Пока спор идёт, в кредитной истории остаётся отметка о просрочке, и банки начинают отказывать в собственной ипотеке или кредите.
Отдельная линия — списания денег. Данные банковской карты или доступ к личному кабинету используется для прямого вывода средств. Восстановить деньги можно не всегда: если человек самостоятельно назвал код подтверждения мошеннику, доказать несанкционированную операцию сложнее.
Социальная инженерия и целевой фишинг по украденным данным
Из слитой базы злоумышленник знает, что человек брал заём в конкретной организации или лечился в конкретной клинике. Он звонит от имени этой организации и говорит о понятных вещах: «ваш полис оформлен, нужно подтвердить данные» или «одобрен кредит, подтвердите заявку». Дальше сценарий одинаков: человека просят назвать код из СМС, перевести деньги на «безопасный счёт» или открыть ссылку.
Осведомлённость делает обман правдоподобным. Именно поэтому база с контактами и историей обращений ценится выше, чем простой список телефонов: она позволяет подготовить персональное обращение, под которое человек реагирует.
Подмена личности и восстановление доступа к аккаунтам
Если в разных сервисах использовался один и тот же пароль, утечка в одном месте открывает злоумышленнику доступ к другим. Через почту восстанавливается доступ в социальные сети, к облачному диску, к личному кабинету банка. Через аккаунты — рассылка просьб о деньгах от имени владельца, оформление подписок и переводы в пользу мошенников.
Здесь проявляется эффект накопления: каждый следующий взлом расширяет доступ к новым данным и связям человека. Поэтому после утечки важно не только менять пароль в одном сервисе, но и проверять все учётные записи, где использовался тот же логин.
Шантаж, вымогательство и ущерб репутации
Утечка не всегда связана с деньгами напрямую. Кто-то получает переписку, медицинские документы, личные файлы и требует оплату за неразглашение. Подавать жалобы в таких случаях сложно: сам факт шантажа редко связан с банком или сервисом. Если же утекшие данные публикуются на форумах, ущерб затрагивает и деловую репутацию, особенно когда человек публичен или ведёт собственный бизнес.
Похожий путь — использовать данные для травли и давления. Тут важны два ограничения: не платить по требованию и фиксировать все обращения мошенника — переписку, номера, суммы. Платеж почти никогда не решает проблему, зато даёт злоумышленнику подтверждение, что на этом человеке можно зарабатывать.
Практический ориентир
Правило для руководителя: любое событие, связанное с персональными данными, сначала фиксируется, и только потом обсуждается. Копирование базы, отправка файла на личный адрес, подключение внешнего носителя — это повод открыть инцидент и посмотреть, что происходило в течение рабочего дня. Вывод о нарушении делают по совокупности: задачи, доступ, действия и данные из учётных систем.
Чем грозит утечка паспортных данных: специфика документа
Паспортные данные в общей массе утечек заслуживают отдельного разбора. Их ценность выше, чем у телефона или почты, а последствия держатся дольше и проявляются не сразу. Именно паспортные данные превращают неприятный звонок в иск от микрофинансовой организации и запись в кредитной истории.
Ниже — почему этот набор так востребован у мошенников, сколько времени он работает против владельца и как проверить, не оформлено ли на его имя что-то лишнее.
Почему серия и номер паспорта ценнее телефона и e-mail
Телефон и почта — это каналы связи. Их можно сменить, и большинство сервисов быстро перевыпустит доступ. Паспортные данные — идентификатор человека перед банком, микрофинансовой организацией и государственными сервисами. По серии и номеру вместе с датой рождения и адресом регистрации проходит проверка по базам, и заявление воспринимается как поданное самим гражданином.
Второй фактор — срок действия. Номер телефона можно сменить по желанию владельца, а паспорт заменяют при достижении определённого возраста, смене фамилии или смене самого документа. Поэтому одна утёкшая запись остаётся актуальной годами и работает в разных сервисах.
Сроки «жизни» украденных паспортных данных и риск повторных атак
Срок жизни утёкших паспортных данных измеряется не днями, а годами. Пока документ действует, он пригоден для новых попыток подачи заявок, даже если прошлая не удалась. Мошенники работают по одной и той же базе в разные организации, потому что системы проверки у них разные, и отказ в одном месте не блокирует подачу в другом.
Даже после замены паспорта данные не исчезают бесследно: старые сведения остаются в тех базах, куда они утекли, и иногда проходят проверку там, где документ не сверяется с действующим. Поэтому после утечки паспортных данных человеку важно периодически отслеживать свою кредитную историю, а не рассчитывать на разовый визит в банк.
Как проверить, не оформлены ли на вас займы и кредиты
Проверка начинается с бесплатного отчёта о кредитной истории: его можно запросить в каждом из бюро кредитных историй, в которые передают данные банки. В отчёте видно, какие организации запрашивали данные и какие обязательства на человеке числятся. Запрос не влияет на кредитную историю и не мешает получить заём потом.
Второй шаг — проверить у своего банка и сотового оператора, не подключены ли новые услуги и счета, о которых владелец не знает. Полезно проверить историю обращений в личном кабинете на портале госуслуг: там видны заявки и запросы от организаций. Обнаружив чужой заём, заявку отменяют через внутреннюю процедуру организации и параллельно пишут заявление в полицию. Без заявления о мошенничестве снять запись из истории почти невозможно.
К финансовым клиентам добавьте проверку банковских выписок: незнакомые списания и запросы от организаций, которых человек не знал, тоже бывают следами чужой активности по утёкшим данным.
Чем опасна утечка данных для бизнеса: деньги, репутация, проверки
Для компании утечка — это расходы, которые наступают независимо от того, виноват кто-то конкретный или нет. Отвечает оператор: организация, которая собирала данные клиентов и сотрудников. Даже если данные вынес уволенный сотрудник или взлом произошёл через подрядчика, обязанности остаются на операторе.
Сумма риска складывается из трёх частей: прямые штрафы по КоАП, компенсации пострадавшим и коммерческие потери от падения доверия. Первые две считаются по документам, третью компания ощущает в оттоке клиентов и в переговорах с партнёрами.
Ответственность оператора по 152-ФЗ: гражданская, административная, уголовная
Гражданская ответственность — возмещение убытков и компенсация морального вреда пострадавшим. Человек, чьи данные утекли, вправе требовать компенсации в суде, и для этого ему достаточно доказать сам факт неправомерной обработки данных. Административная — штраф по КоАП, а в отдельных случаях приостановление или запрет обработки персональных данных, то есть остановка части операционных процессов. Уголовная — наступает при существенном ущербе либо при использовании служебного положения: например, когда сотрудник передал данные за деньги.
Практический смысл разграничения простой: даже если руководитель не подозревает конкретного сотрудника, административная часть наступает по факту инцидента. Отдельный состав — неуведомление Роскомнадзора об утечке в установленный срок.
Размеры штрафов по 420-ФЗ: таблица по количеству субъектов и категориям
С 30 мая 2025 года действуют новые размеры штрафов, введённые 420-ФЗ от 30.11.2024. Они привязаны к количеству субъектов, чьи данные утекли, и к категории данных.
Размеры штрафов по 420-ФЗ
| Показатель утечки | Штраф для юрлица | Комментарий |
|---|---|---|
| Незаконная передача данных 1–10 тыс. человек | 3–5 млн ₽ | Базовый сценарий для небольшой базы клиентов |
| Незаконная передача данных 10–100 тыс. человек | 5–10 млн ₽ | Средняя база интернет-магазина |
| Свыше 100 тыс. человек | до 500 млн ₽ | Верхняя планка по новому составу |
| Утечка спецкатегорий ПДн | 10–15 млн ₽ | Здоровье, судимость, взгляды |
| Неуведомление Роскомнадзора | 1–3 млн ₽ | Нарушение порядка уведомления об инциденте |
Отдельно по 420-ФЗ предусмотрен оборотный штраф за повторные нарушения вплоть до процента от выручки, а должностным лицам грозит штраф в сотни тысяч рублей. Для небольшой компании даже нижняя планка сопоставима с квартальной прибылью, поэтому расчёт риска ведут заранее, а не после инцидента.
Потеря доверия клиентов и коммерческие потери
Репутационная часть не считается по прайсу, но видна в цифрах продаж. Клиенты, чьи данные утекли, получают звонки мошенников и связывают их с компанией, которая эти данные собрала. Часть уходит к конкурентам просто из осторожности, часть требует объяснений и предлагает компенсации.
В B2B и в работе с закупками утечка превращается в пункт на этапе проверки контрагента: уведомление оператора об инциденте становится аргументом против компании. Партнёры, которые сами обязаны по 152-ФЗ проверять подрядчиков, получают формальный повод отказаться от услуг.
Внимание Роскомнадзора, проверки и внутренние расследования
После утечки компания становится объектом внимания регулятора: проверка документов, оценка мер защиты, анализ причин. Параллельно идёт внутреннее расследование, и его итоги влияют на кадровые решения и на то, как компания будет выстраивать защиту в следующий раз. Требование уведомить Роскомнадзор об утечке действует для оператора и распространяется на утечки данных клиентов и сотрудников.
Расследование почти никогда не сводится к одной причине. Часто сочетаются технический пробел и поведение конкретного человека: сотрудник оставил открытый доступ, но никто в компании такой доступ не ограничил. Поэтому полезно вести документацию заранее — журналы доступа, политики, приказы, — чтобы при проверке было что показать.
Понятие в фокусе
Оператор персональных данных — это организация, которая собирает данные и отвечает за их защиту. В момент утечки именно он получает штраф, уведомляет Роскомнадзор и отвечает перед пострадавшими, даже если сведения вынес подрядчик или уволенный сотрудник. Внутренние утечки не переносят ответственность на человека, который вынес базу.
Как данные сотрудников утекают изнутри и что показывает цифровой контекст
Чаще всего компания ищет виновника среди IT, но данные обычно выносят те, кто работает с клиентами. У менеджера, который уходит к конкурентам, у аккаунт-менеджера с доступом к базе, у подрядчика с общим диском эти данные уже открыты на рабочем месте. Задача не в том, чтобы всех подозревать, а в том, чтобы вовремя видеть, как обращаются с данными, которые компании доверили.
Внутренний контур отличается тем, что здесь доступ легален. Сотрудник не взламывает систему: он пользуется своей учётной записью, поэтому защита периметра ничего не заметит. Видны такие эпизоды только в том случае, если компания фиксирует цифровую активность на рабочих устройствах.
Причины внутренних утечек: умысел и неосторожность
Умысел — сотрудник понимает, что делает, и получает выгоду. Перед увольнением выгружает клиентскую базу, чтобы «прийти с ней» в новую компанию, или передаёт данные за вознаграждение. Неосторожность — человек не думает о последствиях: копирует таблицу на личную флешку, чтобы доделать отчёт дома, отправляет файл на личную почту, обсуждает клиента в мессенджере.
Разница в последствиях важна для реакции руководителя. За умышленную передачу следуют увольнение по статье и обращение в полицию, за неосторожность — обучение и настройка правил. Если смешать эти случаи, компания либо не замечает настоящий риск, либо начинает наказывать людей за бытовую ошибку.
Что даёт ИНСАЙДЕР: копирование файлов, внешние носители, отправка данных, снимки экрана
Система мониторинга цифровой активности фиксирует события на рабочем компьютере: какие программы и сайты открывались, какие файлы копировались на внешние носители, что отправлялось через почту и мессенджеры, какие делались снимки экрана. Сводка по времени и детализация дня дают руководителю и службе безопасности контекст, в котором эти события становятся заметными.
В формате on-premise данные остаются внутри инфраструктуры компании, что важно, когда речь идёт о контроле доступа к персональным данным. Дальше событие превращается в инцидент, который проверяет ответственный. Само по себе нажатие кнопки «копировать» не доказывает утечку — и именно здесь начинаются правила интерпретации.
Семь правил интерпретации: инцидент как сигнал, а не доказательство
Цифровая активность не равна выполненной задаче. Копирование базы из отдела продаж может быть плановой выгрузкой, а может быть подготовкой к увольнению — по одному факту не отличить. Простой не равен нарушению: сотрудник мог ждать доступ или работать в программе, которая не фиксируется. Фоновая программа не означает работу в ней. Снимок экрана — это контекст момента, а не доказательство нарушения.
Остальные три правила логики те же. Автоматический инцидент — сигнал для проверки, а не приговор. Оценка действий идёт вместе с задачами, KPI и данными CRM, ERP и таск-трекера, а не вместо них. Итоговый вывод делают люди: руководитель вместе со службой безопасности, после того как посмотрят на весь рабочий день целиком. Если помнить эти правила, система не превращается в слежку и сохраняет доверие сотрудников.
Что делать руководителю: профилактика и порядок действий после утечки
Профилактика строится не на одном приказе, а на связке документов, технических средств и людей. Руководителю важно понимать, что именно он контролирует и какой документ подтвердит это решение. Ниже — минимальный контур защиты, план действий в первые дни после инцидента и правовые рамки, в которых всё это делается.
Отдельного внимания требует момент обнаружения. Первые часы определяют, чем закончится разбор: если компания сразу зафиксировала ситуацию, сохранила логи и ограничила доступ, у неё есть аргументы перед регулятором. Если время упущено, доказать, что обязательства выполнялись, будет трудно.
Минимальный контур защиты персональных данных в компании
Учёт и минимизация. Компания понимает, какие данные собирает, зачем и где хранит, и не собирает лишнего. Разграничение доступа. Каждый сотрудник видит только те данные, которые нужны ему по работе, а доступ при увольнении закрывается в тот же день. Шифрование и защита каналов. Данные защищены при передаче и хранении, а общие ссылки на файлы заменяются защищённым доступом.
Дальше — контроль исходящих потоков: DLP-система и мониторинг цифровой активности позволяют заметить копирование больших объёмов данных и отправку на личные адреса. Обучение сотрудников снижает долю ошибок, которые приводят к большей части внутренних инцидентов. Порядок уведомления: заранее назначено, кто отвечает за официальное уведомление Роскомнадзора и клиентов. Все элементы стоит закрепить в локальных актах, иначе проверка посчитает, что меры не применялись.
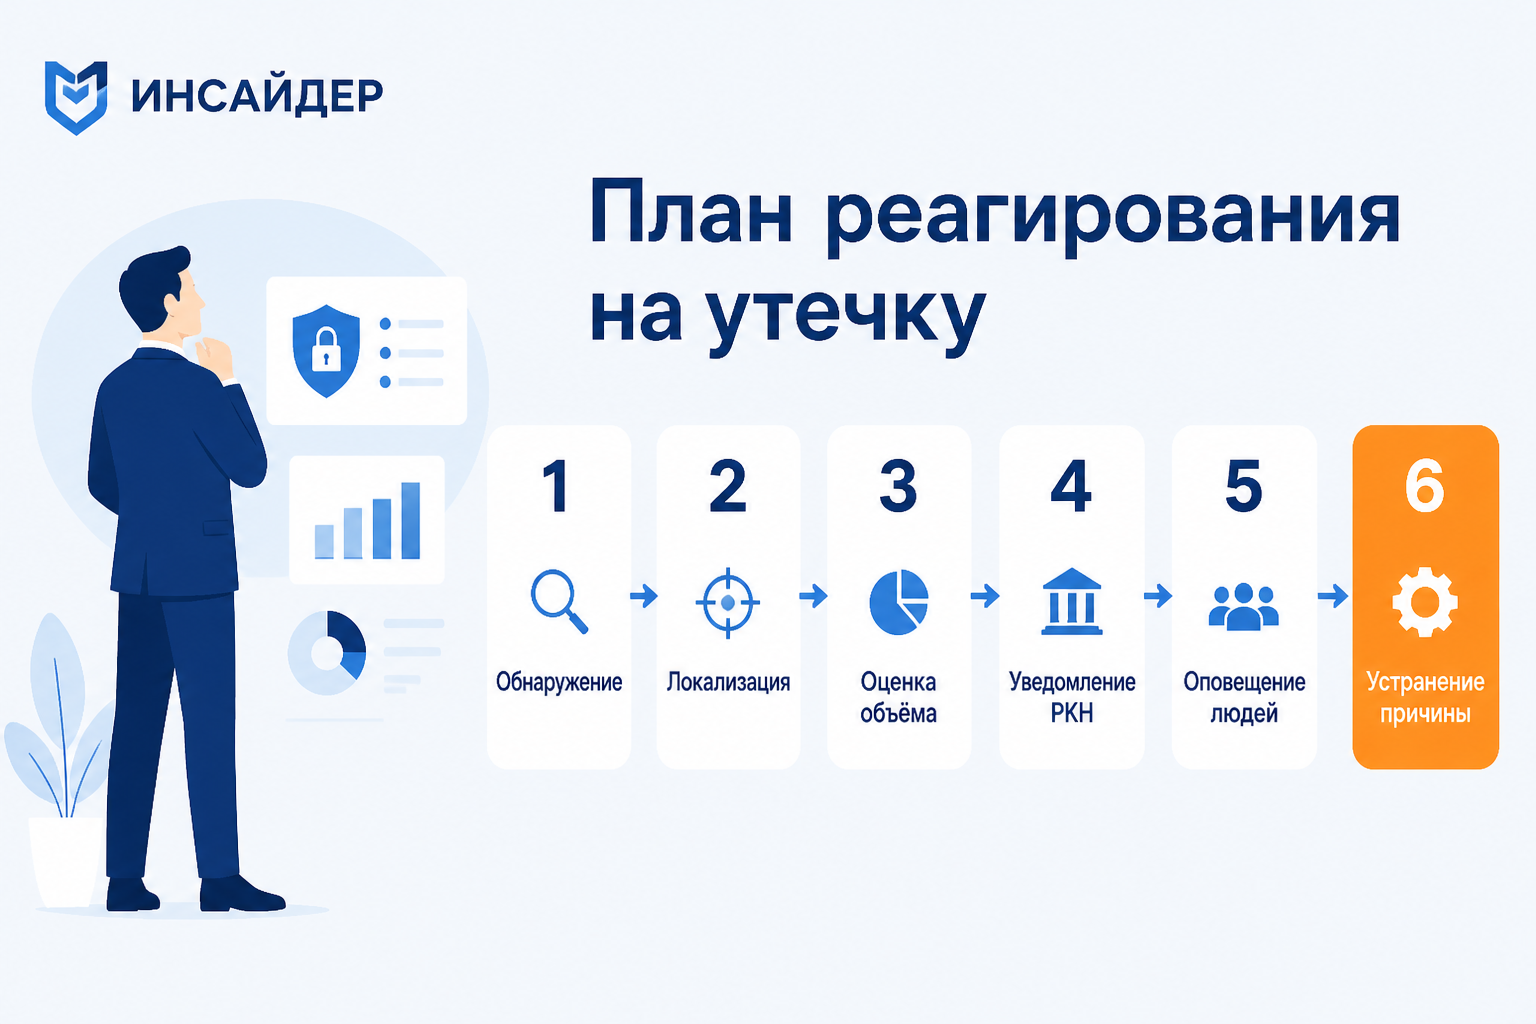
План действий при обнаружении утечки: шаги и ответственные
Порядок здесь подчинён логике, а не удобству: пока инцидент не локализован, любые выводы о причинах остаются догадкой, а следы в журналах могут измениться.
Шаги ниже связаны между собой: каждый следующий опирается на данные предыдущего. Если пропустить локализацию, дальше будет нечего исследовать — журналы успеют измениться.
Отдельно решите, кто держит связь с регулятором и кто говорит с пострадавшими. Если оба вопроса оставить на одного человека, уведомление уйдёт позже срока, а клиенты узнают об инциденте из СМИ раньше, чем от компании. Ответственных лучше назначить заранее и указать в приказе.
Чек-лист действий после утечки
Порядок важен ещё и потому, что в первые часы решения принимаются в условиях неполной информации. Список ниже охватывает первые дни после инцидента: пункты идут в том порядке, в котором компания должна их выполнить.
- Зафиксировать и локализовать. Ограничить доступ, отключить затронутые учётные записи, сохранить журналы и копии перед любыми изменениями.
- Оценить объём. Определить, какие данные ушли, сколько субъектов затронуто и к какой категории относятся сведения.
- Установить причину. Проверить журналы доступа, действия учётных записей и активность сотрудников, причастных к системе хранения данных.
- Уведомить Роскомнадзор. Подать уведомление об инциденте в установленный законом срок и дополнить его по мере выяснения деталей.
- Сообщить пострадавшим. Предупредить клиентов и сотрудников, чьи данные утекли, с указанием рисков и рекомендаций.
- Проверить процессы и устранить пробел. Закрыть причину, обновить пароли и права доступа, усилить контроль исходящих потоков.
- Сохранить документы. Собрать акт, отчёт о расследовании и переписку — они понадобятся при проверке и в суде.
Чек-лист удобно утвердить приказом заранее и повесить ответственных рядом с каждым пунктом. В момент инцидента времени на споры о том, кто вызывает юриста и кто пишет уведомление, уже не остаётся.
Правовые рамки: согласие сотрудника, приказ и локальные акты
Контроль активности сотрудников и любые меры защиты данных работают в правовом поле 152-ФЗ. Компания получает письменное согласие сотрудника на обработку данных, издаёт приказ о введении системы контроля и закрепляет правила в локальных нормативных актах: политика обработки персональных данных, положение о контроле, регламент уведомления об инциденте.
Согласие должно быть осознанным и относиться к конкретным данным и целям. Система контроля цифровой активности подключается в рамках этих документов, а сотрудники заранее знают, какие события фиксируются. Контроль активности сотрудников и разграничение доступа — часть этой работы; подробнее о таких сценариях рассказывает система контроля сотрудников ИНСАЙДЕР. Такой порядок защищает и человека от непрозрачного наблюдения, и компанию — от претензий по 152-ФЗ: она может доказать, что работала по правилам, а не постфактум.
Вывод: что важно успеть до инцидента
Последствия утечки раскладываются на две несопоставимые по масштабу части. Человек теряет деньги, кредитную историю и контроль над аккаунтами — и восстанавливает это сам, через полицию, банк и бюро кредитных историй. Бизнес теряет кратно больше: штраф по 420-ФЗ доходит до 500 млн ₽, к нему добавляются компенсации, проверка Роскомнадзора и уход клиентов.
Что стоит успеть до инцидента — собрать документы в один контур: согласия, приказ о контроле, регламент уведомления и перечень ответственных. Тогда первый день после утечки уходит на действия, а не на поиск бумаг и выяснение, кто что подписывал.
Частые вопросы об утечках персональных данных
Чем грозит утечка персональных данных обычному человеку?
Финансовыми потерями и испорченной кредитной историей, взломом аккаунтов, звонками мошенников и шантажом. Если утекли паспортные данные, на чужое имя могут оформить заём, и разбираться с этим придётся самому владельцу — через полицию и работу с бюро кредитных историй.
Какая основная угроза при утечке персональных данных?
Для компании основная угроза — деньги и доверие: штраф по 420-ФЗ доходит до 500 млн ₽, к нему добавляются компенсации пострадавшим, проверка Роскомнадзора и уход клиентов, которые узнали об инциденте. Для человека та же утечка оборачивается займами на его имя и взломом аккаунтов.
Чем грозит утечка паспортных данных?
Серия, номер, дата рождения и адрес позволяют подать заявку на кредит или заём от имени человека. Данные действуют годами, а мошенники пробуют разные организации. Проверять свою кредитную историю и отчёты бюро стоит регулярно, а обнаруженные чужие обязательства оспаривать через заявление в полицию.
Чем опасна утечка персональных данных для бизнеса?
Штрафом по КоАП — от 3 млн ₽ за небольшую базу и до 500 млн ₽ за крупную, отдельным штрафом за неуведомление Роскомнадзора, компенсацией морального вреда пострадавшим и потерей клиентов. После инцидента компания попадает под внимание регулятора и проверку мер защиты.
Обязана ли компания сообщать об утечке клиентам и в Роскомнадзор?
Да. Оператор обязан уведомить Роскомнадзор об инциденте в установленный законом срок, а пострадавших — предупредить о рисках. За неуведомление по 420-ФЗ предусмотрен отдельный штраф от 1 до 3 млн ₽ для юрлица.
Можно ли предотвратить внутреннюю утечку данных сотрудниками?
Полностью исключить риск нельзя, но его снижают: разграничение доступа, контроль исходящих потоков, DLP-система и мониторинг цифровой активности. Важно, что решения принимаются по совокупности данных — задачам, KPI и сведениям из CRM и ERP, а не по одному событию.
26 ноября | 15:00
ВЕБИНАР ОТ ТОТАЛЬНОГО КОНТРОЛЯ К ЭКОЛОГИЧНОЙ СИСТЕМЕ САМООРГАНИЗАЦИИ КОМАНДЫ
Расскажем о том, как экологично внедрить систему мониторинга и извлечь из этого пользу не только руководителям, но и сотрудникам.
Вас ждут взрывные идеи и ценные подарки, регистрируйтесь!
Оцените, насколько полезной была статья
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Оставить комментарий