Входит в Реестр
российского ПО

Содержание
- Что такое информационная безопасность и зачем она бизнесу
- Какие задачи решает информационная безопасность
- Принципы и основы информационной безопасности
- Роль персонала: почему угрозы чаще внутренние
- Прозрачный мониторинг, скрытое наблюдение и DLP: в чем разница
- Как выстроить базовую ИБ с учетом требований 152-ФЗ
- Как объяснить ИБ руководству и команде
- С чего начать: практический чек-лист
- Частые ошибки во внедрении ИБ
- Итоги: с чего начинается защита информации в компании
- Частые вопросы об информационной безопасности
Развернуть
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Что такое информационная безопасность: принципы, задачи и место в работе компании
Менеджер скачал базу клиентов «для работы дома», бухгалтер открыл вложение из письма с похожего адреса, администратор выложил папку с договорами в общий доступ по ссылке. За каждым таким действием стоит один вопрос: кто отвечает за то, чтобы данные не ушли на сторону. Разбираем, из чего складывается информационная безопасность, какие задачи решает, какими принципами живёт и где в этой системе находится обычный сотрудник.
Менеджер скачал базу клиентов «для работы дома», бухгалтер открыл вложение из письма с похожего адреса, а администратор выложил папку с договорами в общий доступ по ссылке. Каждое из этих действий выглядит обыденно, но за ним стоит один и тот же вопрос: кто в компании отвечает за то, чтобы данные не ушли на сторону.
Информационная безопасность отвечает именно на него — не только техникой, но и порядком работы людей с данными. Разбираем, из чего складывается ИБ, какие задачи решает, какими принципами живёт и где в этой системе находится обычный сотрудник.
Основные понятия и определения
Информационная безопасность (ИБ, InfoSec) — состояние защищённости информации, при котором данные остаются конфиденциальными, целыми и доступными тем, кому они нужны.
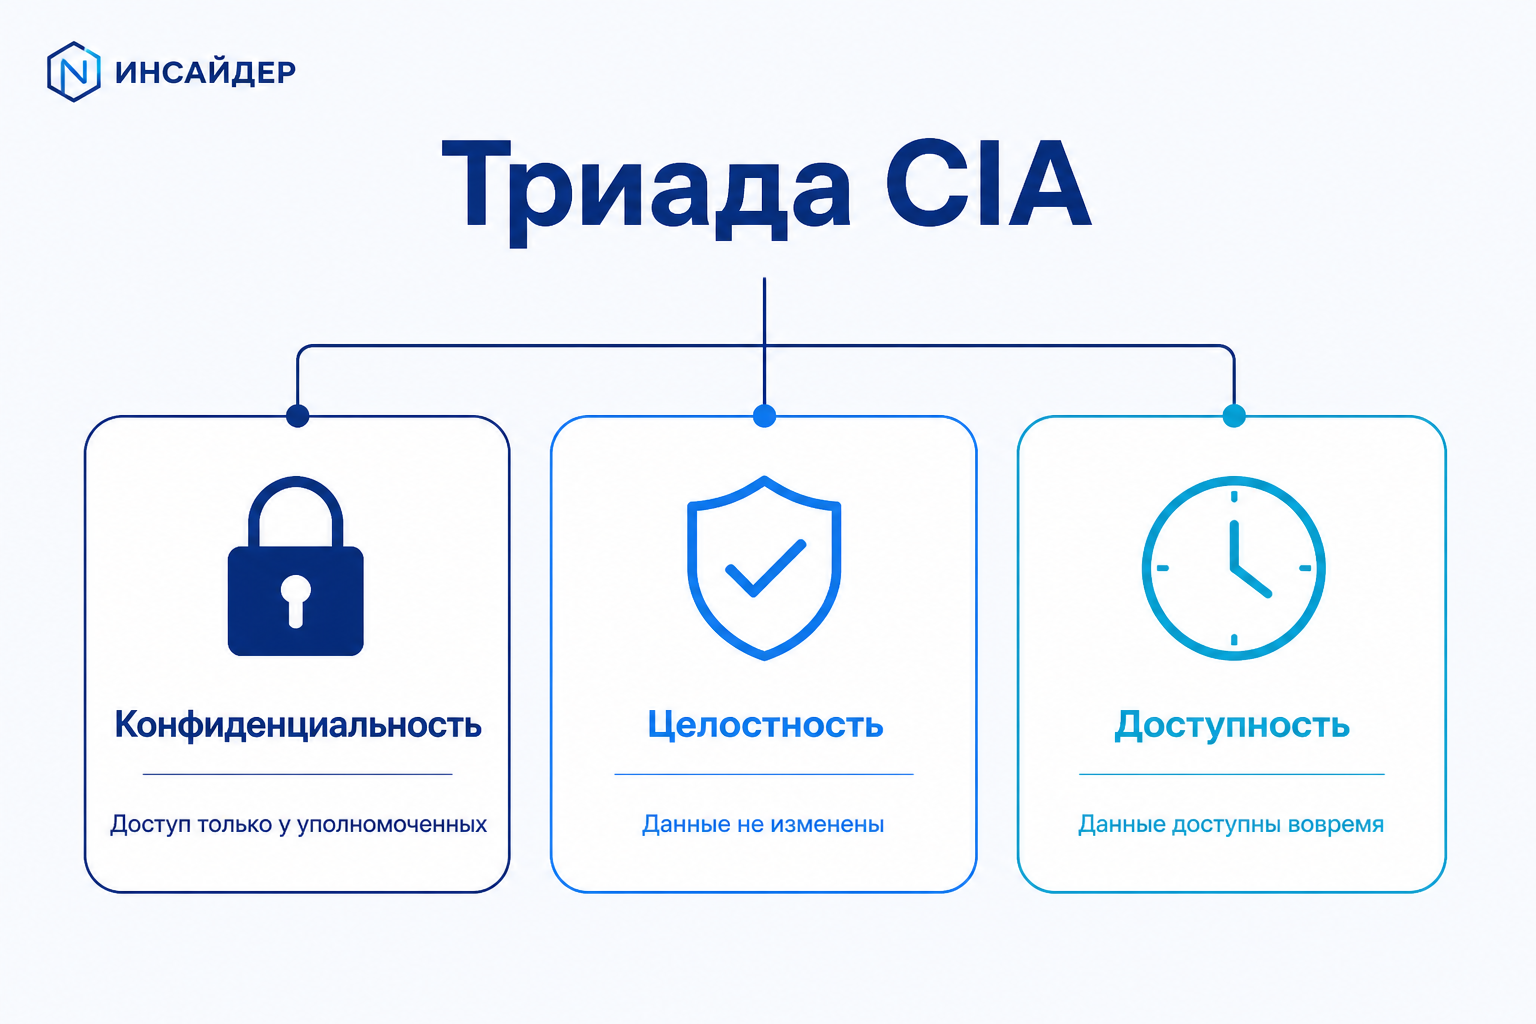
Триада CIA — базовые свойства информации: конфиденциальность, целостность, доступность. По ней проверяют, защищена ли система.
Конфиденциальность — доступ к данным есть только у тех, кому он разрешён.
Целостность — данные не изменены и не искажены без ведома владельца.
Доступность — уполномоченный человек получает данные тогда, когда они нужны.
Несанкционированный доступ — получение сведений без разрешения владельца данных.
Инцидент информационной безопасности — событие, при котором нарушены конфиденциальность, целостность или доступность информации.
Человеческий фактор — ошибка, невнимательность или намеренное действие сотрудника, из-за которого возникает угроза данным.
DLP-система — программный комплекс, который ищет и блокирует попытки вывести конфиденциальные данные за пределы компании.
Политика информационной безопасности — документ, где записано, какие данные защищаются, кто имеет доступ и какие действия запрещены.
Суть за минуту
Информационная безопасность держится на трёх свойствах данных — конфиденциальности, целостности и доступности. Технику закрывает IT-отдел, а порядок работы с данными держится на людях: правилах, доступах и проверяемых действиях. Без этого даже дорогие системы защиты не помогают.
Что такое информационная безопасность и зачем она бизнесу
Информационная безопасность — это комплекс организационных и технических мер, которые не дают чужим получить доступ к данным, изменить их или потерять. В неё входят не только антивирусы и серверы, но и регламенты, инструкции, права сотрудников и проверка того, как эти правила выполняются.
Бизнесу она нужна потому, что цена ошибки здесь измеряется не только деньгами на восстановление инфраструктуры. Утечка конфиденциальных сведений даёт сразу несколько последствий: прямые финансовые потери — компенсации, штрафы, выкуп, — санкции регуляторов, потерю доверия клиентов и партнёров и простой процессов, пока системы восстанавливают. При этом бизнес-процессы останавливаются независимо от того, сколько компания вложила в защиту.
Из чего складывается ИБ: конфиденциальность, целостность, доступность
Любую систему защиты проверяют по триаде CIA — конфиденциальность, целостность, доступность. Это международный ориентир: если хотя бы одно из трёх свойств нарушено, информацию нельзя считать защищённой, даже когда остальные формально в порядке.
Конфиденциальность отвечает на вопрос «кто может видеть». Целостность — «кто может изменить и как проверить, что данные не подменили». Доступность — «получит ли нужный человек информацию вовремя». Практический смысл в том, что меры под каждое свойство разные.
| Свойство триады | Что означает | Как выглядит нарушение | Чем закрывают |
|---|---|---|---|
| Конфиденциальность | Доступ имеют только уполномоченные люди | База клиентов ушла к конкуренту, переписка попала в открытый чат | Разграничение прав, аутентификация, шифрование, контроль каналов |
| Целостность | Данные точны и не изменены без ведома владельца | Подменённые реквизиты в счёте, правки в договоре задним числом | Права на запись, журналы изменений, резервное копирование |
| Доступность | Данные доступны тогда, когда нужны | Сервер остановлен шифровальщиком, CRM не открывается двое суток | Резервные копии, отказоустойчивость, защита от DDoS-атак |
На практике свойства конфликтуют между собой: чем строже ограничен доступ, тем выше риск, что сотрудник не получит данные вовремя. ИБ и занимается балансом, а не максимальным ужесточением каждого пункта.
Чем ИБ отличается от кибербезопасности
Кибербезопасность — часть информационной безопасности и относится только к цифровым системам и сетям. Информационная безопасность шире: в неё входит физическая защита серверных и помещений, работа с бумажными носителями, политики и комплаенс.
Разница видна на простом примере. Заражение компьютера вирусом — зона кибербезопасности. Подслушанный разговор у открытого окна переговорной, пачка распечатанных договоров в мусорной корзине или сбой питания в серверной — тоже инциденты ИБ, но к кибербезопасности они не относятся. Угрозой считаются и события без злого умысла: сбой оборудования и стихийные бедствия.
Какие задачи решает информационная безопасность
Задачи ИБ проще понять, если смотреть не на список функций, а на конкретные риски. Утечка базы клиентов, подмена реквизитов в счёте, остановка работы из-за шифровальщика — каждой такой ситуации соответствует свой набор мер. Ниже три направления, которые закрывают основной объём работы.
Отдельно их не рассматривают: защита данных без контроля доступа бессмысленна, а контроль доступа без реакции на инциденты превращается в сбор логов, которые никто не читает.
Защита данных и коммерческой информации
Первая задача — не дать данным уйти за периметр компании. Речь идёт о персональных данных клиентов и сотрудников, коммерческой тайне — ценообразование, договоры, технология, — а также о внутренних документах, которые не предназначены для третьих лиц.
Меры здесь сочетают: шифрование, разграничение доступа, запрет на внешние носители, контроль каналов передачи — почта, мессенджеры, облачные диски. Для персональных данных отдельно действуют требования закона, о которых речь пойдёт в разделе про 152-ФЗ.
Контроль доступа и учет действий
Вторая задача — понимать, кто и что может делать с системой. Контроль доступа строится на разграничении прав: менеджер по продажам видит своих клиентов, бухгалтер — финансовые документы, подрядчик — только тот проект, на который его подключили. Аутентификация подтверждает, что под учётной записью работает именно заявленный сотрудник, а многофакторная аутентификация добавляет второй фактор — код, токен, биометрию.
Учёт действий нужен, чтобы у инцидента появилась история. Если из базы выгружали клиентов, журнал покажет, под какой учётной записью это происходило и в какое время. Без записи действий разбор превращается в разговор о подозрениях.
Противодействие внутренним и внешним инцидентам
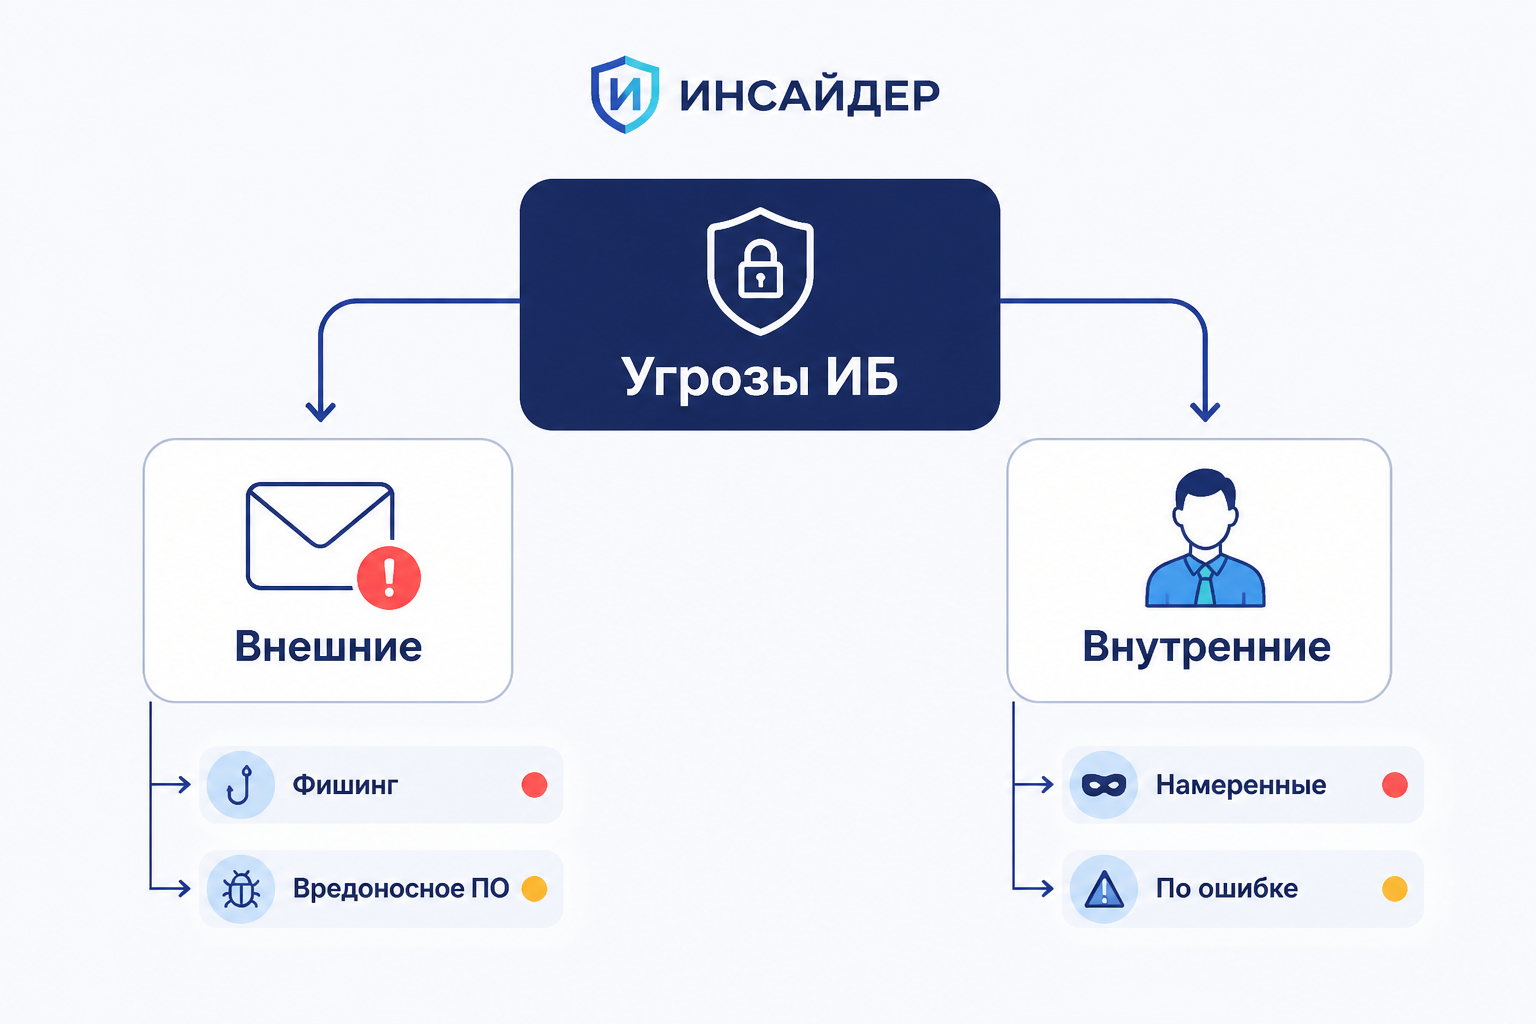
Третья задача — замечать попытки нарушения и правильно на них реагировать. Внешние угрозы приходят извне: фишинг, вредоносное ПО, программы-вымогатели, DDoS-атаки. Внутренние угрозы связаны с людьми, у которых уже есть легальный доступ, — о них подробно в отдельном разделе.
Противостоять атакам сразу невозможно — часть попыток неизбежно проходит. Поэтому в ИБ входит не только предотвращение, но и обнаружение, и реакция. Внешние и внутренние угрозы отличаются по источнику и способам закрытия.
| Тип угрозы | Пример | Чем закрывают |
|---|---|---|
| Внешняя: фишинг и социальная инженерия | Письмо от имени банка, которое просит подтвердить пароль | Фильтрация почты, обучение сотрудников, многофакторная аутентификация |
| Внешняя: вредоносное ПО | Программа-вымогатель шифрует файлы и требует выкуп | Антивирус, обновления, резервные копии, ограничение прав |
| Внешняя: атака на доступность | DDoS-атака на сайт и сервисы | Защита канала, резервирование, мониторинг нагрузки |
| Внутренняя: намеренная | Сотрудник копирует базу перед увольнением | Разграничение прав, контроль каналов, журналы действий |
| Внутренняя: неумышленная | Вложение из фишингового письма, потерянная флешка | Обучение, техническая политика, ограничение носителей |
Таблица показывает главное: одни и те же данные страдают от разных причин, и набор мер для каждой причины свой. Компания, которая закрывает только внешний периметр, обычно спокойна до первого случая со своим сотрудником в главной роли.
Принципы и основы информационной безопасности
Основы ИБ опираются не на отдельные программы, а на несколько принципов, которые действуют одновременно. Если в компании куплены средства защиты, но не назначены ответственные, система держится на случайности. Принцип задаёт направление, а конкретные меры подбираются под масштаб и характер бизнеса.
Ещё одно важное положение: ИБ — это не проект с датой завершения. Угрозы меняются, меняются сотрудники и процессы, поэтому защиту пересматривают регулярно, а не один раз при запуске.
Базовые принципы ИБ и что они значат на практике
Принципов, на которых держится защита, немного, но каждый меняет конкретное решение. Системность. Меры работают только в связке: политика, права, техника и люди, и сильный элемент не компенсирует дыру в соседнем. Замок на серверной ничего не даст, если база лежит в открытой папке.
Минимальные права. Сотрудник получает ровно тот доступ, который нужен для его задач, и не больше. Права отзывают, когда задача закрыта.
Управление рисками. Вопрос не «защищены ли мы», а «что для нас важнее защитить и чем мы готовы за это заплатить». Непрерывность и восстановление исходят из того, что часть инцидентов всё же случится: важно, как быстро компания вернётся к работе. Персональная ответственность закрепляет за каждым участком конкретного человека — за доступы, за резервные копии, за реакцию на инцидент.
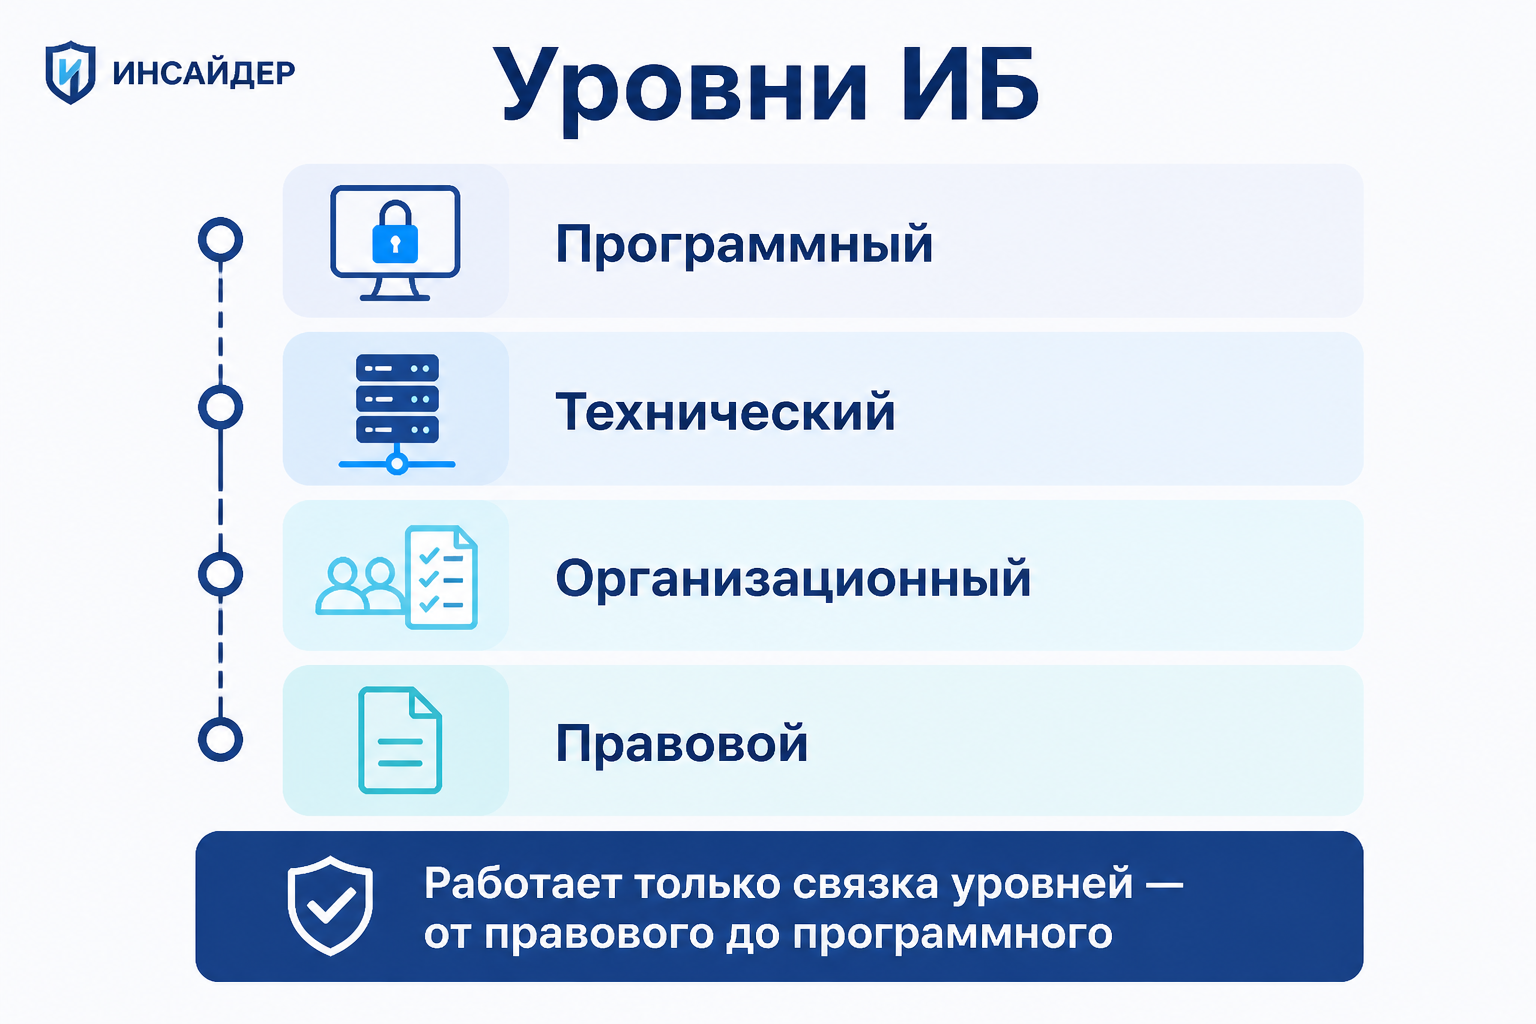
Меры ИБ раскладывают по уровням — от документов до оборудования. Правовой уровень задаёт рамку: законы, договоры, локальные акты. Организационный — это регламенты, приказы, обучение и распределение ролей. Технический и программный уровни отвечают за конкретные средства: серверы, сети, антивирусы, шифрование, системы контроля.
Логика иерархии проста: правило без технической реализации не выполняется, а техника без правила непонятно кем и зачем используется. Чаще всего проваливается именно организационный уровень — правила существуют на бумаге и не доходят до сотрудников.
| Уровень | Что входит | Кто отвечает | Типичная ошибка |
|---|---|---|---|
| Правовой | Законы, договоры, согласия, локальные нормативные акты | Руководство, юрист | Согласия собраны формально, ЛНА не подписаны |
| Организационный | Политика ИБ, приказы, регламенты, обучение, распределение ролей | Руководитель, ответственный за ИБ | Правила есть, но сотрудники о них не знают |
| Технический | Помещения, серверные, физический доступ, носители | IT-служба, АХО | Серверная закрыта, а Wi-Fi в переговорной открыт |
| Программный | Антивирус, межсетевой экран, шифрование, права в системах, мониторинг | IT-служба, ИБ-специалист | Средства куплены, но не настроены и не обновляются |
Где в этой структуре место сотрудника
Сотрудник стоит на пересечении всех уровней. Он подписывает документы правового уровня, обязан знать политику организационного и каждый день работает с программным — открывает почту, копирует файлы, подключает телефоны. Поэтому его действия либо подтверждают систему защиты, либо обнуляют её.
Из этого следует практический вывод: раздел про обучение и информирование в ИБ такой же обязательный, как раздел про антивирус. Сотрудник, который не знает правил, нарушает их не из злого умысла, а по незнанию — и это самая распространённая причина инцидентов.
Роль персонала: почему угрозы чаще внутренние
Периметр компании защищён от внешнего взлома, а данные всё равно уходят. Причина в том, что доступ у сотрудников легальный: менеджер открывает базу без всякого взлома, потому что ему выдали права, бухгалтер пересылает документ на личную почту, чтобы поработать вечером. С точки зрения системы защиты это не атака — это нормальная работа с полномочиями.
Именно поэтому внутренние угрозы сложнее закрыть одной техникой. У внешней атаки есть заметный след — попытки входа, сканирование, подозрительный трафик. Внутренний инцидент часто выглядит как обычная сессия под своей учётной записью.
- Намеренные действия. Передача коммерческой тайны, копирование базы перед увольнением, выгрузка документов подрядчику за деньги.
- Непреднамеренные ошибки. Переход по фишинговой ссылке, потерянная флешка, папка с общим доступом, открытая «на пару дней».
- Халатность. Пароль на стикере у монитора, общий доступ к учётной записи на несколько человек, отключённый антивирус «чтобы не тормозило».
Типичные действия сотрудников, которые становятся инцидентом
Инциденты редко выглядят как саботаж. Чаще это обычные рабочие привычки, которые в определённый момент срабатывают против компании. Ниже ситуации, которые встречаются чаще всего.
База «на всякий случай». Сотрудник выгружает клиентов в личную таблицу, чтобы не потерять при увольнении, — и таблица уходит вместе с ноутбуком. Работа с личного облака экономит время, но данные оказываются вне контроля компании. Пересылка документов на личную почту кажется безобидной, пока адрес не попадёт в утечку.
Отдельная категория — социальная инженерия: мошенник не взламывает систему, а просит сотрудника сделать то, что нужно. «Это ваш новый директор, срочно пришлите реестр платежей» работает потому, что просьба приходит по привычному каналу и не вызывает подозрений.
Почему скрытый контроль не работает
Реакция многих руководителей на такие риски — поставить слежку: скрытые программы, тайные проверки, чтение переписок без уведомления. Такой подход даёт обратный эффект. Люди, которые узнают о скрытом наблюдении, начинают обходить его, а не соблюдать правила: уводят работу в личные телефоны, где контроля нет вообще.
Кроме того, скрытый контроль создаёт юридический риск. Обработка данных сотрудника без его согласия нарушает требования к персональным данным, и в случае спора компания сама оказывается в уязвимой позиции — доказать что-либо на основе нелегально собранных данных сложно.
Работает другая логика: правила известны заранее, контроль объявлен и понятен, сотрудник знает, какие действия фиксируются. Тогда система защищает данные и одновременно снимает подозрения с тех, кто работает честно.
Прозрачный мониторинг, скрытое наблюдение и DLP: в чем разница
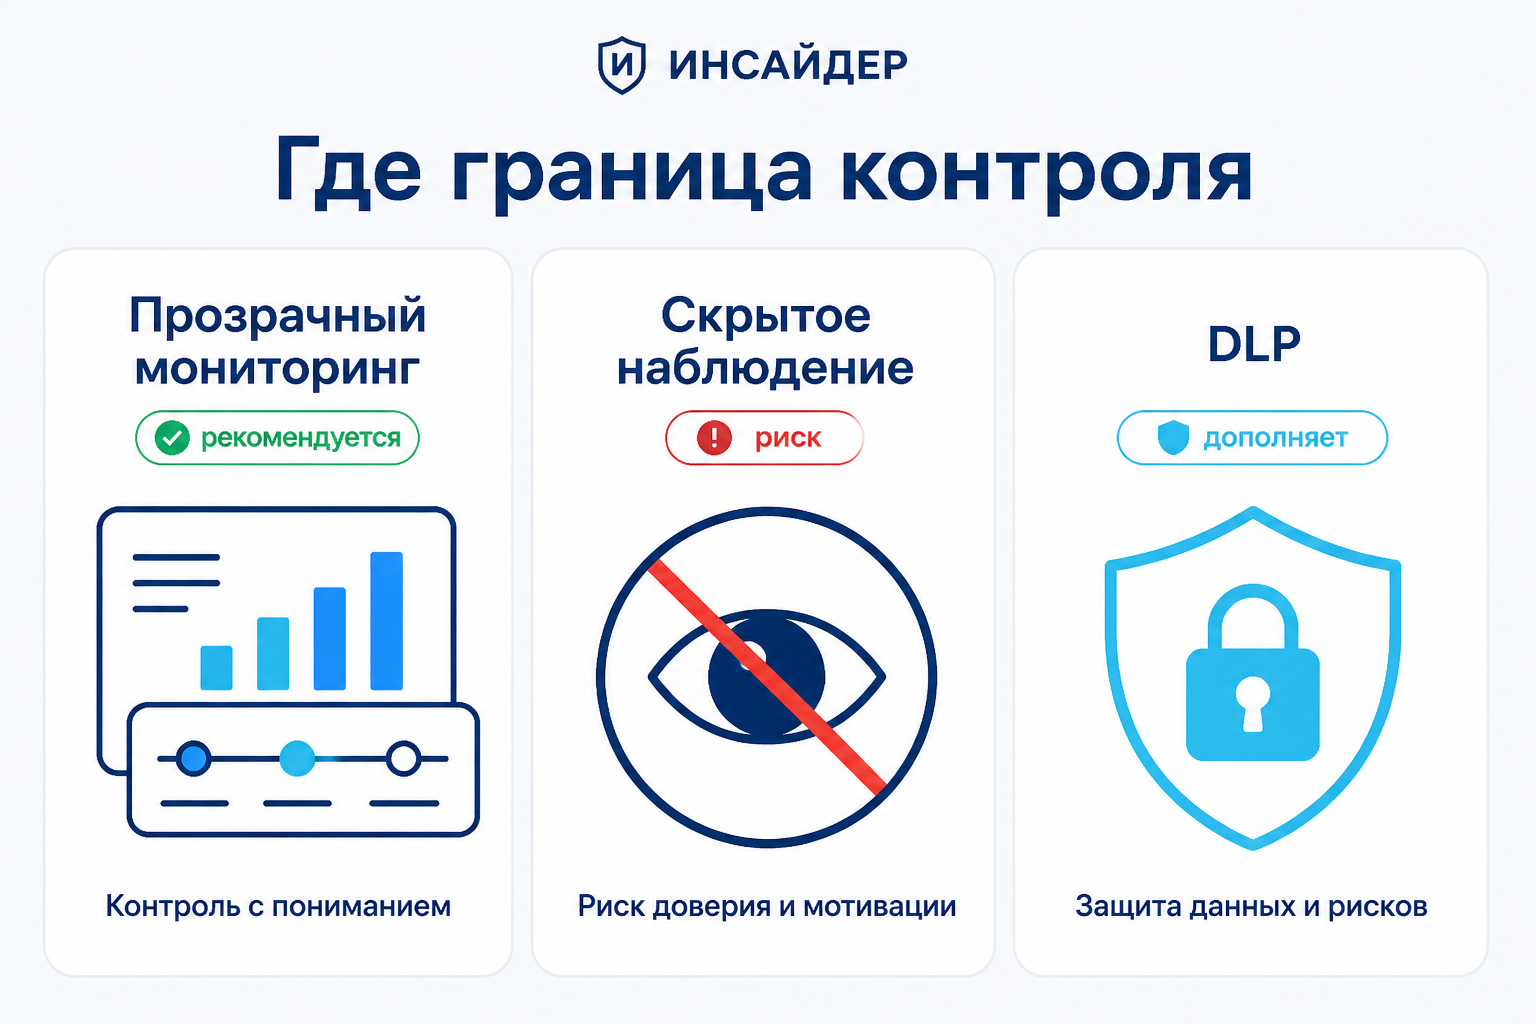
Когда речь заходит о контроле за действиями сотрудников, в одну группу обычно попадают три разных инструмента. Они отличаются задачами, юридической рамкой и тем, что реально могут доказать. Разница принципиальна: одно дело — понимать, как идёт работа, другое — следить за человеком, третье — блокировать вывод данных.
Ниже сравнение по ключевым параметрам. Оно помогает выбрать инструмент под конкретную задачу, а не покупать самое строгое из возможных решений.
| Критерий | Прозрачный мониторинг | Скрытое наблюдение | DLP-система |
|---|---|---|---|
| Что делает | Показывает рабочее время, программы, сайты, активность в системах | Тайно фиксирует действия и переписку | Находит и блокирует вывод конфиденциальных данных |
| Знает ли сотрудник | Да, уведомлён и дал согласие | Нет | Да, обычно закреплено политикой |
| Что доказывает | Даёт контекст и сигналы для разбора | Формально собирает данные, но с юридическим риском | Фиксирует попытку передачи данных по правилам классификации |
| Главный риск | Данные без задачи и KPI дают искажённую картину | Нарушение прав сотрудника, потеря доверия | Сложность настройки, ложные срабатывания |
| Кому подходит | Руководителю, HR, небольшой ИБ-службе | Не рекомендуется: риск спора и репутации | Компании с большим объёмом чувствительных данных |
Что дает прозрачный мониторинг цифровой активности
Мониторинг цифровой активности — это открытый учёт того, как сотрудник использует рабочее время и корпоративные устройства. Система показывает, какие программы и сайты открыты, сколько времени уходит на задачи и где возникают перерывы, а по инцидентам собирает события для разбора.
Ценность здесь в контексте. Руководитель видит не отдельный факт «сотрудник открыл сайт», а картину: сколько времени ушло на рабочую задачу, была ли активность в CRM, совпадает ли отчёт с данными таск-трекера. Это данные для решения, а не готовый вердикт о человеке.
В работе такой подход даёт две вещи. Первая — распределение рабочего времени видно по факту, а не по докладам на планёрке: табель учёта рабочего времени и хронометраж собираются автоматически. Вторая — инцидент фиксируется как событие с датой и контекстом, и разговор с сотрудником идёт на основе данных, а не подозрений.
Чем он отличается от слежки и от полноценных DLP-систем
От слежки прозрачный мониторинг отличается согласием и целью. Сотрудника уведомляют о том, что фиксируется, зачем и в каком объёме, а сбор данных ограничен рабочими устройствами и рабочим временем. Скрытое чтение переписок и тайная установка программ — это другой класс действий, который создаёт риск для самой компании.
От DLP-системы он отличается задачей. DLP работает с классификацией данных и блокировками: она не даёт отправить документ с пометкой «коммерческая тайна» на внешний адрес. Мониторинг цифровой активности так не умеет — он показывает, что происходило, но не блокирует канал передачи. Поэтому инструменты дополняют друг друга, а не заменяют.
Что инструмент не решает — границы возможностей
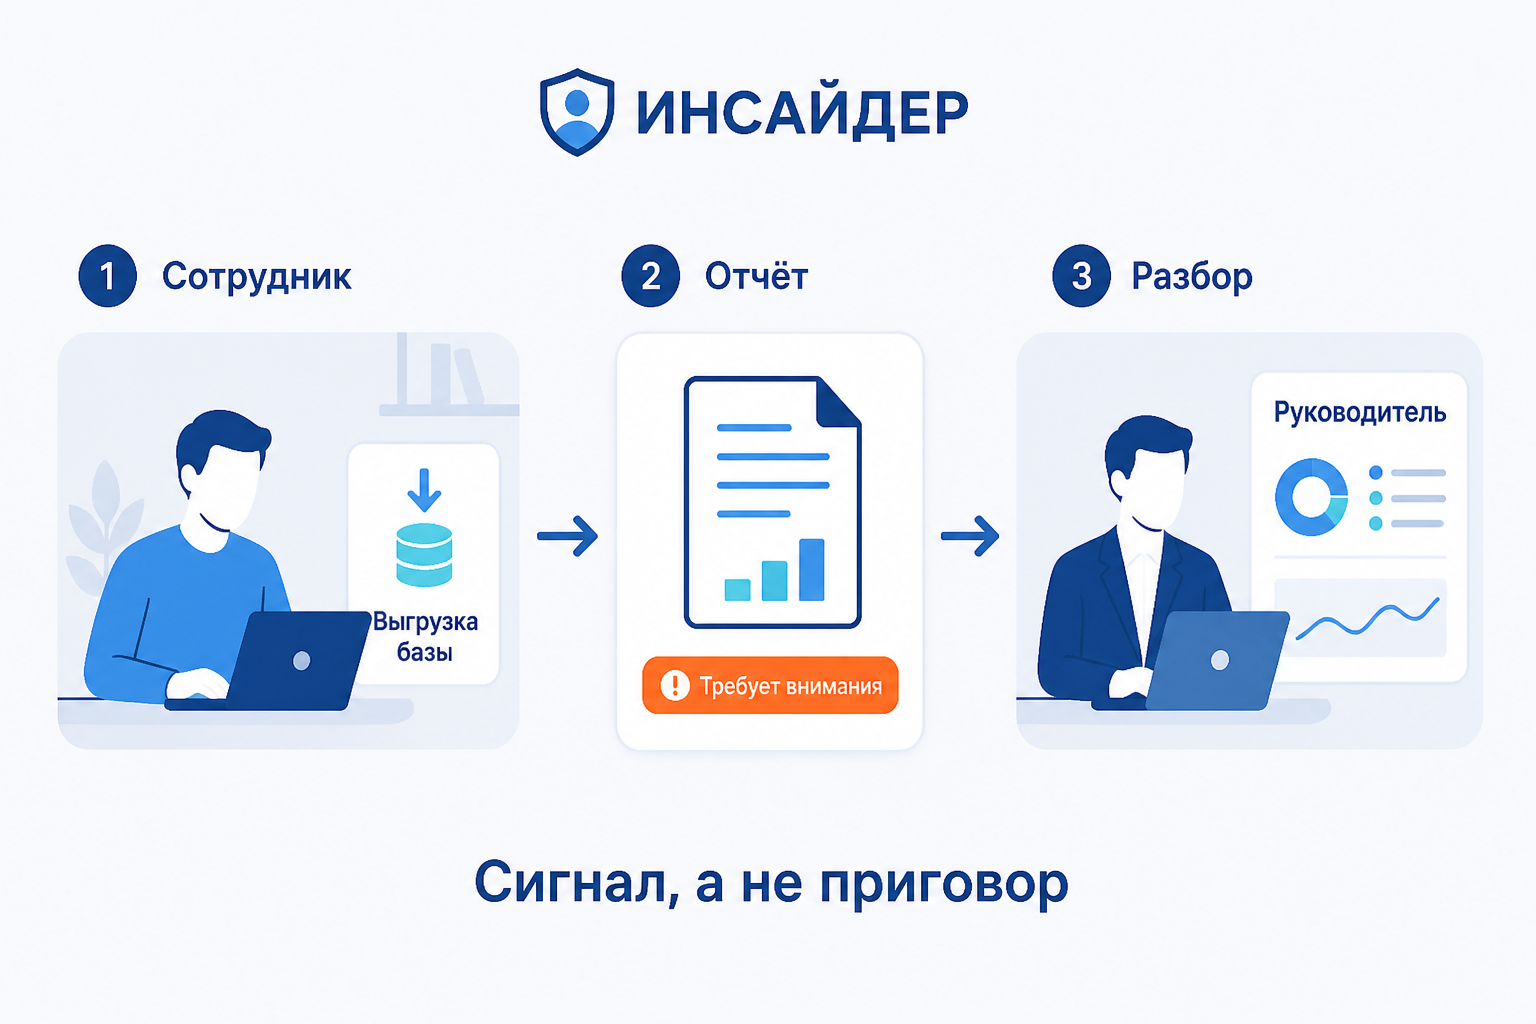
У мониторинга цифровой активности есть честные ограничения. Он не доказывает нарушение: выгрузка файла в отчёте — это сигнал для проверки, а не приговор. Причиной может быть и рабочая задача, и подготовка к увольнению.
Он не заменяет DLP, SIEM и IAM — системы блокировки, сбора событий и управления доступами решают свои задачи. И он не оценивает человека сам по себе: выводы о сотруднике делают только вместе с задачами, KPI и данными CRM или ERP. Без этой связки цифры активности искажают картину, а не объясняют её.
Как выстроить базовую ИБ с учетом требований 152-ФЗ
Для компаний, которые работают с данными клиентов и сотрудников, защита информации начинается не с техники, а с законности обработки. В России ключевой документ здесь — 152-ФЗ «О персональных данных». Он требует, чтобы обработка персональных данных имела законное основание, а человек знал, какие его данные собирают и зачем.
ИБ и требования закона пересекаются почти везде: оба направления требуют ограничить доступ и зафиксировать, кто работает с данными. Дальше разберём, как это выглядит на практике — от документов до минимального набора мер.
Согласие сотрудников и локальные нормативные акты
Любая обработка данных сотрудника — включая мониторинг цифровой активности на рабочем устройстве — требует письменного согласия. Согласие оформляют отдельным документом, где указано, какие данные собираются, для какой цели и на какой срок.
Кроме согласия нужны локальные нормативные акты: политика обработки персональных данных, положение о защите информации, регламент использования рабочих устройств. Сотрудники знакомятся с ними под подпись. Часто добавляют приказ о введении режима контроля, чтобы порядок был понятен всем сторонам.
Практический ориентир простой: если сотрудник может сказать, какие его действия фиксируются и где это записано, — правовая часть в порядке. Если ответ «вроде что-то установлено», порядок нужно переделать.
Как мониторинг цифровой активности вписывается в ИБ
Мониторинг закрывает ту часть ИБ, которая не решается техникой в чистом виде, — видимость работы с данными. Он фиксирует, кто выгружает базу, кто подключает личные накопители, где возникают попытки передачи информации. Это не блокировка, но основание для проверки.
В контур ИБ инструмент встраивается после документов: сначала политика и согласия, затем настройка того, какие события фиксируются, кто видит отчёты и как разбирается инцидент. Если поменять порядок, система становится поводом для конфликта, а не инструментом защиты.
Такой подход используют в системе ИНСАЙДЕР: данные собираются на рабочих устройствах при письменном согласии сотрудника, а отчёты строятся вокруг рабочего времени и событий, а не вокруг слежки. Событие в отчёте — сигнал для разговора, а не готовое обвинение.
Получите
демодоступ
демодоступ
Заполните форму и оцените
возможности ИНСАЙДЕР
возможности ИНСАЙДЕР
Нужна ли ИБ малому бизнесу: минимальный набор мер
Нужна, и чаще, чем кажется. Небольшая компания обычно считает, что её не станут атаковать, но утечка не всегда приходит извне: потерянный ноутбук менеджера или база клиентов, ушедшая вместе с сотрудником, одинаково чувствительны для бизнеса любого размера.
Полный набор мер для малого бизнеса избыточен. Начать можно с базы: порядок доступа и паролей, резервные копии, обновления, согласия и подписанные документы, понятные правила для сотрудников. Этого достаточно, чтобы закрыть самые частые и самые дорогие ошибки.
- Разграничить права. У каждого сотрудника — своя учётная запись и свой набор доступов.
- Включить многофакторную аутентификацию. Прежде всего там, где хранятся клиентские данные и финансы.
- Настроить резервное копирование. Копии вне основной инфраструктуры, с проверкой восстановления.
- Оформить документы. Политика ИБ, согласия, регламенты — под подпись.
- Провести короткое обучение. Базовые правила по фишингу, паролям и внешним носителям.
Как объяснить ИБ руководству и команде
Даже правильная система защиты останавливается, если её не понимают. Руководство спрашивает, зачем тратить деньги, команда — зачем за ней наблюдают. Без ответов на оба вопроса ИБ остаётся формальностью на бумаге.
Разговор о защите информации стоит вести на языке решений и рисков, а не технологий. Ниже тезисы для двух разных аудиторий — их можно использовать как структуру презентации о внедрении ИБ.
Тезисы и логика для презентации: зачем ИБ бизнесу
Руководителю важны не средства защиты, а последствия их отсутствия. Поэтому начинать разумно не с перечня технологий, а с вопроса: что произойдёт, если база клиентов уйдёт на сторону или работа остановится на сутки.
Дальше — логика риска: какие данные критичны, какие угрозы реальны для конкретной компании, сколько стоит восстановление, какие меры дают наибольший эффект при минимальных вложениях. Презентация про ИБ выигрывает, когда в ней есть цифры самого бизнеса, а не общие предупреждения из интернета.
- Что защищаем. Клиентская база, договоры, финансовые данные, персональные данные сотрудников.
- От чего защищаем. Утечки, ошибки персонала, шифровальщики, остановка сервисов.
- Сколько стоит инцидент. Финансовые потери, санкции, простой, потеря клиентов.
- Что предлагаем. Порядок в доступах, документы, базовые технические меры, мониторинг.
- Как измеряем. Число инцидентов, срок реакции, доля сотрудников, прошедших обучение.
Как говорить с сотрудниками об открытом мониторинге
Разговор с командой решает, будет система работать или станет источником недоверия. Главное — объяснить три вещи: что именно фиксируется, для чего собираются данные и чего в них нет.
Полезно назвать границы: например, что читать переписки никто не собирается, а данные о рабочем времени нужны для распределения нагрузки. Обучение сотрудников и открытые правила снижают сопротивление сильнее, чем любая формальная инструкция под подписью.
Отдельно стоит проговорить, как будут использоваться данные: для организационных решений и разбора инцидентов, а не для оценки человека по одному показателю. Такая договорённость снимает главный страх и делает контроль рабочим инструментом.
С чего начать: практический чек-лист
Внедрение ИБ не обязательно превращать в большой проект. Начать разумнее с инвентаризации: понять, какие данные есть, где они лежат и кто к ним имеет доступ. На это уходит немного времени, но именно этот список становится основой всех дальнейших решений.
Дальше меры выстраивают по приоритету — от самых уязвимых участков к остальным. Проверить собственную компанию можно по короткому чек-листу ниже, а разобрать каждый пункт подробнее — в двух следующих подразделах.
- Данные описаны. Есть перечень сведений, мест хранения и людей, которые к ним допущены.
- Доступы под контролем. Лишние права сняты, доступы уволенных закрыты.
- Документы подписаны. Политика ИБ, регламенты и согласия оформлены, сотрудники ознакомлены.
- Копии работают. Резервные копии хранятся отдельно, восстановление проверено.
- Самые частые риски закрыты. Включена двухфакторная аутентификация, проведено короткое обучение.
Оценка текущего состояния
Инвентаризация данных. Составьте перечень сведений, которые компания обрабатывает: клиентские базы, договоры, финансовые документы, данные сотрудников. Отметьте, где каждое хранится — в CRM, на сервере, в личных папках. Схема доступа. Для каждого набора данных запишите, кто и на каком основании его видит.
Проверка документов. Соберите, что есть по согласиям и регламентам, и отметьте недостающее. Список инцидентов за последний год помогает увидеть реальные болевые точки — даже те, которые не считали инцидентами.
Первые шаги без избыточных затрат
Самые дешёвые меры дают наибольший эффект. Навести порядок в учётных записях, отключить доступы уволенных сотрудников, включить двухфакторную аутентификацию, настроить резервные копии — эти шаги не требуют отдельных бюджетов, но закрывают существенную часть рисков.
Следом — документы и информирование. На этом этапе важно не покупать сложные системы раньше времени: без правил и ответственных любой инструмент останется неиспользованным.
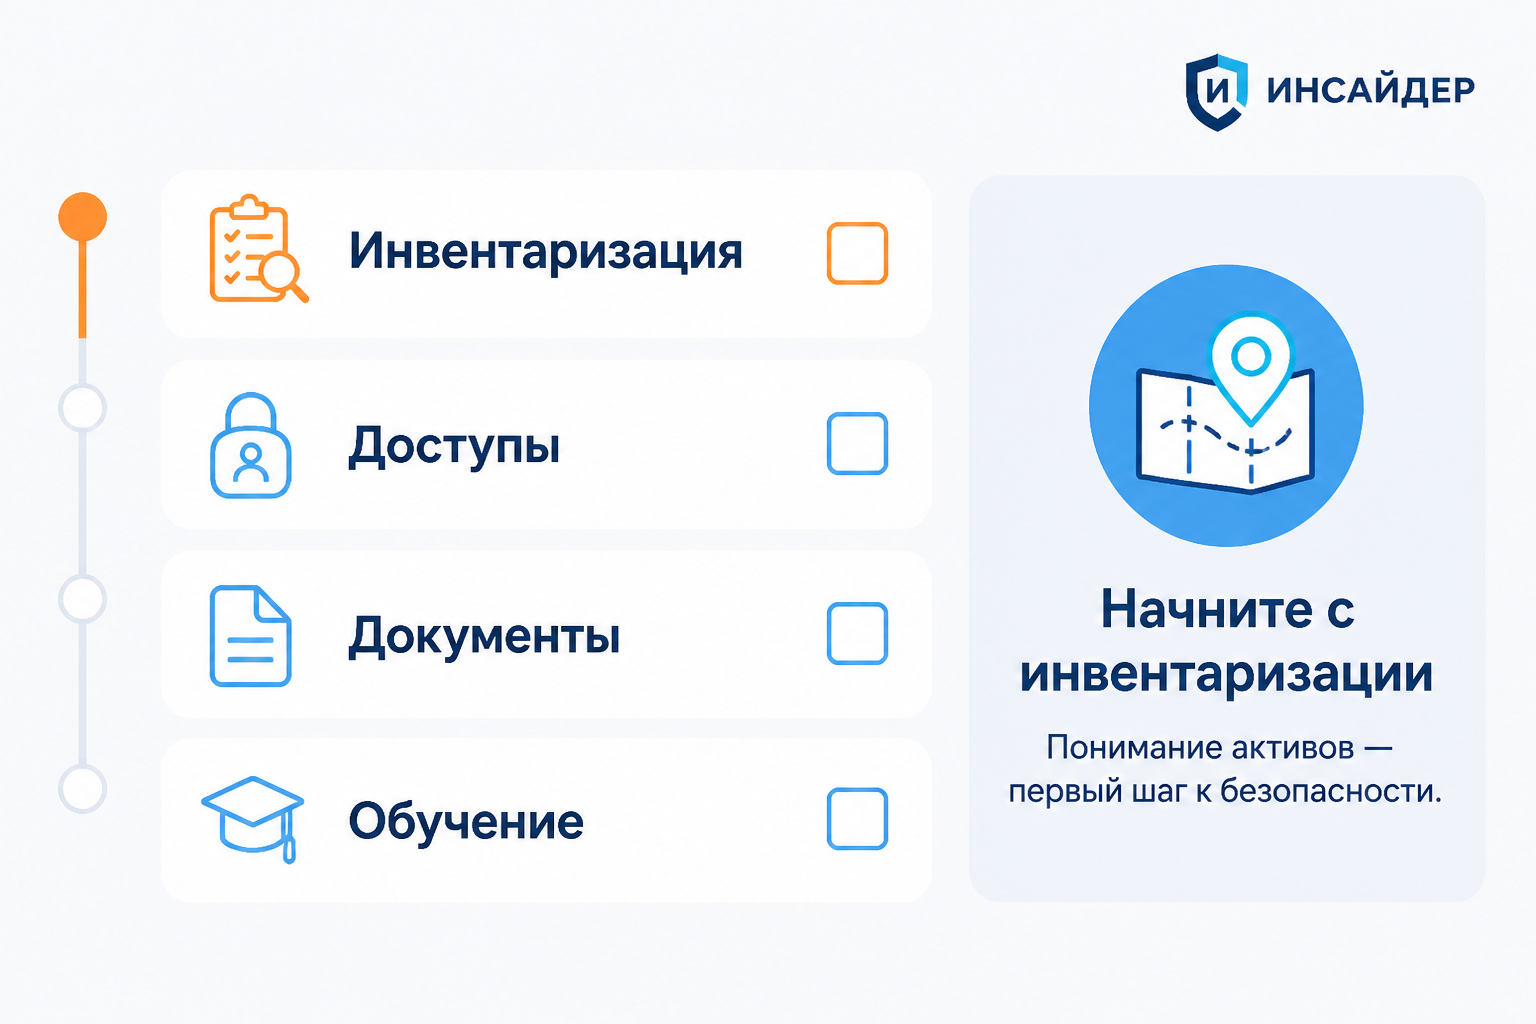
- Инвентаризация. Понятно, какие данные хранятся, где и кто к ним имеет доступ.
- Порядок в доступах. У каждого своя учётная запись, лишние права сняты, доступы уволенных закрыты.
- Документы под подпись. Политика ИБ, регламенты и согласия оформлены, сотрудники ознакомлены.
- Резервные копии. Копии вне основной инфраструктуры, восстановление проверено.
- Многофакторная аутентификация. Включена там, где хранятся клиентские и финансовые данные.
- Короткое обучение. Сотрудники знают правила по фишингу, паролям и внешним носителям.
- Прозрачный мониторинг. Объявлен и настроен, сотрудники уведомлены письменно.
- Пересмотр. Меры проверяют при смене процессов и людей, а не один раз.
Частые ошибки во внедрении ИБ
Большинство провалов в защите информации связано не с технологиями, а с тем, как к ним подходят. Ниже ошибки, которые повторяются в компаниях разного размера, и что делать вместо них.
Обратите внимание на те, что встречаются чаще всего: они не требуют больших бюджетов, но именно из-за них система защиты не работает.
- Покупать средства защиты раньше правил. Система без политики и ответственных быстро превращается в неиспользуемое ПО. Сначала — порядок и документы, потом техника.
- Считать ИБ задачей только IT-отдела. Большая часть инцидентов происходит в действиях людей. Ответственный за ИБ должен иметь полномочия, а руководитель — участвовать в решениях.
- Не обучать сотрудников. Правила, о которых никто не знает, не выполняются.
- Вводить контроль без согласия. Скрытые программы и тайное чтение переписки создают юридический риск и разрушают доверие. Мониторинг работает только открыто.
- Оценивать людей по цифрам активности. Данные без задач, KPI и CRM дают искажённую картину: простой не всегда нарушение, а активность не равна результату.
- Забывать про резервные копии. Копия, которая ни разу не восстанавливалась, может оказаться бесполезной.
- Считать ИБ разовым проектом. Люди и угрозы меняются, поэтому защиту пересматривают, а не запускают один раз.
Итоги: с чего начинается защита информации в компании
Информационная безопасность держится на трёх свойствах данных — конфиденциальности, целостности и доступности — и на порядке, который делает эти свойства выполнимыми. Техника закрывает каналы, но правила, доступы и понимание сотрудников определяют, будут ли эти каналы использоваться правильно.
Практический вывод для компании простой: не начинать с покупки систем, а начать с инвентаризации данных и порядка в доступах. Затем — документы и обучение, затем — меры контроля, объявленные заранее и ограниченные рабочими устройствами. Такой порядок снижает риск спора и делает защиту частью ежедневной работы, а не эпизодом реагирования на инцидент.
Если хочется сначала увидеть, как это выглядит на практике, чем сравнивать тарифы, — у системы есть подходящий формат. Тарифы и условия описаны на сайте, а принцип работы проще оценить по отчётам, а не по описанию функций.
Частые вопросы об информационной безопасности
Что такое информационная безопасность простыми словами?
Это порядок, при котором посторонние не получают доступ к вашим данным, данные не подменяются, а нужные люди находят их вовремя. Он складывается из правил, распределения доступов и технических средств защиты.
Чем ИБ отличается от кибербезопасности?
Кибербезопасность — часть ИБ и отвечает только за цифровые системы и сети. Информационная безопасность шире: она включает физическую защиту помещений, бумажные носители, политики, комплаенс и угрозы без злого умысла.
Обязана ли компания обеспечивать ИБ по закону?
Да, если работает с персональными данными: требования к их обработке и защите установлены 152-ФЗ. Обработка, включая мониторинг рабочих устройств, требует законного основания и письменного согласия сотрудника.
Нужна ли ИБ малому бизнесу?
Нужна. Утечка клиентской базы, потерянный ноутбук или уход сотрудника с данными одинаково критичны для компании любого размера. Дорогостоящие системы на старте не обязательны: базовые меры закрывают самые частые риски.
Можно ли провести аудит ИБ своими силами?
Частично да: инвентаризацию данных, проверку документов и ревизию доступов закрывает собственная команда. Независимый аудит полезен, когда нужен внешний взгляд на риски и подтверждение для партнёров или регулятора.
Можно ли отслеживать сотрудников без их согласия?
Нет, если речь о персональных данных. Скрытая слежка нарушает требование о законной обработке и создаёт риск для компании. Работающий вариант — открытый мониторинг с письменным согласием и понятным объяснением объёма данных.
19 ноября | 15:00
ВЕБИНАР ОТ ТОТАЛЬНОГО КОНТРОЛЯ К ЭКОЛОГИЧНОЙ СИСТЕМЕ САМООРГАНИЗАЦИИ КОМАНДЫ
Расскажем о том, как экологично внедрить систему мониторинга и извлечь из этого пользу не только руководителям, но и сотрудникам.
Вас ждут взрывные идеи и ценные подарки, регистрируйтесь!
Оцените, насколько полезной была статья
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Оставить комментарий