Входит в Реестр
российского ПО

Содержание
- Рабочее определение инцидента ИБ для задач компании
- Где границы понятий: событие ИБ, угроза и компьютерный инцидент
- Категории инцидентов по последствиям: CIA и пример сигнала
- Источники инцидентов: причины, которые ведут к разным категориям
- Типовые сценарии: сигнал → проверка → решение
- Как управлять инцидентом: от обнаружения до регламента
- Типы инцидентов в терминах НКЦКИ и стандартов
- Правовой слой: 187-ФЗ, 152-ФЗ и сроки уведомления
- Практические рекомендации: как выстроить работу с инцидентами
- Частые ошибки: почему разбор инцидента не даёт результата
- Чек-лист: что проверить в компании
- Сравнение: что даёт инцидент по категориям и как выбрать приоритет
- Частые вопросы об инцидентах информационной безопасности
- Что делать компании: итог по инцидентам информационной безопасности
Развернуть
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Инцидент информационной безопасности: что это, чем отличается от события и как действовать компании
Разобрали, что такое инцидент информационной безопасности и чем он отличается от события, угрозы и компьютерного инцидента. Категории по CIA, типичные источники и сценарии, порядок реагирования и сроки уведомления.
В понедельник утром в бухгалтерии не открывается папка с договорами. У одного сотрудника она работает, у другого нет, а вечером выясняется, что часть файлов изменилась. Руководитель описывает это словами «что-то сломалось», безопасник — словами «инцидент информационной безопасности», а IT-специалист ищет, что именно произошло. Пока стороны говорят на разных языках, время уходит, и решение принимается вслепую.
Инцидент информационной безопасности — это зафиксированное нежелательное событие или их цепочка, которая уже нарушила или может нарушить работу системы либо требования защиты информации. Бытовое «сломалось» и служебное «инцидент» отличаются не строгостью формулировки, а тем, что у второго есть границы, категория и порядок действий.
Это руководство разбирает тему по порядку: определения и границы понятий, категории по последствиям, источники, типовые сценарии, порядок ведения инцидента и правовой слой по 152-ФЗ и 187-ФЗ. Внутренний контур — цифровая активность сотрудников за рабочими компьютерами — идёт отдельной линией, потому что часть сигналов появляется именно там, раньше, чем срабатывает защита периметра.
Рабочее определение инцидента ИБ для задач компании
ФСТЭК России формулирует термин так: одно или несколько нежелательных либо неожиданных событий информационной безопасности, которые со значительной вероятностью приводят к компрометации бизнес-операций. Отечественный профильный стандарт по управлению инцидентами информационной безопасности (реквизиты сверяйте с актуальной редакцией) уточняет акцент на последствиях: непредвиденное или нежелательное событие, которое привело или может привести к нарушению нормального функционирования информационного ресурса либо требований по защите информации. Международные стандарты ISO/IEC 27000 и 27035 говорят примерно о том же.
Для ежедневной работы строгость формулировки важна меньше, чем то, что из неё следует. Определение нужно не для отчёта, а для решения: заводить инцидент или нет, эскалировать или наблюдать. Поэтому руководителю полезно держать в голове четыре проверочных вопроса — тот самый тест информационной безопасности: был ли несанкционированный доступ к данным или системе; скомпрометированы, изменены или уничтожены данные; нарушена или могла быть нарушена работа информационной системы; пострадали ли персональные данные. Ответ «да» хотя бы на один вопрос переводит событие в разряд инцидента.
Основные понятия и определения
Событие информационной безопасности — зафиксированное состояние системы или сети, значимое для безопасности: попытка авторизации, обращение к внешнему адресу, срабатывание правила межсетевого экрана.
Инцидент информационной безопасности — нежелательное событие или их цепочка, которая привела или может привести к нарушению работы системы либо требований защиты информации.
Компьютерный инцидент — инцидент в информационной системе или сети связи: несанкционированный доступ, отказ в обслуживании, заражение вредоносным кодом.
Угроза ИБ — потенциальная возможность нанести ущерб; уязвимость — слабое место, через которое угроза может реализоваться.
Конфиденциальность, целостность, доступность — три свойства информации, по которым оценивают последствия; вместе их называют триадой CIA.
Категория значимости и степень критичности — характеристики инцидента: насколько серьёзны последствия и насколько срочно нужно реагировать.
НКЦКИ и ГосСОПКА — государственная система обнаружения атак и координационный центр, которым сообщают об инцидентах на объектах КИИ.
Регламент реагирования — документ с ролями, сроками и порядком действий; эскалация — передача инцидента на вышестоящий уровень.
Локализация инцидента — остановка распространения последствий; форензика — техническое расследование с разбором следов.
SIEM и SOC — система сбора событий и центр мониторинга, которые фиксируют аномалии; цифровой след — совокупность зафиксированных действий пользователя.
О чём рассказываем в статье: определения и границы понятий — событие, инцидент, компьютерный инцидент, угроза и уязвимость; категории инцидентов по триаде CIA — конфиденциальность, целостность, доступность; источники, которые чаще всего ведут к каждой категории; типовые сценарии «сигнал → проверка → решение»; порядок ведения инцидента от обнаружения до регламента; правовой слой — 187-ФЗ, 152-ФЗ и сроки уведомления. Отдельная линия — внутренний контур, то есть цифровая активность сотрудников за рабочими компьютерами: часть сигналов появляется именно там, раньше, чем срабатывает защита периметра.
От события до регламента: короткая версия
Событие ИБ — это запись о том, что произошло в системе. Инцидентом оно становится, когда есть доступ, изменение, потеря или нарушение работы. Дальше инцидент получает категорию по нарушенному свойству — конфиденциальность, целостность или доступность — и порядок действий по регламенту.
Сигнал из системы мониторинга активности или автоматическое правило — это повод для проверки, а не готовый вывод. Решение по каждому инциденту принимает уполномоченный сотрудник, а не сама система.
Где границы понятий: событие ИБ, угроза и компьютерный инцидент
Путаница в терминах стоит дорого: одни заводят дело на каждое сообщение антивируса и тонут в шуме, другие не замечают настоящую проблему, пока она не станет очевидной для клиентов. Чтобы этого не происходило, достаточно развести четыре сущности: событие, инцидент, угрозу и уязвимость. Они связаны, но означают разное.
Ниже — четыре разграничения по порядку: от самой мелкой единицы наблюдения до ситуации, которая ещё не считается инцидентом.
Событие ИБ и момент, когда оно становится инцидентом
Событие — это любая зафиксированная запись, значимая для безопасности: попытка входа, подозрительный DNS-запрос, срабатывание правила межсетевого экрана, подключение USB-носителя. Само по себе событие нейтрально: система просто отметила, что что-то произошло. В журнале их тысячи за день, и это нормальный режим работы.
Инцидентом становится совокупность событий, которая привела или может привести к нарушению. Классический пример — многократные попытки авторизации за короткий промежуток: одно событие это шум, серия попыток с одного адреса в три часа ночи — уже сигнал о подборе пароля. Граница проходит не по количеству записей, а по вопросу, есть ли за ними риск для данных или работы системы.
Компьютерный инцидент это что: определение и отличия
Компьютерный инцидент — более узкое понятие: инцидент, произошедший в информационной системе или сети связи. Сюда относят несанкционированный доступ, отказ в обслуживании, заражение вредоносным кодом, нарушение правил эксплуатации, которое привело к сбою. Термин пришёл из практики защиты компьютерных систем и стал базовым для документов по реагированию.
Отличие от инцидента ИБ — в предмете. Инцидент информационной безопасности может касаться не только техники: например, утерянный бумажный документ с персональными данными или переданный не туда адресату файл — это инцидент ИБ, но не компьютерный инцидент. Компьютерный инцидент — частный случай, когда события происходят внутри информационной системы и сети.
Угроза и уязвимость как причины, а не инциденты
Угроза — это потенциальная возможность нанести ущерб: украсть данные, вывести систему из строя, изменить записи. Уязвимость — слабое место, через которое угроза может реализоваться: незакрытая устаревшая версия программы, общий пароль на отдел, отсутствие проверки прав. Ни та, ни другая инцидентом не являются, пока не реализовались.
Практическая польза от разделения — в планировании. Уязвимость можно закрыть заранее, угрозу — смоделировать и оценить, а инцидент приходится разбирать по факту. Если в компании не ведут реестр уязвимостей, то каждый инцидент выглядит внезапным, хотя его предпосылки были известны месяцами.
Простой или нарушение регламента: когда это ещё не инцидент ИБ
Не всякий сбой — инцидент ИБ. Компьютер выключился из-за скачка напряжения, интернет пропал по вине провайдера, программа перестала отвечать из-за обычной ошибки — это технические сбои, у которых своя процедура устранения. Инцидентом ИБ они становятся, если причина связана с безопасностью: атака, вредоносный код, несанкционированное действие.
Нарушение регламента тоже не равно инциденту. Сотрудник установил нежелательную программу без разрешения — это нарушение внутренних правил, которое требует разбора, но не обязательно означает инцидент. Инцидентом ситуация становится, когда из-за этого возник риск или факт компрометации. Смешивать дисциплинарную и ИБ-плоскости не стоит: у них разные последствия и разные основания для решений.
Категории инцидентов по последствиям: CIA и пример сигнала
Классификация по триаде CIA отвечает на вопрос «что именно нарушено» и не требует сложной шкалы. Конфиденциальность — данные увидел тот, кому не положено. Целостность — данные изменились или исчезли. Доступность — система не работает тогда, когда нужна. Одно событие может нарушать несколько свойств сразу, и тогда его относят к основной категории с указанием вторичной.
Таблица ниже сводит категории с типичными источниками и примером сигнала. Она нужна для первичной сортировки в первые минуты, когда времени на подробный разбор ещё нет.
| Нарушенное свойство | Типичные источники | Пример сигнала | Что проверяют первым |
|---|---|---|---|
| Конфиденциальность | Фишинг, компрометация учётных записей, выгрузка и передача данных | Файл с клиентской базой отправлен на внешний адрес | Кто имел доступ, что именно ушло, куда |
| Целостность | Шифровальщик, несанкционированное изменение, ошибка при обновлении | Часть записей в справочнике изменилась без заявок | Есть ли резервная копия, что ещё изменено |
| Доступность | DDoS-атака, сбой оборудования, ошибка конфигурации | Сервер с 1С не отвечает в разгар закрытия месяца | Масштаб, есть ли обходной путь работы |
Категория не заменяет оценку масштаба: два инцидента одного свойства могут требовать разного приоритета, если один затрагивает клиентов, а другой — внутренний сервис.
Инцидент конфиденциальности
Нарушение конфиденциальности — самый частый и самый неудобный случай, потому что ущерб не виден сразу. Данные уже скопированы, а как их «вернуть» обратно, никто не знает. К этой категории относятся утечка клиентской базы, отправка документов не тому адресату, публичная ссылка на файл с персональными данными, разглашение коммерческой тайны.
Особенность в том, что технические средства фиксируют действие, но не его основание. Система видит передачу файла, но не знает, был ли у человека допуск на этот документ и была ли на то рабочая задача. Поэтому сигнал конфиденциальности почти всегда требует ручной сверки контекста: кто, что, куда и на каком основании передал.
Инцидент целостности
Нарушение целостности — это изменение или уничтожение данных без права на это. Типичные примеры: шифровальщик переписал файлы и оставил требование о выкупе; сотрудник по ошибке изменил цены в справочнике; обновление программы повредило записи. Ключевой вопрос здесь — можно ли восстановить исходное состояние и что ещё могло пострадать.
Целостность опасна тем, что её нарушение замечают поздно: пока цифры в отчёте выглядят правдоподобно, никто не сверяет их с первоисточником. Поэтому в разборе важна не только причина, но и точка отката — резервная копия, журнал изменений, история правок.
Инцидент доступности
Нарушение доступности видно быстрее всего: система не отвечает, сервис недоступен, данные не открываются. Причины — DDoS-атака, отказ диска, ошибка конфигурации, исчерпание места на сервере, случайное удаление. Здесь счёт идёт на минуты, потому что остановленная работа стоит денег напрямую.
Разбор в этой категории начинается не с поиска виноватого, а с восстановления работы: переключение на резерв, откат конфигурации, изоляция узла. Причина выясняется после того, как сервис вернулся, иначе разбирательство само становится причиной простоя.
Источники инцидентов: причины, которые ведут к разным категориям
Категория описывает последствие, источник — причину. Для руководителя источники полезнее, потому что на них можно повлиять превентивно: обучить людей, настроить правила, закрыть доступ там, где он не нужен. Ниже — четыре группы источников и то, какие категории они чаще всего вызывают.
Ни один источник не работает в одиночку. Фишинг открывает дорогу компрометации учётной записи, а та, в свою очередь, — выгрузке данных. Цепочка важнее единичного звена, и именно её восстанавливают при разборе.
Фишинг и вредоносное ПО — к конфиденциальности и доступности
Фишинг начинается с письма или ссылки, которая выглядит правдоподобно: счёт на оплату, уведомление о доставке, запрос от «руководителя». Человек вводит пароль на поддельной странице или запускает вложенный файл, и дальше вредоносный код работает вместо него: копирует данные, шифрует файлы, устанавливает удалённое подключение.
Категория зависит от того, что делает код. Если он ворует данные — это конфиденциальность; если шифрует файлы — целостность и доступность сразу, потому что данные и изменены, и недоступны. Именно поэтому одно и то же письмо в разных компаниях даёт разные последствия, и разбор начинается с вопроса, что успело произойти на устройстве.
Компрометация учётных записей — к конфиденциальности и целостности
Компрометация учётной записи — это ситуация, когда пароль узнал кто-то посторонний. Причины разные: пароль подобран, передан коллеге, сохранён в общем файле, перехвачен после фишинга. Внешне всё выглядит штатно — вход выполнен с легальным логином, система не видит нарушения правил.
Дальше действия идут от прав этой роли: если учётная запись имела доступ к финансовым документам, изменениям справочников и выгрузкам, то результат — конфиденциальность и целостность одновременно. Практический вывод простой: чем шире права одной учётной записи, тем больше последствий у её компрометации, поэтому избыточные права — это отложенный инцидент.
Передача и выгрузка данных — к конфиденциальности
Эта группа источников внутренняя по своей природе. Сотрудник выгружает клиентскую базу перед увольнением, отправляет договоры на личную почту, копирует файлы на личный облачный диск, делает скриншоты внутренних отчётов. Умысла может не быть вовсе: человек «просто работает дома».
Технически это самая трудно распознаваемая категория, потому что передача файла по рабочей задаче и передача файла с умыслом выглядят одинаково. Именно поэтому здесь важна не сама передача, а контекст: регулярность, объём, направление, наличие допуска. Единичный эпизод и повторяющийся паттерн требуют разной реакции.
Сбои и ошибки конфигурации — к доступности
Часть инцидентов не связана со злым умыслом: неверное правило в межсетевом экране закрывает доступ к сервису, ошибочный скрипт удаляет папку, обновление не проходит на части машин. Такие случаи относят к доступности, хотя никакой атаки не было.
Их ценность в том, что они почти всегда повторяются. Одна и та же ошибка конфигурации в разных подразделениях даёт разные сбои в разное время, и без единого реестра такие эпизоды не связываются между собой. Реестр инцидентов поэтому нужен не для отчётности, а чтобы увидеть повторяющийся источник.
Типовые сценарии: сигнал → проверка → решение
Сценарии ниже — типовые примеры, собранные из практики разбора инцидентов, а не кейсы конкретной компании. Они показывают порядок работы с сигналом: что фиксируют, что проверяют и кто принимает решение. Узнаваемость ситуаций важнее деталей: похожие эпизоды встречаются в любой компании, где работа идёт за компьютерами.
Общая логика во всех трёх случаях одна: сначала появляется сигнал из данных активности или от средств защиты, затем следует проверка контекста уполномоченным человеком, и только после неё — решение. Сигнал не является приговором, и это ключевое правило, которое не меняется от сценария к сценарию.
Выгрузка клиентской базы перед увольнением
Сигнал: за несколько дней до увольнения сотрудник отдела продаж обращался к клиентским выгрузкам чаще и в больших объёмах, чем обычно, и часть обращений приходится на время вне рабочих часов. В журналах и системе мониторинга фиксируется факт нескольких крупных выгрузок из CRM и файлового хранилища.
Проверка: руководитель отдела и специалист по ИБ сверяют, предусматривала ли эти выгрузки текущая задача, была ли заявка на отчёт, уходили ли файлы за пределы корпоративного контура. Важно уточнить допуск: имел ли человек право на эти данные по роли. По итогам разговора выясняется, что часть выгрузок не связана с проектами отдела. Решение — изъятие прав доступа, беседа и, при наличии оснований, юридическая проверка. Автоматический сигнал в этом сценарии — повод для проверки, а решение принимает руководитель вместе со службой безопасности.
Переход по фишинговой ссылке
Сигнал: сотрудник перешёл по ссылке из письма, которое не пришло от отправителя привычного формата, и через некоторое время с его учётной записи начались входы из непредусмотренных мест. Средства защиты фиксируют переход и блокируют часть действий, но не всё.
Проверка: выясняют, вводил ли человек пароль на внешней странице, какие данные успели уйти, есть ли обращения к почте и внутренним системам после перехода. Одновременно смотрят, не использовалась ли та же ссылка у других сотрудников.
Решение — смена пароля, включение двухфакторной проверки, отзыв активных сессий, проверка устройства на вредоносный код. Эпизод в любом случае ведётся как инцидент: ввод пароля на внешней странице означает компрометацию учётной записи, даже если средства защиты успели заблокировать часть действий. Дополнительный вопрос — ушли ли данные из почты или документов наружу: положительный ответ переводит событие в категорию конфиденциальности и требует уведомления по правилам проекта.
Передача файлов на личный облачный диск
Сигнал: система фиксирует передачу файлов со служебными документами на внешний облачный сервис с одного из рабочих мест. Регулярность повторяется: несколько эпизодов за неделю в одно и то же время.
Проверка: уточняют характер документов и допуск сотрудника, наличие рабочей задачи, требующей внешнего хранилища. Важно посмотреть, было это единичным эпизодом или устойчивой привычкой, потому что реакция на два случая разная. Решение — рабочая беседа и разъяснение правил, при повторении — ограничение техническими средствами. Если документы содержали персональные данные, эпизод переходит в разряд инцидента конфиденциальности с последующей оценкой обязанностей оператора.
Как управлять инцидентом: от обнаружения до регламента
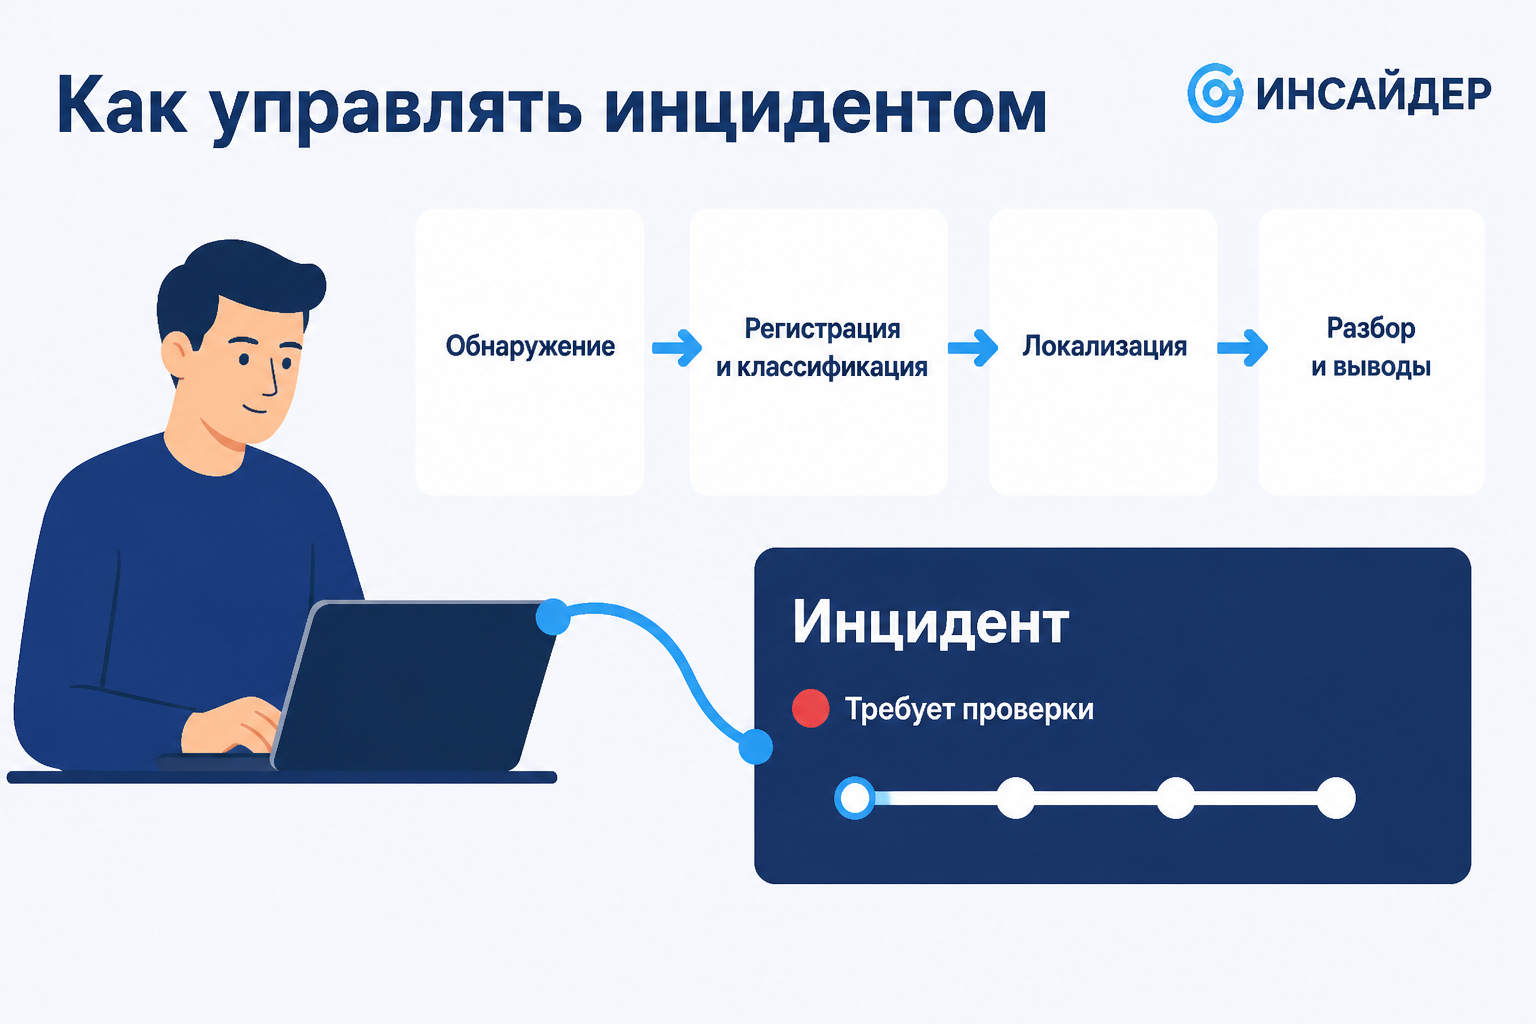
Порядок ведения инцидента задают стандарты: отечественный профильный стандарт по управлению инцидентами ИБ, ISO/IEC 27035 и NIST 800-61 описывают один и тот же цикл разными словами. Этапы совпадают: обнаружить, зарегистрировать и классифицировать, локализовать, разобрать и сделать выводы. Разница в деталях, но не в логике.
Ниже — четыре этапа в прикладном виде: кто что делает и как понять, что этап завершён. Модель не требует отдельной службы безопасности в штате, но требует назначенных людей и записанных правил.
Обнаружение, регистрация и классификация
Обнаружение приходит из трёх источников: средств защиты (антивирус, межсетевой экран, SIEM), от людей (сотрудник заметил странное поведение, клиент сообщил о подозрительном звонке от имени компании) и из системы мониторинга цифровой активности. В крупной компании сигналы собирает SOC, в средней эту роль выполняет IT-специалист или подрядчик.
Регистрация — это запись в реестр с датой, временем, источником сигнала и кратким описанием. Без реестра инциденты не связываются между собой и не видно повторов. Классификация определяет категорию по CIA и категорию значимости; от неё зависит, что делать дальше — наблюдать, реагировать сразу или немедленно уведомлять регулятора.
Реагирование и локализация
Локализация — остановка распространения последствий. Действия зависят от категории: при утечке — отзыв доступа и блокировка канала передачи, при шифровальщике — изоляция заражённых машин от сети, при атаке на доступность — переключение на резервные мощности. Цель этапа — не найти причину, а остановить ущерб.
Параллельно фиксируют всё, что может пригодиться для разбора: журналы, снимки состояния, перечень затронутых систем. Если этого не сделать до перезагрузки и очистки, восстановить последовательность будет невозможно. Закрепление доказательств — часть реагирования, а не отдельная формальность.
Разбор, профилактика и регламент с ролями
Разбор отвечает на три вопроса: что произошло, почему это стало возможным и что изменится, чтобы не повторилось. Ход событий восстанавливают по журналам, цифровому следу, показаниям сотрудников. Итог разбора — не только запись в реестр, а конкретные изменения: закрытая уязвимость, новый контроль, обучение группы.
Регламент с ролями превращает эту практику в повторяемую. В нём фиксируют, кто принимает сигналы, кто классифицирует, кто принимает решение, кто уведомляет регулятора и в какие сроки, как хранят материалы. Без регламента каждый инцидент разбирают заново и с разным результатом — а при проверке сложно показать, что процесс существует.
Сигнал из данных активности: 152-ФЗ, согласие, «не доказательство»
Внутренний контур — действия сотрудников за рабочими компьютерами — даёт самый ранний сигнал, потому что в нём видны движения до того, как сработает защита периметра. Системы мониторинга активности фиксируют программы, сайты, передачи файлов, нажатия клавиш и снимки экрана и позволяют настроить автоматические правила, которые выделяют отклонения. ИНСАЙДЕР — один из примеров такой системы: он собирает цифровую активность за рабочими компьютерами и корпоративными Android-устройствами и показывает руководителю общую картину, из которой можно перейти к деталям. Смысл здесь не в слежке, а в управлении: данные о повторяющихся отклонениях дают основание для разговора, но не заменяют его. Такой сигнал помогает заметить выгрузку, переход по ссылке или передачу данных за пределы контура раньше, чем о них узнают от клиентов.
Границы здесь задаёт закон и внутренние документы. Сбор данных о работнике допускается при письменном согласии и после ознакомления с локальными нормативными актами, а обрабатывать такие данные можно только для целей, которые заявлены. Утечка персональных данных — отдельное основание: по 152-ФЗ оператор обязан уведомить Роскомнадзор, а сроки и форма зависят от характера утечки. Отдельно стоит сказать прямо: данные мониторинга — это контекст для проверки, а не доказательство вины. Кадровое решение, увольнение или претензия не могут опираться только на автоматический сигнал, обязательно нужны процедуры по ТК РФ и разбор с участием уполномоченного человека.
Практический ориентир
Три решения, которые стоит принять до первого инцидента. Первое — назначьте ответственного за приём сигналов и пропишите, в каких случаях его будят ночью. Второе — заведите реестр инцидентов с полями: дата, источник, категория, принятое решение. Третье — договоритесь с юристом о процедуре уведомления, чтобы в момент утечки не выяснять сроки впервые.
Регламент на одну страницу, который выполняют, полезнее сорока страниц, которые лежат в папке и не читались ни разу.
Получите
демодоступ
демодоступ
Заполните форму и оцените
возможности ИНСАЙДЕР
возможности ИНСАЙДЕР
Типы инцидентов в терминах НКЦКИ и стандартов
Типология по CIA отвечает на вопрос о последствиях, а техническая классификация — о характере события. Эти две оси не заменяют друг друга, поэтому в реестре полезно держать обе: категорию последствий и технический тип. По техническому типу проще искать похожие случаи и подбирать меры. Наборы типов в стандартах и ведомственных классификаторах близки, но их состав и формулировки со временем меняются — реквизиты сверяйте с актуальной редакцией.
ISO/IEC 27035-1 и НКЦКИ используют близкие наборы: отказ в обслуживании, неавторизованный доступ, заражение вредоносным кодом, нарушение политик безопасности, мошенничество с использованием ИКТ, сбор информации. Соответствие между системами не всегда однозначное, но для практической работы достаточно понимать, к какой группе относится событие.
Типы инцидентов в терминах НКЦКИ и стандартов
| Технический тип | Как проявляется | Категория по CIA | Кто подключается |
|---|---|---|---|
| Отказ в обслуживании | Сервис недоступен при внешней нагрузке | Доступность | IT, провайдер |
| Неавторизованный доступ | Вход под чужой учётной записью, обход прав | Конфиденциальность, целостность | ИБ, IT |
| Заражение вредоносным кодом | Шифрование файлов, скрытая активность | Целостность, доступность | ИТ-безопасность |
| Нарушение политик безопасности | Установка запрещённого ПО, обход правил | Зависит от последствий | Руководитель, ИБ |
| Мошенничество с использованием ИКТ | Поддельные счета, ложные реквизиты | Целостность, конфиденциальность | Финансы, ИБ, юрист |
Совпадение технического типа и основной категории — самое частое, как видно по таблице. Отказ в обслуживании почти всегда относится к доступности; заражение вредоносным кодом затрагивает целостность и доступность, причём шифровальщик нарушает оба свойства одновременно; неавторизованный доступ ведёт в первую очередь к конфиденциальности и уже затем к целостности; мошенническое письмо может привести и к изменению реквизитов, и к утечке данных.
Правовой слой: 187-ФЗ, 152-ФЗ и сроки уведомления
Для большинства компаний правовая часть сводится к одному: когда и кому сообщать. Ответ зависит от того, является ли компания субъектом критической информационной инфраструктуры и обрабатывает ли она персональные данные. Это два независимых основания, и они могут сработать одновременно.
Сроки ниже приведены по актуальной редакции законов; перед закреплением процедур их стоит сверить с юристом. 187-ФЗ касается субъектов КИИ. При инциденте на значимом объекте уведомление направляют в НКЦКИ через ГосСОПКА в течение трёх часов с момента обнаружения; для объекта КИИ без категории значимости — в течение 24 часов. 152-ФЗ касается операторов персональных данных: при утечке первичное уведомление в Роскомнадзор направляют в течение 24 часов, расширенное — в течение 72 часов.
На практике эти сроки означают, что регламент не может начинаться с разбора. Первые часы уходят на локализацию и одновременно на подготовку уведомления, при этом решение о факте утечки принимается быстрее, чем завершается полный анализ. Именно поэтому шаблон уведомления и ответственный за него готовятся заранее.
Что важно учесть
Инцидент, событие и нарушение — три разных понятия, и путать их дорого. Событие — запись в журнале, инцидент — риск или факт нарушения свойств информации, нарушение регламента — дисциплинарная плоскость. Данные мониторинга активности не заменяют сбора доказательств по процедуре и не являются единственным основанием для кадрового решения. Автоматический сигнал требует проверки человеком.
Практические рекомендации: как выстроить работу с инцидентами
Рекомендации ниже не требуют покупки отдельной платформы и не зависят от размера компании. Они дополняют чек-лист: чек-лист показывает, что должно быть, а эти пункты — как добиться результата, а не формальной отписки.
Каждое действие из списка даёт результат только вместе с регламентом и назначенным владельцем процесса. Без ответственного человека мониторинг и шаблоны уведомлений остаются формальностью, а решения по инцидентам принимаются по памяти и в разных подразделениях по-разному.
- Разделите мониторинг и разбор. Мониторинг отвечает за то, чтобы сигнал появился, разбор — за вывод. Если один человек делает и то и другое без фиксации, повторы не видны, а решения принимаются по памяти.
- Подготовьте шаблоны уведомлений заранее. Сроки по 187-ФЗ и 152-ФЗ короткие, и в момент инцидента писать формулировки с нуля некогда. Форма, реквизиты и ответственный должны быть готовы до первого случая.
- Опирайтесь на цифровой след, но проверяйте контекст. Система мониторинга показывает последовательность действий и помогает восстановить картину, но решение принимает уполномоченный сотрудник, сверив данные с задачами, правами и установленными правилами.
- Оформляйте мониторинг письменными документами. Приказ, положение, письменное согласие сотрудников — это не формальность, а условие, при котором собранные данные правомерно использовать в разборе.
- Проводите разбор по горячим следам, но не в ущерб восстановлению. Пока сервис не работает, причина подождёт: сначала вернуть работоспособность, потом собирать журналы и выяснять ход событий. Материалы сохраняйте до очистки, иначе разбор останется без фактов.
Частые ошибки: почему разбор инцидента не даёт результата
Инцидент сам по себе редко превращается в выводы. Чаще всего этому мешают несколько повторяющихся ошибок, которые не связаны ни с техникой, ни с квалификацией специалистов. Их стоит проговорить до того, как они станут привычкой.
- Заводить инцидент на каждое сообщение средства защиты. Такой подход забивает реестр шумом, и настоящий инцидент теряется среди тысяч записей. Избежать помогает тест информационной безопасности из четырёх вопросов и пороги, прописанные в регламенте.
- Путать инцидент с нарушением регламента. Сотрудник, установивший запрещённую программу, нарушил правила, но инцидентом ИБ это станет только при реальном риске. Смешение плоскостей приводит к наказанию без понимания последствий и к тому, что часть настоящих инцидентов выглядит как дисциплинарный случай.
- Искать виноватого раньше, чем восстановить последовательность. Если разбор начинается с вопроса «кто», люди перестают сообщать о своих ошибках, и источник инцидентов сужается до того, что видно технически. Работоспособность сначала восстанавливают, а ход событий и ответственность устанавливают после — по сохранённым журналам.
- Считать данные мониторинга доказательством. Автоматический сигнал указывает на отклонение, но не устанавливает вину. Кадровое решение на основании только сигнала уязвимо и юридически, и управленчески.
- Не фиксировать доказательства. Перезагрузка и очистка до сбора журналов уничтожают следы, и инцидент остаётся без разбора. Фиксация — часть реагирования.
- Разбирать инциденты разово. Без реестра повторяющиеся источники не видны, и компания годами решает одну и ту же проблему под разными названиями.
Чек-лист: что проверить в компании
Чек-лист показывает, готова ли компания к первому инциденту. Каждый пункт проверяется по документам или по фактическому порядку действий, а не по общим заявлениям.
- Есть рабочий тест «это инцидент?» Сформулированы четыре вопроса о доступе, изменении, нарушении работы и персональных данных.
- Реестр инцидентов ведётся. В нём есть дата, источник, категория, затронутые системы и принятое решение.
- Назначен владелец процесса. Известно, кто принимает сигналы и кто принимает решения.
- Пороги прописаны. Перечислено, какие отклонения переходят в разряд инцидента.
- Категории по CIA закреплены. Для каждой категории видно, кто подключается первым.
- Шаблоны уведомлений готовы. Сроки по 152-ФЗ и 187-ФЗ известны ответственным.
- Доказательства фиксируются до очистки. Порядок сохранения журналов и снимков описан.
- Мониторинг оформлен документами. Есть приказ, положение и письменные согласия сотрудников.
- Внутренний контур включён в обзор. Сигналы из системы мониторинга активности поступают в общий процесс разбора.
Сравнение: что даёт инцидент по категориям и как выбрать приоритет
Один и тот же ресурс при разных категориях требует разных действий. Таблица ниже помогает решить, что делать в первую очередь, когда инцидентов несколько и ресурсы ограничены. Она не заменяет категорию значимости из нормативных документов, но упорядочивает приоритет на практике.
Сравнение: что даёт инцидент по категориям и как выбрать приоритет
| Категория | Что делать в первую очередь | Кого подключить | Типичная ошибка |
|---|---|---|---|
| Конфиденциальность | Остановить канал передачи и зафиксировать объём утечки | ИБ, юрист | Разбираться в мотивах до уточнения объёма данных |
| Целостность | Найти точку отката и восстановить данные | IT, ИБ | Восстанавливать без проверки, что ещё изменено |
| Доступность | Восстановить работу сервиса | IT, провайдер | Искать причину до восстановления сервиса |
Вывод: приоритет определяется не категорией, а последствиями для клиентов, денег и обязательств перед регулятором. Инцидент, который мешает обслуживать клиентов, почти всегда важнее внутреннего, даже если его категория выглядит скромнее.
Частые вопросы об инцидентах информационной безопасности
Инцидент информационной безопасности это что?
Нежелательное событие или их цепочка, которая привела или может привести к нарушению работы информационной системы либо требований по защите информации. Определение закреплено в национальном стандарте (реквизиты уточняйте) и международных стандартах, а рабочий тест сводится к четырём вопросам о доступе, изменении, нарушении работы и персональных данных.
Чем событие информационной безопасности отличается от инцидента?
Событие — это зафиксированная запись о том, что произошло: попытка входа, обращение к внешнему адресу, срабатывание правила. Инцидент — несколько событий или одно, за которыми стоит риск для данных или работы системы. Серия попыток авторизации за короткий период — уже инцидент, одиночная неудачная попытка — событие.
Что такое компьютерный инцидент?
Частный случай инцидента ИБ — происшествие в информационной системе или сети связи: несанкционированный доступ, отказ в обслуживании, заражение вредоносным кодом. От инцидента ИБ отличается предметом: утеря бумажного документа — инцидент ИБ, но не компьютерный инцидент.
В какие сроки нужно уведомить регулятора?
По 187-ФЗ инцидент на значимом объекте КИИ сообщают в НКЦКИ через ГосСОПКА в течение 3 часов, на объекте без категории значимости — в течение 24 часов. По 152-ФЗ при утечке персональных данных первичное уведомление в Роскомнадзор направляют в течение 24 часов, расширенное — в течение 72 часов.
Можно ли использовать данные мониторинга активности как доказательство?
Данные мониторинга активности показывают последовательность действий и помогают восстановить картину, но сами по себе не доказывают вину. Это контекст для проверки, а кадровое решение принимается с соблюдением процедур по ТК РФ и с участием уполномоченного сотрудника.
Нужен ли компании центр SOC или достаточно регламента?
Небольшой компании достаточно назначенного ответственного, прописанных порогов и реестра инцидентов. Центр мониторинга SOC имеет смысл, когда поток событий превышает возможности одного специалиста и нужна круглосуточная реакция.
Что делать компании: итог по инцидентам информационной безопасности
Инцидент информационной безопасности — это не редкое ЧП, а рабочая единица управления рисками. У него есть определение, категория по последствиям, источник и порядок действий. Компания, у которой эти четыре элемента закреплены, разбирает происшествия за часы; компания без них тратит недели на выяснение, что именно произошло и кто за это отвечает.
Практическая линия для руководителя такая: сначала рабочий тест «это инцидент?», затем реестр и категории по CIA, затем назначенный владелец процесса и сроки уведомления. Внутренний контур — данные о цифровой активности сотрудников — полезен как ранний сигнал, при условии что мониторинг оформлен письменными документами, а решение по каждому случаю принимает человек.
Система даёт факты и последовательность действий, но не выносит вердиктов. Именно в этой связке — автоматический сигнал плюс разбор уполномоченным сотрудником — компания получает и скорость реакции, и обоснованность выводов.
Главная идея
Инцидент — это сигнал для проверки, а не приговор. Разделите событие, инцидент и нарушение регламента, назначьте владельца процесса и зафиксируйте сроки уведомления до первого случая. Мониторинг цифровой активности помогает заметить отклонение раньше, но окончательное решение о последствиях остаётся за уполномоченным человеком.
19 ноября | 15:00
ВЕБИНАР ОТ ТОТАЛЬНОГО КОНТРОЛЯ К ЭКОЛОГИЧНОЙ СИСТЕМЕ САМООРГАНИЗАЦИИ КОМАНДЫ
Расскажем о том, как экологично внедрить систему мониторинга и извлечь из этого пользу не только руководителям, но и сотрудникам.
Вас ждут взрывные идеи и ценные подарки, регистрируйтесь!
Оцените, насколько полезной была статья
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Оставить комментарий