Входит в Реестр
российского ПО

Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Программы-шпионы: что это такое, чем они опасны и где проходит граница с легальным мониторингом
Программы-шпионы скрытно собирают данные устройства и передают их третьим лицам. В статье разбираем, что такое spyware, как он попадает на устройство, какие данные похищает, как распознать и удалить шпионское ПО и чем легальный мониторинг сотрудников отличается от вредоносной слежки.
Программа-шпион может месяцами работать на компьютере или смартфоне, не выдавая себя. Человек продолжает переписываться, вводить пароли, открывать банковские приложения — и не знает, что всё это уходит на чужую сторону. Для владельца бизнеса это не абстрактная угроза: вместе с личными данными сотрудника утекают клиентские базы, коммерческие условия и доступы к корпоративным сервисам.
При этом рядом с вредоносными программами существует легальный мониторинг рабочей активности — учёт времени и действий сотрудников на корпоративных устройствах. Технически эти вещи могут выглядеть похоже, но между ними лежит граница из согласия, прозрачности и правового основания. В этой статье разберём, что такое spyware, как он попадает на устройство, по каким признакам его распознать, как удалить и где заканчивается шпионаж и начинается правомерный учёт.
Главная идея
Spyware собирает данные скрытно и без согласия, а легальный мониторинг — открыто и в рамках трудовых отношений. Разница между шпионажем и правомерным учётом лежит не в технологии, а в согласии сотрудника, прозрачности и правовом основании.
Основные понятия и определения
- Spyware (шпионское ПО) — категория вредоносных программ, которые без согласия пользователя собирают данные об устройстве и действиях на нём и передают их третьим лицам.
- Кейлоггер — программа или аппаратное устройство, записывающее нажатия клавиш, чтобы получить пароли и текст переписки.
- Инфостилер — вредоносное ПО, которое целенаправленно копирует логины, пароли, cookie-файлы и данные банковских карт.
- Троян — программа, маскирующаяся под полезное приложение, но выполняющая скрытые действия вроде установки другого вредоносного ПО.
- Руткит — набор инструментов, который прячет присутствие вредоносного ПО в системе от пользователя и антивируса.
- Adware — рекламное ПО, которое часто собирает данные о поведении пользователя для показа навязчивой рекламы.
- Stalkerware — коммерческие программы для скрытого слежения за конкретным человеком, чаще всего за телефоном.
- Фишинг — способ выманить данные или заставить пользователя самостоятельно установить вредоносную программу.
- Легальный мониторинг — сбор данных о рабочей активности на корпоративном устройстве с уведомлением сотрудника и его согласием.
- Согласие сотрудника — документально оформленное уведомление и разрешение, которое делает учёт рабочей активности правомерным.
Суть за минуту
Spyware — это вредоносное ПО, которое собирает данные и передаёт их третьим лицам без согласия пользователя. Видов шпионских программ много, но цель у них одна: получить доступ к информации и действиям человека. Основные каналы заражения — фишинг, вредоносные приложения, уязвимости и физический доступ к устройству. Косвенные признаки заражения важно оценивать в совокупности, а не по одному симптому.
Что такое программа-шпион: определение и механика
Программа-шпион (spyware) — это категория вредоносного ПО, которое без согласия пользователя собирает и передаёт данные об устройстве и выполняемых на нём действиях. Такой софт действует скрытно, в фоновом режиме, и часто устанавливается вместе с обычными программами или как их скрытый компонент. Пользователь при этом не видит ни самого процесса, ни того, куда уходят собранные сведения.
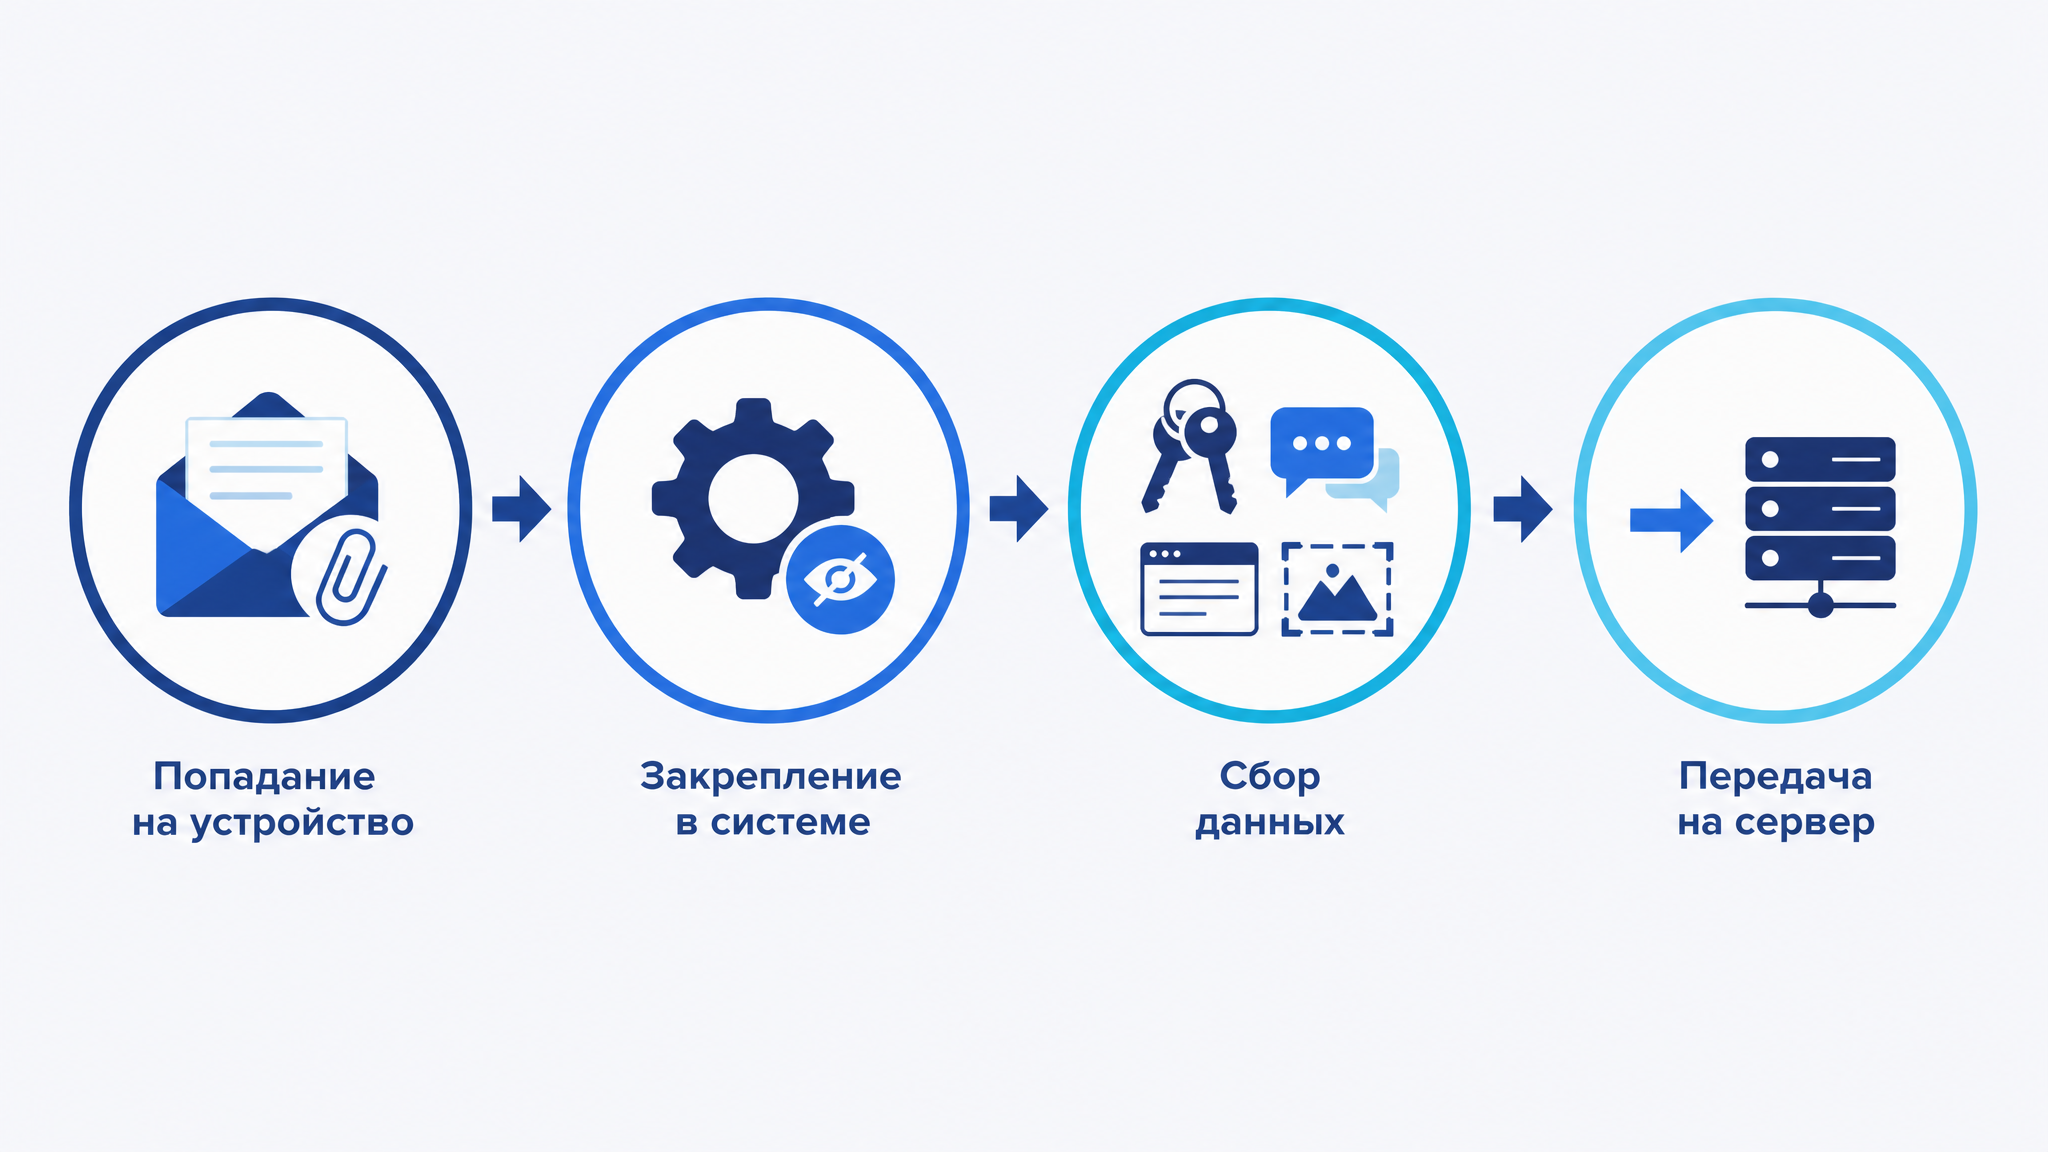
Механика работы строится на нескольких последовательных шагах. Сначала программа попадает на устройство, затем закрепляется в системе, после чего начинает сбор данных и их отправку на сервер злоумышленника. Чтобы оставаться незамеченной, она маскируется под системный процесс, отключает уведомления и скрывает свою иконку из списка приложений.
Собранные данные обычно передаются на удалённый сервер небольшими порциями — так отправка меньше влияет на скорость интернета и реже привлекает внимание. Именно поэтому заражение может не проявляться месяцами: пока человек пользуется устройством как обычно, шпион спокойно собирает то, что его интересует.
Чем spyware отличается от вирусов, троянов и adware
В быту словом «вирус» называют любое вредоносное ПО, но между категориями есть разница. Вирус заражает файлы и распространяется дальше по системе, часто разрушая данные. Троян не размножается сам — он маскируется под полезную программу и выполняет скрытые задачи, в том числе открывает доступ к устройству. Adware навязывает рекламу и нередко собирает данные о поведении пользователя.
Spyware занимает отдельное место: его главная задача — не разрушить систему и не показать рекламу, а тихо собирать информацию. Сбор данных может быть самостоятельной целью либо промежуточным шагом: получив пароли и доступы, злоумышленник переходит к краже денег или к доступу к корпоративным системам.
На практике эти категории часто работают в связке. Троян может установить инфостилер, инфостилер скачает кейлоггер, а руткит спрячет всё это от антивируса. Поэтому оценивать угрозу по одному названию не стоит — важнее понимать, какие данные может получить злоумышленник и что он с ними сделает.
Как шпионское ПО попадает на устройство
Удалённо установить шпионскую программу «с нуля» непросто: для этого нужны и технические навыки, и работа с человеком. Поэтому большинство заражений строится на том, что пользователь запускает вредоносный файл сам или не замечает, что устройством воспользовался кто-то другой.
Ниже разберём основные каналы заражения — от массовых рассылок до случаев, когда угрозу создаёт сам пользователь, доверившись незнакомому приложению. Понимание этих сценариев помогает выбрать правильные меры защиты и обучить сотрудников.
Фишинг, вредоносные приложения и уязвимости
Фишинг остаётся самым распространённым каналом. Злоумышленник присылает письмо или сообщение со ссылкой или вложением, которое выглядит как рабочий документ, счёт или уведомление от сервиса. Человек открывает файл — и вредоносная программа запускается.
Второй канал — вредоносные и пиратские приложения, а также программы из непроверенных магазинов. Вместе с полезной функцией такое приложение устанавливает скрытый компонент. Третий канал — уязвимости, включая уязвимости нулевого дня, когда злоумышленник использует ещё не закрытую дыру в системе или программе.
Физический доступ и социальная инженерия
Если у злоумышленника есть физический доступ к устройству хотя бы на несколько минут, установка шпионской программы заметно упрощается. Он может скачать приложение из альтернативного источника, отключить уведомления и спрятать иконку, а иногда маскирует шпион под обновление системы.
Отдельный приём — социальная инженерия: человека убеждают установить программу добровольно, например под предлогом технической поддержки, проверки или «нужного» приложения. В этом случае защита зависит не только от техники, но и от привычки проверять, кто и зачем просит доступ к устройству.
Легальные программы удалённого доступа как инструмент слежки
Существуют программы удалённого доступа, которые легально используются для поддержки и администрирования. Тем же инструментом может воспользоваться злоумышленник, если получил доступ к устройству и установил программу без ведома владельца. Тогда удалённый доступ превращается в канал слежки.
Именно поэтому важно следить, какие программы удалённого доступа установлены на устройстве и кто имеет право к нему подключаться. Если такая программа появилась без вашего ведома, это повод немедленно проверить устройство.
Виды программ-шпионов
Классификация помогает понять, какие данные под угрозой и какие признаки стоит искать. На практике виды часто пересекаются и дополняют друг друга.
Чтобы быстрее сориентироваться, сверим основные типы по цели и типичным признакам.
Сравнение типов шпионского ПО по собираемым данным и признакам
| Тип | Что делает | Какие данные под угрозой | Как проявляется |
|---|---|---|---|
| Трекер | Фиксирует активность и местоположение | История действий, геолокация | Повышенный трафик, расход батареи |
| Кейлоггер | Записывает нажатия клавиш | Пароли, текст переписки | Практически незаметен |
| Инфостилер | Копирует доступы и платёжные данные | Логины, пароли, cookie, карты | Спустя время — кража аккаунтов |
| Adware | Показывает рекламу, собирает поведение | История сайтов и интересы | Всплывающие окна, новые вкладки |
| Троян | Маскируется под полезную программу | Зависит от задачи злоумышленника | Незнакомое приложение в системе |
| Руткит | Прячет вредоносное ПО от защиты | Любые данные заражённого устройства | Не виден в диспетчере задач |
| Stalkerware | Следит за конкретным человеком | Переписка, звонки, геолокация | Скрытая иконка, разрешения |
Таблица помогает понять главное: разные типы шпионских программ ведут к разным последствиям, но все они так или иначе лишают человека контроля над его данными.
Трекеры и кейлоггеры: аппаратные и программные
Трекеры следят за активностью и местоположением, собирая историю действий и перемещений. Кейлоггеры записывают нажатия клавиш и позволяют восстановить пароли и текст переписки. И трекеры, и кейлоггеры бывают аппаратными и программными: аппаратные подключаются физически, программные работают как приложение внутри системы.
Программный кейлоггер может собирать данные в масштабах всей системы либо ограничиваться одним приложением или сайтом. Аппаратный вариант сложнее обнаружить программными средствами, потому что он не оставляет следа в системе.
Adware и инфостилеры
Adware навязывает рекламу и часто собирает сведения о том, какие сайты и товары интересуют пользователя. Само по себе оно может казаться безобидным, но собранные данные продаются и используются для таргетинга, а в связке с другим ПО превращается в канал утечки.
Инфостилеры работают прицельно: они копируют логины и пароли, cookie-файлы, данные банковских карт и содержимое переписок. Это одна из самых опасных категорий, потому что украденные доступы сразу открывают злоумышленнику двери в банковские и корпоративные сервисы.
Трояны и руткиты
Троян маскируется под полезную программу и выполняет действия, о которых пользователь не знает: устанавливает другое вредоносное ПО, открывает удалённый доступ или передаёт данные. Руткит нужен для того, чтобы всё это оставалось незамеченным: он прячет процессы, файлы и сетевые соединения от пользователя и защитных средств.
Связка «троян + руткит» опасна тем, что заражение трудно обнаружить обычной проверкой. Даже увидев подозрительную активность, пользователь может не найти её источник в диспетчере задач.
Stalkerware и коммерческое шпионское ПО (Pegasus и аналоги)
Stalkerware — это коммерческие программы, созданные для скрытого слежения за конкретным человеком, чаще всего за телефоном. Их продают как «родительский контроль» или «защиту близких», но используют и для негласного наблюдения за взрослым человеком без его согласия.
На верхнем уровне находятся инструменты класса Pegasus и аналоги — сложные коммерческие решения для целевой слежки, которые используют уязвимости нулевого дня и практически не оставляют следов. Такие программы применяются против конкретных людей и организаций, а не массово, и защититься от них стандартными средствами крайне сложно.
Какие данные собирают программы-шпионы
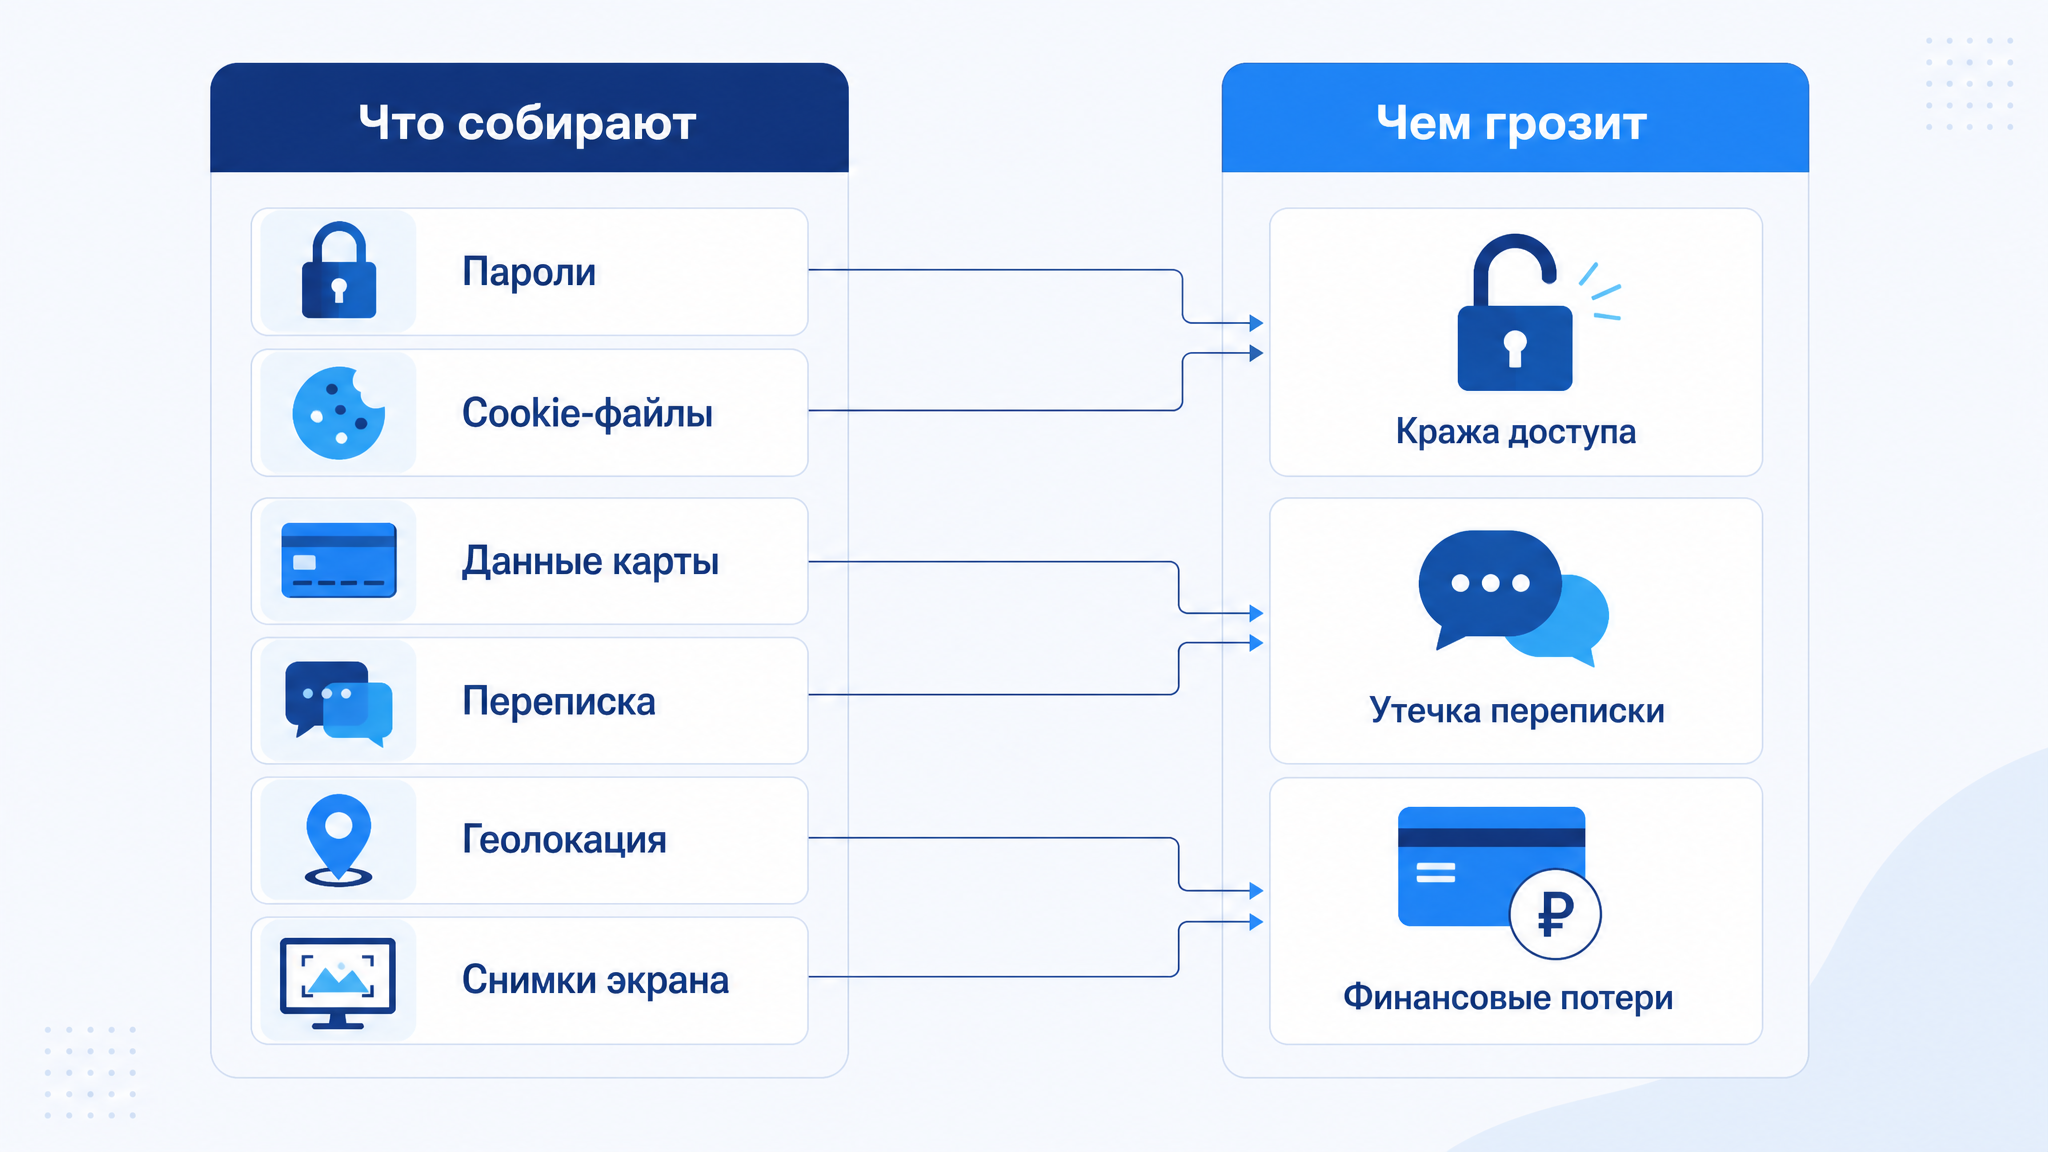
Набор данных зависит от типа шпиона, но перечень типовых целей широкий. Злоумышленника интересует всё, что можно превратить в деньги или доступ: пароли и учётные данные, cookie-файлы, платёжные реквизиты, переписка и контакты, история сайтов и поисковых запросов, геолокация, снимки экрана, фото с веб-камеры и записи разговоров.
Для бизнеса особенно чувствительны переписка с клиентами, коммерческие условия и доступы к CRM, ERP и банковским сервисам. Даже один похищенный корпоративный логин может открыть злоумышленнику доступ к базе клиентов или к финансовым операциям.
Оценивать риск стоит не по названию программы, а по тому, к каким системам есть доступ с этого устройства. Чем больше на нём корпоративных сервисов, тем серьёзнее последствия заражения.
Чем опасны программы-шпионы: риски для людей и бизнеса
Последствия заражения выходят за рамки личного неудобства. Для компании это прямые финансовые и репутационные риски, а для сотрудника — потеря контроля над своими данными.
Масштаб ущерба зависит от того, к каким системам есть доступ с заражённого устройства и как быстро замечено заражение. Разберём основные категории рисков отдельно.
Кража учётных данных и платёжной информации
Украденные логины и пароли дают злоумышленнику доступ к почте, банковским приложениям и корпоративным сервисам. Платёжные реквизиты позволяют проводить списания, а доступ к банковскому кабинету — выводить деньги. Восстановление доступа и разбирательство с банком занимают время и не всегда заканчиваются возвратом средств.
Отдельная проблема — повторное использование паролей. Если один и тот же пароль стоит на нескольких сервисах, одна утечка открывает злоумышленнику целую цепочку аккаунтов.
Утечка переписки и коммерческой тайны
Через заражённое устройство утекают переписка с клиентами, коммерческие условия, договоры, данные о сделках и внутренние документы. Такая информация может быть использована конкурентами или для давления на компанию.
Если устройство связано с CRM или ERP, злоумышленник может получить доступ к базе клиентов целиком. Это уже не единичная утечка, а системный риск, который затрагивает весь бизнес.
Киберсталкинг и репутационные риски
Шпионские программы на телефоне нередко используются для негласного наблюдения за человеком: чтения переписки, прослушивания разговоров, отслеживания местоположения. Это киберсталкинг, который создаёт прямую угрозу безопасности и психологическому состоянию человека.
Для бизнеса сюда добавляется репутационный риск. Если станет известно, что данные клиентов утекли через заражённое устройство сотрудника, доверие к компании снижается, а последствия могут включать и юридические претензии.
Как понять, что на устройстве программа-шпион
Явного признака, который однозначно указывал бы на заражение, нет. Значение имеет сочетание сигналов: отдельный симптом сам по себе ничего не доказывает, но несколько признаков одновременно — серьёзный повод проверить устройство.
Распознать угрозу можно по косвенным сигналам в поведении системы — они различаются для компьютеров и смартфонов. Ниже разберём, на что обращать внимание на каждой платформе.
Косвенные признаки на Windows и macOS
На компьютере стоит насторожиться, если устройство стало заметно медленнее, вентиляторы работают громче обычного, а батарея разряжается быстрее. Признаками служат незнакомые приложения и всплывающие окна, а также повышенный сетевой трафик в моменты, когда вы ничего не скачиваете и не смотрите видео.
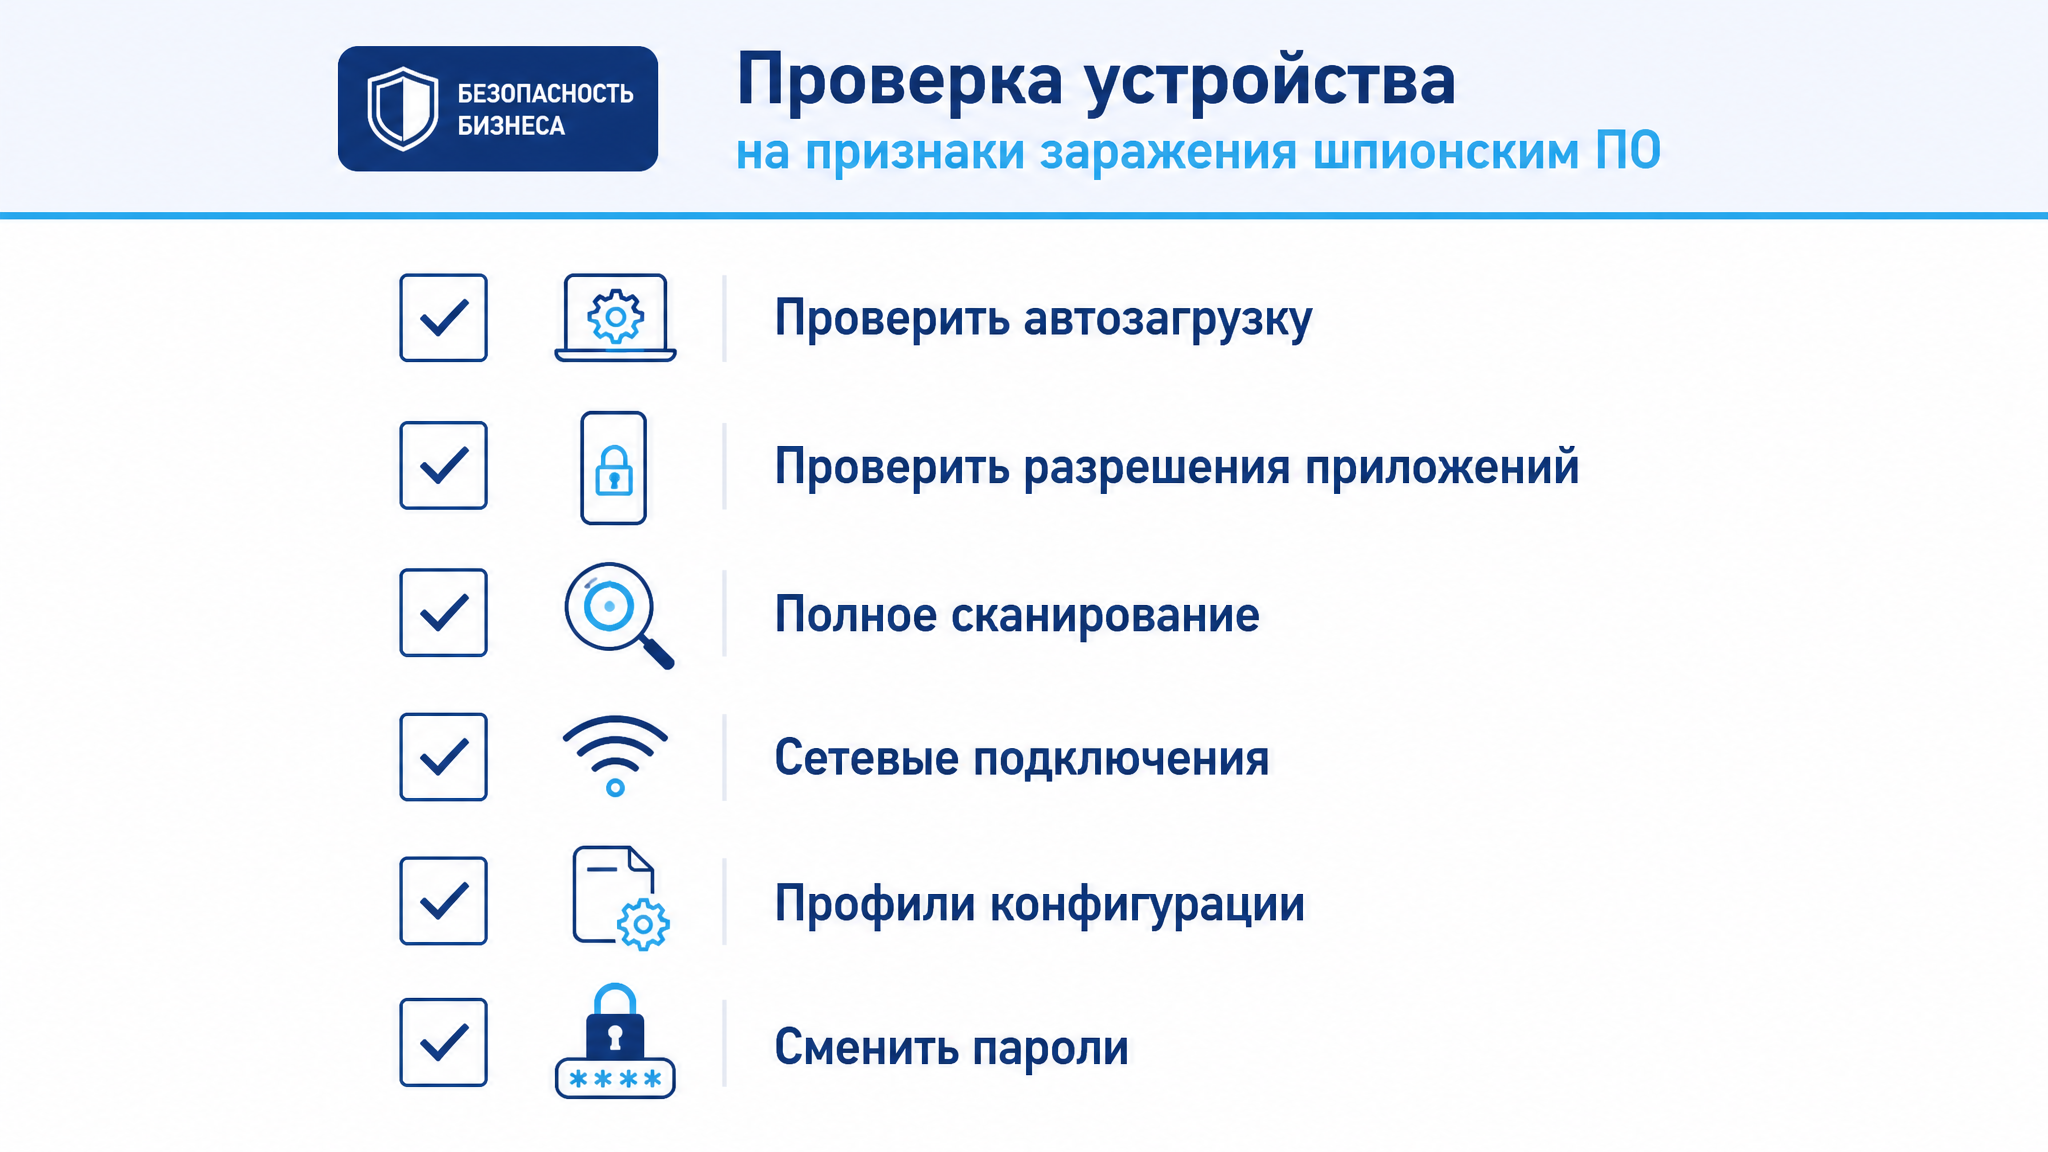
Полезно проверить список автозагрузки и сетевые соединения: иногда там видно процесс, о котором пользователь ничего не знает. Однако прятаться такие процессы умеют, поэтому отсутствие подозрительных записей не означает, что устройство чистое.
Признаки на Android и iOS
На смартфоне сигналами служат быстрый разряд батареи и перегрев, особенно в режиме простоя, незнакомые приложения и подозрительные разрешения. Ещё один признак — странное поведение: самопроизвольные перезагрузки, включение микрофона или камеры, вспышки экрана.
На iPhone о заражении говорят установленный профиль конфигурации или незнакомое приложение, которого пользователь не ставил. На Android стоит проверить список приложений с правами на доступ к SMS, журналу вызовов, микрофону и геолокации.
Что важно учесть
Отдельный симптом ничего не доказывает: вывод делают по совокупности признаков. Заражение может не проявляться месяцами, а удаление программы не отменяет смены паролей. Скрытый сбор данных о сотруднике недопустим — правомерность учёта строится на уведомлении и согласии.
Как проверить устройство на шпионское ПО
Проверку стоит проводить последовательно: от быстрой оценки симптомов к полному сканированию и, при необходимости, к переустановке системы.
Порядок действий отличается для компьютера и смартфона, поэтому ниже разберём каждый случай отдельно и завершим списком инструментов, которые помогают обнаружить и удалить угрозу.
Проверка компьютера
Начните с антивирусной проверки с актуальными базами и полного сканирования, а не только быстрого. Затем проверьте автозагрузку, установленные программы, расширения браузера и сетевые соединения. Если найдено что-то подозрительное, удалите и перезагрузите устройство, после чего проверьте ещё раз.
Если признаки сохраняются, а удалить источник не удаётся, надёжный вариант — сохранить нужные файлы и переустановить систему. При подозрении на заражение корпоративного устройства стоит сообщить в ИТ-службу, а не пытаться решить вопрос в одиночку.
Проверка смартфона
Начните с анализа приложений и выданных им разрешений: отзовите доступ к микрофону, SMS, журналу вызовов и геолокации у всего, что в этом не нуждается. Проверьте, нет ли приложений, которые вы не устанавливали, и посмотрите список администраторов устройства.
На iPhone проверьте наличие неизвестных профилей конфигурации в настройках. Если устройство общее или бывшее в употреблении, разумно выполнить сброс к заводским настройкам и настроить его заново.
Инструменты и антивирусные средства
Для удаления используют антивирусы и специализированные сканеры. При сложном заражении может понадобиться дополнительный софт для восстановления системных файлов. Главное правило — пользоваться официальными инструментами и не скачивать «чистильщики» с непроверенных сайтов.
Если угроза связана с корпоративными данными, важно оценить последствия: какие учётные данные могли быть похищены и где их нужно сменить. Удаление программы само по себе не отменяет необходимость сменить пароли.
Как удалить шпионское ПО и защититься в будущем
Удаление начинается с обновления системы и антивирусных баз, после чего выполняется полное сканирование. Обнаруженные угрозы удаляют, устройство перезагружают и проверяют повторно. Если программа маскировалась под системную, может потребоваться восстановление повреждённых файлов.
После очистки обязательно смените пароли — в первую очередь для почты, банковских сервисов и рабочих аккаунтов. Если использовался один и тот же пароль в нескольких сервисах, его нужно заменить везде и включить двухфакторную аутентификацию.
Основу защиты составляют простые привычки: регулярные обновления ОС и программ, актуальные антивирусные базы, аккуратность с вложениями и ссылками, блокировка экрана и контроль физического доступа к устройству. Для компании к этому добавляются правила использования корпоративных устройств и разделение личных и рабочих аккаунтов.
Практический ориентир
Проверяйте устройство по порядку: обновление системы и антивирусных баз, полное сканирование, затем автозагрузка, расширения и разрешения приложений. После удаления угрозы сразу смените пароли к почте, банковским и рабочим сервисам и включите двухфакторную аутентификацию.
Легальный мониторинг vs шпионская программа: где проходит граница
Различие между шпионажем и законным учётом рабочей активности лежит не в технологии, а в прозрачности и правовом основании. Сбор данных о рабочей активности на корпоративном устройстве с уведомлением сотрудника и его письменным согласием — это правомерный учёт. Скрытый сбор тех же данных без уведомления и согласия — это уже слежка.
Технически обе ситуации могут выглядеть похоже: в обоих случаях на устройстве работает программа, которая фиксирует активность. Разница в том, знает ли об этом сотрудник, для чего собираются данные и на каком основании.
Согласие сотрудника и правовые границы
Правомерность учёта рабочей активности строится на уведомлении сотрудника и его согласии, а также на внутренних документах компании: правилах использования корпоративных устройств, трудовом договоре, локальных нормативных актах. Конкретный объём и порядок нужно определять с учётом законодательства вашей страны — рекомендуем проконсультироваться с юристом.
Важное ограничение: правомерным считается учёт в рамках трудовых отношений и на корпоративном оборудовании. Личные устройства сотрудников без их согласия для такого учёта использоваться не должны.
Понятие в фокусе: согласие сотрудника
Согласие сотрудника — это документально оформленное уведомление и разрешение на сбор данных о рабочей активности на корпоративном устройстве. Именно оно превращает технический сбор данных в правомерный учёт и отличает его от скрытой слежки.
Прозрачность вместо скрытой слежки
Прозрачный мониторинг предполагает, что сотрудник знает, какие данные собираются и зачем. Такая система помогает руководителю видеть рабочую нагрузку, распределение времени и загрузку команды, а сотруднику — понимать, как оценивается его работа. Это не инструмент негласного наблюдения, а рабочий инструмент учёта.
Когда учёт открыт, он решает управленческие задачи: помогает замечать перегрузки, распределять задачи и планировать ресурсы. Скрытая слежка таких задач не решает — она лишь создаёт недоверие в коллективе.
Почему скрытая слежка за сотрудниками недопустима
Негласный сбор данных о сотруднике нарушает правовые границы и разрушает доверие в команде. Если люди узнают, что за ними тайно наблюдают, это бьёт по вовлечённости и лояльности сильнее, чем любые рабочие ограничения.
Кроме того, скрытая слежка создаёт риски для самой компании: полученные данные сложно использовать правомерно, а их утечка или нецелевое применение ведут к юридическим и репутационным последствиям. Открытый и оформленный учёт защищает и сотрудника, и работодателя.
Как ИНСАЙДЕР работает в отличие от шпионского ПО
Система мониторинга рабочей активности «ИНСАЙДЕР» — это пример прозрачного учёта, а не шпионской программы. Она работает на корпоративных устройствах с уведомлением сотрудника и собирает данные о рабочей активности: время работы за ПК, запущенные программы, посещённые сайты, простои, снимки экрана и инциденты.
При этом «ИНСАЙДЕР» не позиционируется как средство скрытой слежки и не используется для негласного наблюдения. Собранные данные — это сигналы для управленческой оценки, а не готовые выводы: активность не равна выполненной задаче, а простой не всегда означает нарушение. Итоговую оценку руководитель формирует вместе с задачами, KPI и данными из CRM, ERP или таск-трекера.
Открытый формат работы отличает такую систему от spyware: сотрудник знает об учёте, данные собираются в рамках трудовых отношений, а руководитель получает объективную картину цифрового рабочего дня команды — от общего состояния до конкретных программ, сайтов и простоев. Подробнее о подходах к учёту рабочего времени можно прочитать в материалах раздела статей.
Получите
демодоступ
демодоступ
Заполните форму и оцените
возможности ИНСАЙДЕР
возможности ИНСАЙДЕР
Как защитить компанию от вредоносного ПО: базовые меры
Защита компании строится на нескольких уровнях: техническом, организационном и человеческом. Только вместе они снижают вероятность заражения и его последствий.
- Обновляйте системы и программы. Регулярные обновления закрывают уязвимости, которыми пользуются злоумышленники.
- Используйте антивирус и централизованное управление. Единые правила защиты проще поддерживать, чем настраивать каждое устройство отдельно.
- Ограничьте права и физический доступ. Чем меньше людей имеют административный доступ к устройствам, тем ниже риск.
- Обучайте сотрудников. Большинство заражений начинается с фишингового письма или неосторожного запуска файла.
- Разделяйте личные и рабочие аккаунты. Это ограничивает масштаб утечки, если одно из устройств всё же заражено.
- Регламентируйте использование корпоративных устройств. Понятные правила снижают и риск заражения, и правовые риски.
Отдельно стоит продумать порядок действий на случай инцидента: кому сообщать, какие устройства изолировать и как быстро менять скомпрометированные пароли. Заранее прописанный порядок экономит время, когда счёт идёт на часы.
Ситуация из практики
Сотрудник получил письмо с «рабочим документом» и открыл вложение. Устройство стало медленнее, а учётные данные попали к третьим лицам. Антивирусная проверка, смена паролей и двухфакторная аутентификация помогли закрыть доступ, а заранее прописанный порядок действий сэкономил время на реакцию.
Итоги: что важно знать о программах-шпионах
Программа-шпион — это вредоносное ПО, которое тайно собирает данные и передаёт их третьим лицам. Его главная опасность в том, что заражение почти не заметно: человек продолжает работать, а злоумышленник получает пароли, переписку и доступы. Для бизнеса это риск утечки клиентской базы, коммерческой тайны и денег.
Распознать заражение по одному симптому нельзя — важно оценивать признаки в совокупности и проверять устройство антивирусом. Базовая защита строится на обновлениях, аккуратности с вложениями и контроле доступа к устройству.
И главное: технология сбора данных сама по себе не определяет, шпионаж это или законный учёт. Граница проходит по согласию сотрудника, прозрачности и правовому основанию — именно они отличают легальный мониторинг рабочей активности от скрытой слежки.
FAQ
Что такое программа-шпион простыми словами?
Это вредоносная программа, которая без согласия пользователя собирает данные об устройстве и действиях на нём и передаёт их третьим лицам. Работает она скрытно, в фоновом режиме, поэтому заражение можно не замечать месяцами.
Чем легальный мониторинг отличается от шпионской программы?
Различие не в технологии, а в прозрачности и правовом основании. Учёт рабочей активности на корпоративном устройстве с уведомлением сотрудника и его согласием — правомерный учёт, а скрытый сбор тех же данных без согласия — шпионаж.
Как понять, что на телефоне или компьютере есть шпион?
Явного признака нет, значение имеет сочетание сигналов: ускоренный разряд батареи, перегрев, незнакомые приложения и профили, повышенный сетевой трафик. Если несколько признаков совпадают, стоит провести полную антивирусную проверку.
Какие данные чаще всего собирают программы-шпионы?
Пароли и учётные данные, cookie-файлы, платёжные реквизиты, переписку и контакты, историю сайтов и поиска, геолокацию, снимки экрана и записи разговоров. Набор зависит от типа шпиона и целей злоумышленника.
Можно ли законно контролировать рабочую активность сотрудников?
Да, если учёт ведётся на корпоративных устройствах в рамках трудовых отношений, сотрудник уведомлён и дал письменное согласие, а порядок закреплён во внутренних документах. Конкретные формулировки лучше согласовать с юристом.
Что делать в первую очередь после обнаружения шпиона?
Обновите систему и антивирусные базы, проведите полное сканирование и удалите угрозы, затем смените пароли к почте, банковским и рабочим сервисам. Для корпоративного устройства сообщите в ИТ-службу.
19 ноября | 15:00
ВЕБИНАР ОТ ТОТАЛЬНОГО КОНТРОЛЯ К ЭКОЛОГИЧНОЙ СИСТЕМЕ САМООРГАНИЗАЦИИ КОМАНДЫ
Расскажем о том, как экологично внедрить систему мониторинга и извлечь из этого пользу не только руководителям, но и сотрудникам.
Вас ждут взрывные идеи и ценные подарки, регистрируйтесь!
Оцените, насколько полезной была статья
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Оставить комментарий