Входит в Реестр
российского ПО

Содержание
- Основные понятия и определения
- Коротко о главном
- Что такое мониторинг утечек данных и какие задачи решает
- Как данные уходят из компании: путь информации и точки риска
- Признаки утечки данных и нелояльного поведения: на что смотреть руководителю
- Как выстроить мониторинг утечек внутри компании
- Как «ИНСАЙДЕР» помогает увидеть путь данных и инциденты
- Ошибки, которые превращают мониторинг утечек в слежку и демотивируют команду
- Чек-лист: готов ли ваш мониторинг утечек
- Итоги: как выстроить контроль утечек, который защищает бизнес и не ломает доверие
- FAQ
Развернуть
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Мониторинг утечек данных: как выстроить контроль и заметить утечку раньше, чем она станет проблемой
Утечка клиентской базы редко выглядит как взлом из фильма: чаще это выгруженные «на всякий случай» файлы, таблица на личной почте или ссылка в личном мессенджере. Разбираем, как выстроить мониторинг утечек данных — какие каналы реально можно заметить, по каким признакам распознать нелояльное поведение, что допустимо фиксировать без нарушения прав сотрудников и какой регламент превращает наблюдение в управляемые решения.
Утечка клиентской базы редко выглядит как взлом из фильма. Чаще это несколько файлов, выгруженных «на всякий случай» перед сменой работы, пересланная на личную почту таблица или ссылка на облачную папку в личном мессенджере. К моменту, когда о произошедшем узнаёт руководитель, данные уже предлагают на теневых форумах, а конкуренты обзванивают клиентов компании.
Мониторинг утечек данных не заменяет защиту периметра, но меняет главное — скорость реакции. Вместо того чтобы узнавать об инциденте из новостей, компания видит аномалии в цифровой активности, признаки подготовки к передаче данных и может отреагировать, пока информация ещё не ушла наружу. Ниже — как устроен такой мониторинг, что реально можно заметить, а что нет, и какой регламент помогает превратить наблюдение в управляемые решения.
Основные понятия и определения
- Мониторинг утечек данных — систематическое наблюдение за движением информации внутри компании и за её пределами с целью вовремя выявить отклонения.
- Утечка данных — неправомерный или непреднамеренный вывод конфиденциальной информации за пределы контролируемого периметра компании.
- Конфиденциальные данные — информация ограниченного доступа: персональные данные клиентов, коммерческая тайна, финансовые документы, исходный код.
- DLP-система — Data Loss Prevention, класс решений, который анализирует содержимое данных и может блокировать их передачу по заданным правилам.
- Инсайдер — сотрудник или подрядчик с легальным доступом к внутренним данным, чьи действия могут привести к утечке.
- Нелояльное поведение — совокупность действий сотрудника вразрез с интересами компании: выгрузка баз, передача данных третьим лицам, подготовка к уходу с клиентской базой.
- Поведенческая аналитика — анализ цифровой активности пользователя для выявления нетипичных сценариев работы с данными и формирования риск-профиля.
- Цифровая активность — совокупность действий сотрудника за рабочим устройством: запущенные программы, открытые сайты, работа с файлами, простои.
- Инцидент ИБ — зафиксированное событие, которое требует проверки: массовое копирование, передача данных на внешний адрес, обходной канал.
- Регламент реагирования — документ, определяющий роли, порядок и сроки действий компании при обнаружении признаков утечки.
Суть за минуту
Мониторинг утечек — это наблюдаемость, а не блокировка: он показывает путь информации и аномалии в цифровой активности, но не мешает действиям сотрудника. Задача такого мониторинга — дать руководителю факты для решения, а не вынести приговор.
Коротко о главном
Краткое содержание статьи.
- Большинство утечек происходит не из-за взлома, а из-за действий сотрудников: копирования файлов, пересылки на личные адреса, выгрузок из баз.
- Мониторинг утечек — это наблюдаемость, а не блокировка: он показывает путь информации и аномалии, но не мешает действиям.
- Часть каналов (снимок экрана, пересказ, личное общение) технически не фиксируется — их закрывают регламентами и NDA.
- Признак утечки — не обвинение, а повод проверить контекст вместе с задачами и данными из CRM или таск-трекера.
- Внутренний контроль и внешний мониторинг утечек решают разные задачи и работают лучше в связке.
- Фиксация цифровой активности законна при обоснованных целях и уведомлении сотрудников — согласуйте документы с юристом.
Что такое мониторинг утечек данных и какие задачи решает
Мониторинг утечек данных — это систематическое наблюдение за тем, как информация движется внутри компании и за её пределами: какие данные кто использует, копирует, пересылает и куда сохраняет. Его цель — не «поймать виноватого», а вовремя заметить отклонение от нормального рабочего процесса и дать руководителю факты для решения.
На практике мониторинг отвечает на три вопроса: какие данные существуют и где они лежат; кто и как с ними работает; что в этом движении выглядит нетипично. Ответы собираются из журналов файловых операций, истории передач, сетевых подключений и открытых источников — об этом ниже.
Чем мониторинг утечек отличается от антивируса и DLP
Эти инструменты решают разные задачи, и путать их — значит терять и деньги, и время.
- Антивирус защищает от вредоносного кода: вирусов, троянов, шифровальщиков. Он не интересуется тем, что сотрудник делает с легальными файлами компании.
- DLP-система (Data Loss Prevention) анализирует содержимое данных и может блокировать передачу чувствительной информации по правилам. Это тяжёлый корпоративный класс решений со своей архитектурой и стоимостью.
- Мониторинг утечек делает ставку на наблюдаемость и признаки: он показывает путь информации и аномалии в поведении, но сам по себе не блокирует действия сотрудника.
Границы размываются: часть DLP-платформ включает модули поведенческой аналитики, а сервисы внешнего мониторинга следят за даркнетом. Для руководителя важно понимать, что он покупает: защиту в реальном времени, расследование постфактум или управленческую картину рисков.
Какие утечки реально можно заметить, а какие — нет
Честная оценка возможностей избавляет от ложных ожиданий. Заметить в большинстве случаев можно: массовое копирование файлов на съёмный носитель, отправку вложений на внешние адреса, выгрузки из CRM в нерабочее время, подключение личных облачных дисков, публикацию файлов в открытых репозиториях.
Сложнее с тем, что сотрудник сфотографировал экран телефоном, запомнил данные или пересказал их голосом на встрече. Такие каналы технически не фиксируются ни одной системой — и именно поэтому мониторинг дополняют организационными мерами: регламентами, NDA, разделением доступов.
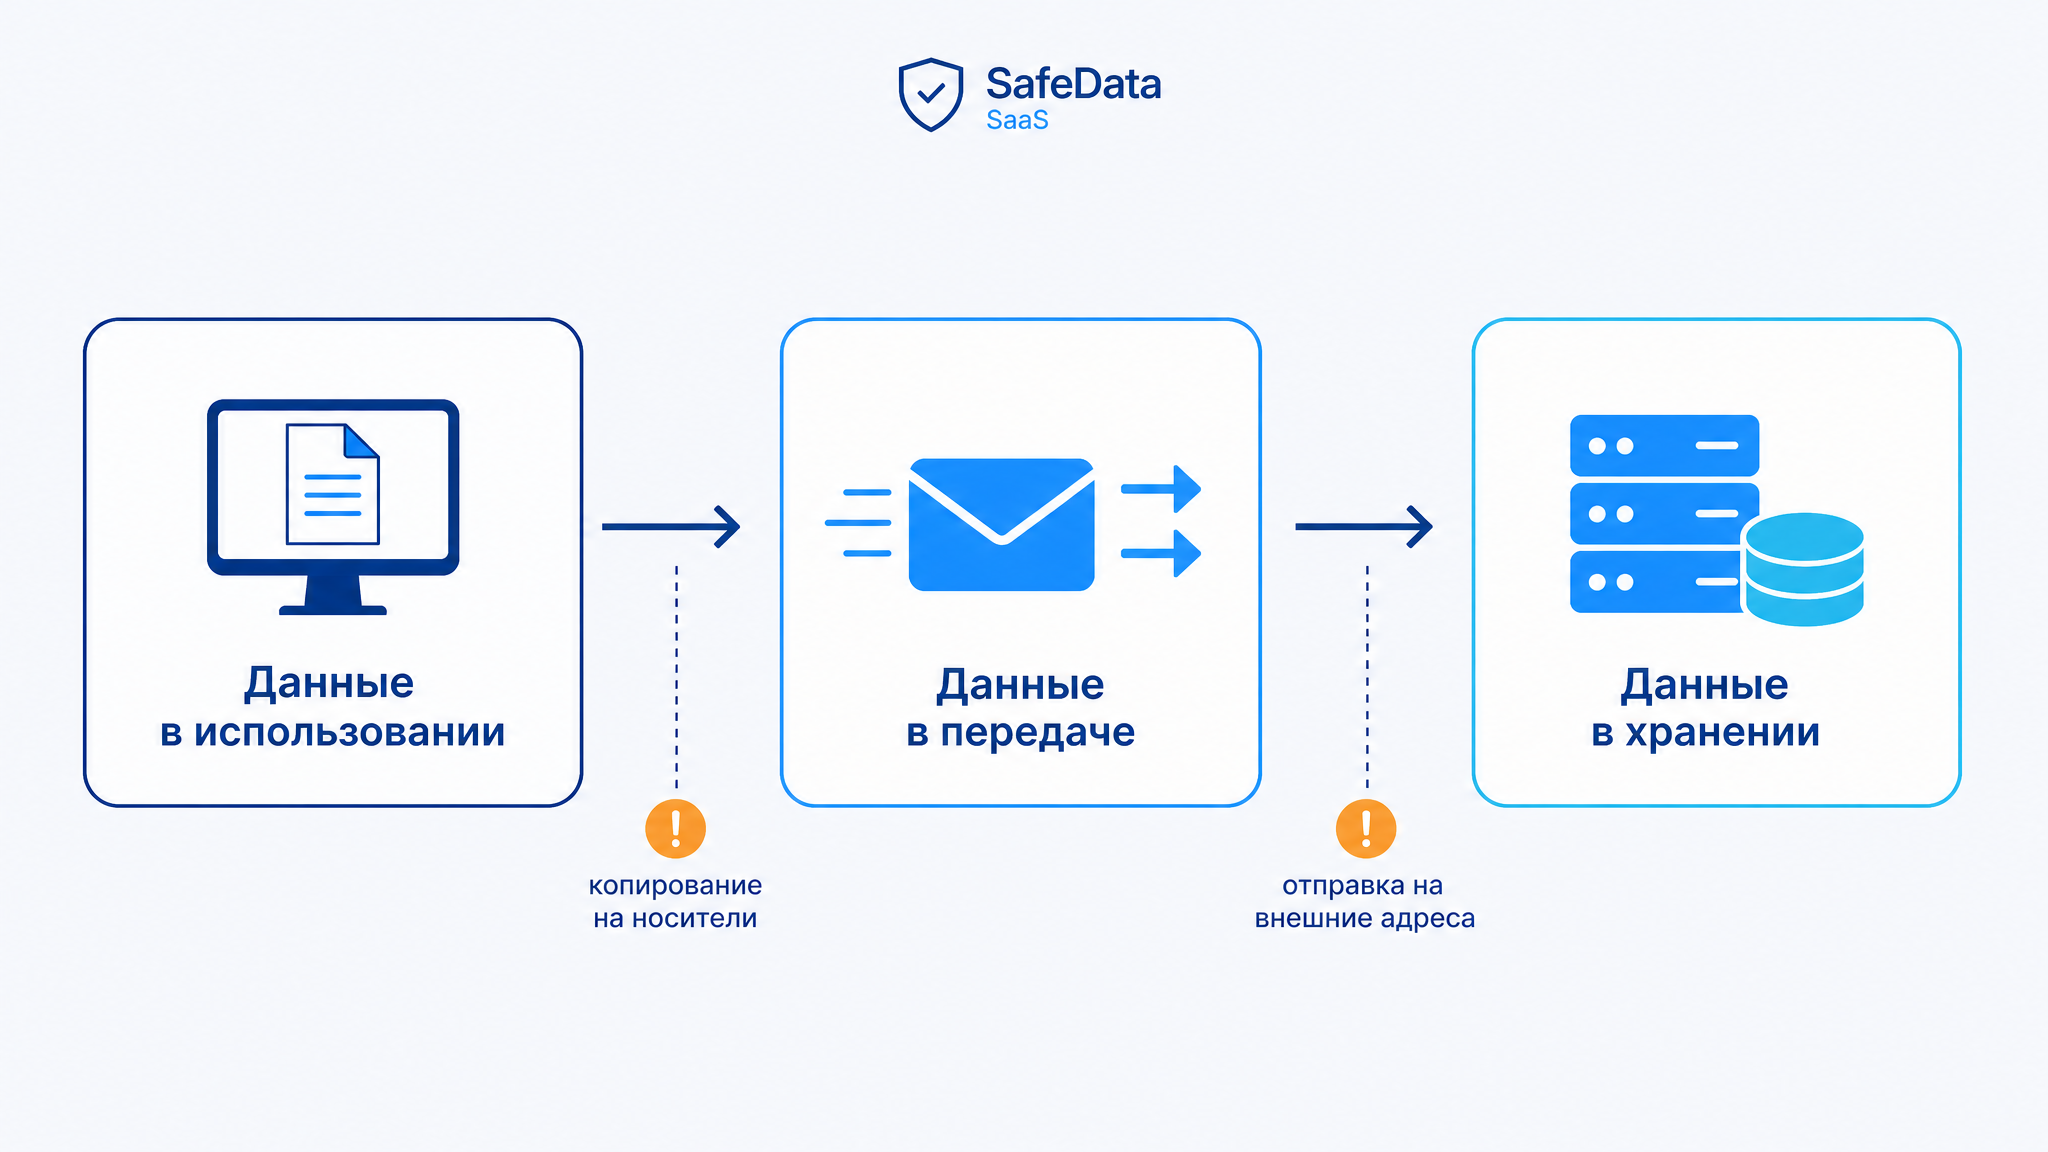
Данные в использовании, в передаче и в хранении
Контроль удобно раскладывать на три состояния данных — так устроена и логика большинства зрелых решений.
- Данные в использовании — работа с файлами на рабочих местах и серверах: открытие, редактирование, копирование, печать.
- Данные в передаче — почта, мессенджеры, веб-сервисы, сетевые протоколы, съёмные носители.
- Данные в хранении — локальные и сетевые диски, облачные хранилища, резервные копии, архивы.
Утечка почти всегда происходит на стыке этих состояний: файл «в хранении» копируется «в передачу» в обход правил. Поэтому смотреть нужно на переходы, а не только на отдельные точки.
Как данные уходят из компании: путь информации и точки риска
Чтобы мониторинг был осмысленным, полезно нарисовать путь типового документа: от создания до отправки наружу. На этом пути есть три периметра — внутренний, «человеческий» и внешний.
Внутренний периметр: копирование, носители, облака, мессенджеры
На практике большинство инцидентов связано не с техническими взломами, а с действиями сотрудников. Передача данных по сети — мессенджеры, облачные диски, электронная почта — остаётся главным каналом утечек.
- Копирование на съёмные носители. Флешка на 128 ГБ вмещает клиентскую базу целиком.
- Облачные хранилища. Личный диск синхронизируется с рабочей папкой незаметно для ИТ.
- Мессенджеры. Файл уходит в личный чат за секунды, и корпоративные правила его уже не догоняют.
- Печать и фотографирование. Бумажная копия и снимок экрана обходят любые электронные ограничения.
Передача дел и уход сотрудника — самая уязвимая точка
Один из ключевых рисков — утечка клиентской базы при увольнении менеджеров и потеря интеллектуальной собственности, что напрямую бьёт по доле рынка. Признаки подготовки к уходу — выгрузка контактов, копирование шаблонов договоров, рост активности на внешних ресурсах — предмет выявления и анализа, а не повод для обвинений.
Опасность в том, что такие действия часто выглядят как обычная работа: менеджер «наводит порядок в базе». Отличить подготовку к передаче данных от рутинной задачи помогает контекст — время, объём, направление передачи.
Внешний периметр: даркнет, теневые форумы, публичные репозитории
Часть утечек видна снаружи, ещё до того, как компания что-то заметила. Внешний мониторинг отслеживает учётные записи и пароли сотрудников, данные у подрядчиков, клиентские базы, фрагменты исходного кода, забытые токены в публичных репозиториях, чувствительную информацию в даркнете, IP-адреса в списках целей и объявления о поиске инсайдера на теневых форумах.
Своевременное обнаружение таких публикаций — особенно связок логинов и паролей — позволяет быстро закрыть точки входа и снизить риск дальнейших атак. Однако для этого нужен отдельный класс сервисов и постоянное, а не разовое, наблюдение.
Признаки утечки данных и нелояльного поведения: на что смотреть руководителю
Мониторинг работает не на обвинения, а на раннее предупреждение. Ниже — сигналы, которые в совокупности дают повод присмотреться к ситуации, а не выносить приговор.
Косвенные сигналы в цифровой активности и внешних подключениях
Модули анализа поведения пользователей выявляют нетипичные объёмы копирования, резкие изменения активности, обходные сценарии передачи данных и подозрительную работу с конфиденциальными файлами — формируя риск-профили ещё до реальных утечек.
К таким сигналам относят: работу с чувствительными файлами в нерабочее время; регулярные подключения личных облаков; рост числа обращений к разделам с персональными данными у сотрудника, которому это не свойственно; скачивание больших архивов перед отпуском или после подачи заявления.
Почему отдельный признак — не обвинение, а повод для проверки
Любой отдельный сигнал может иметь невинное объяснение: подготовка к презентации, работа над отчётом, помощь коллеге. Именно поэтому цифровая активность не равна нарушению, а инцидент — это сигнал для проверки, а не доказательство вины.
Правильный порядок такой: заметили отклонение — уточнили контекст (задачи, проект, поручение) — сопоставили с рабочими инструментами (таск-трекер, CRM, почта) — сделали вывод вместе с руководителем отдела. Только совокупность фактов и объяснений даёт основание для организационных решений.
Нетипичные объёмы копирования и обходные каналы передачи
Аномалия объёма — самый понятный сигнал для руководителя. Если сотрудник, который обычно работает с документами по 2–3 страницы, внезапно выгружает архив с тысячами записей, это заслуживает внимания независимо от его мотивов.
Отдельно стоит смотреть на обходные каналы: использование личных мессенджеров для рабочих файлов, переименование конфиденциальных документов перед отправкой, публикация фрагментов в личных блогах и на сторонних площадках. Сами по себе такие действия не доказывают злого умысла, но в связке с другими признаками формируют риск-профиль сотрудника.
Как выстроить мониторинг утечек внутри компании
Мониторинг — это не покупка программы, а управленческий процесс. Работающая схема состоит из трёх слоёв: регламент, корректная фиксация данных и сочетание внутреннего контроля с внешним наблюдением.
Регламент, роли и порядок реагирования на инцидент
Регламент реагирования отвечает на вопросы: кто замечает инцидент, кому сообщает, кто принимает решение, в какие сроки. Без него даже самая подробная аналитика остаётся набором графиков, на которые никто не реагирует.
- Классификация данных. Определите, что относится к персональным данным, коммерческой тайне и критичной информации.
- Ответственные роли. Назначьте, кто отвечает за мониторинг, кто за расследование, кто за решения.
- Порядок действий. Опишите шаги: фиксация факта, оценка масштаба, уведомление руководства, решения и их документирование.
- Сроки. Чем быстрее реакция, тем меньше ущерб и тем выше шанс закрыть точки входа.
Что допустимо фиксировать без нарушения прав сотрудников
Мониторинг, выстроенный без правовых оснований, превращается в источник судебных рисков. Законодательство о персональных данных требует, чтобы обработка была законной, обоснованной и прозрачной для сотрудников: о фиксации нужно уведомлять, а цели — документировать.
Безопаснее всего работать в границах трудовых обязанностей: фиксировать использование корпоративных ресурсов в рабочее время, служебную переписку, действия с файлами компании. Личные устройства и личное пространство сотрудников вне зоны контроля. Конкретные формулировки согласий и внутренних документов рекомендуем проконсультироваться с юристом — и не подменять ими локальные нормативные акты, а дополнять их.
Внутренний контроль и внешний мониторинг: как совместить
Внутренний контроль показывает, как данные движутся внутри компании. Внешний мониторинг — сервисы проверки утечек и наблюдения за даркнетом — показывает, не оказались ли они уже снаружи. Это разные источники, которые усиливают друг друга.
Практичная схема: внутри — фиксация цифровой активности и инцидентов, снаружи — периодические проверки по домену, почтовым адресам сотрудников и названиям подрядчиков. Если внешний сервис находит публикацию, связанную с компанией, внутренние данные помогают понять, откуда информация могла уйти.
Сравнение внутреннего контроля, DLP и внешнего мониторинга
| Критерий | Внутренний контроль | DLP-контроль | Внешний мониторинг |
|---|---|---|---|
| Задача | Наблюдаемость цифровой активности и инцидентов | Перехват и блокировка передачи данных по правилам | Обнаружение уже опубликованных данных |
| Зона охвата | Внутри компании: рабочие места, файлы, программы | Каналы передачи и содержимое данных | Внешние источники: даркнет, форумы, репозитории |
| Скорость реакции | Высокая: сигнал в момент активности | Реальное время: блокировка передачи | Средняя: от момента публикации |
| Блокировка действий | Нет: только фиксация и сигнал | Да: по правилам системы | Нет |
| Главное ограничение | Не видит, что уже ушло наружу | Сложность и стоимость, настройка правил | Фиксирует утечку по факту публикации |
Из таблицы видно, что ни один слой не закрывает задачу целиком: внутренний обзор даёт контекст и предупреждение, DLP — техническое перехватывание, внешний мониторинг — факт состоявшейся утечки. Рабочая стратегия — комбинация, а не ставка на один инструмент.
Как «ИНСАЙДЕР» помогает увидеть путь данных и инциденты
Система «ИНСАЙДЕР» — российское решение для мониторинга и анализа цифровой активности сотрудников за ПК и корпоративными Android-устройствами. Она не является DLP-системой и не предотвращает утечки: её роль — дать руководителю объективную картину цифрового рабочего дня и зафиксировать события, которые требуют проверки.
Цифровая активность и цифровое досье как источник фактов
Система собирает данные о программах и сайтах, учёте времени, продуктивности, загрузке, снимках экрана и инцидентах, формируя цифровое досье сотрудника. Связка «сводка → аналитика времени → детализация дня → визуальный контекст → инциденты → отчётность» позволяет перейти от общего состояния команды к конкретному событию.
Например, руководитель видит рост работы с базами данных у менеджера, затем — детали дня, а после — инцидент, зафиксировавший массовую файловую операцию. Это не готовый вывод об утечке, но факты, на которые можно опереться в разговоре, — в отличие от догадок.
От данных к регламенту, а не к тотальному надзору
Массовый сбор «всего и сразу» демотивирует команду и создаёт правовые риски. Практичнее обратное движение: определить рисковые роли и данные, настроить фиксацию по ним, а результаты связывать с регламентом реагирования.
«ИНСАЙДЕР» работает с согласия сотрудников и в границах корпоративных ресурсов; геолокация касается только местоположения корпоративного Android-устройства, а кейлоггер доступен лишь в on-premise-версии. Такой подход помогает выстроить контроль утечек как часть управленческой практики, а не как слежку.
Получите
демодоступ
демодоступ
Заполните форму и оцените
возможности ИНСАЙДЕР
возможности ИНСАЙДЕР
Ошибки, которые превращают мониторинг утечек в слежку и демотивируют команду
- Сбор всего подряд без цели. Когда фиксируется каждая минута и каждая программа, шум перекрывает сигнал, а доверие команды падает. Определите рисковые данные и работайте с ними точечно.
- Трактовка активности как эффективности. Цифровая активность не равна выполненной задаче, а простой — не нарушение. Выводы делают вместе с задачами, KPI и данными из CRM или таск-трекера.
- Отдельный признак как приговор. Один сигнал почти никогда не доказывает утечку. Разбирательство без контекста разрушает отношения в команде и приводит к ложным обвинениям.
- Отсутствие регламента. Без порядка реагирования инциденты либо игнорируют, либо используют выборочно — и то и другое подрывает смысл мониторинга.
- Молчаливое внедрение. Скрытое наблюдение без уведомления сотрудников — прямой правовой риск. Прозрачные правила защищают и компанию, и людей.
- Ставка на один инструмент. Только внутренний контроль не увидит утечку, ушедшую в даркнет; только внешний сервис не объяснит, как данные покинули компанию.
Чек-лист: готов ли ваш мониторинг утечек
- Данные классифицированы. Вы знаете, что относите к персональным данным, коммерческой тайне и критичной информации.
- Определены каналы риска. Понимаете, через что данные реально могут уйти: носители, облака, мессенджеры, почта.
- Роли назначены. Известно, кто отвечает за мониторинг, кто — за расследование, кто — за решения.
- Регламент написан. Есть порядок и сроки реагирования на инцидент, а не только техническая система.
- Сотрудники уведомлены. Правила фиксации прозрачны, а документы согласованы с юристом.
- Внутренний и внешний контур связаны. Вы сочетаете наблюдение внутри компании с проверками во внешних источниках.
- Признаки трактуются с контекстом. Сигналы системы не используются как готовые обвинения.
- Настроена отчётность. Итоги мониторинга регулярно попадают к руководству и превращаются в решения.
Итоги: как выстроить контроль утечек, который защищает бизнес и не ломает доверие
Мониторинг утечек данных — это наблюдаемость, а не блокировка. Он позволяет увидеть путь информации, заметить аномалии в цифровой активности и среагировать до того, как клиентская база окажется у конкурентов. При этом он честно ограничен: часть каналов (фотографирование, пересказ, личное общение) технически не фиксируется, и закрывать эти зоны нужно организационно.
Рабочая модель — комбинация: точная фиксация рисковых данных внутри компании, внешний мониторинг утечек и регламент реагирования, согласованный с юристом. Так мониторинг остаётся инструментом защиты бизнеса и не превращается в слежку, разрушающую доверие команды.
FAQ
Что такое мониторинг утечек данных простыми словами?
Это постоянное наблюдение за тем, как информация движется внутри компании и за её пределами: кто использует данные, что копирует, куда пересылает. Цель — вовремя заметить отклонение от нормального рабочего процесса и дать руководителю факты, а не поздно узнать о состоявшейся утечке.
Можно ли полностью предотвратить утечку данных?
Полностью — нет. Часть каналов (снимок экрана на телефон, пересказ, личное общение) технически не фиксируется. Мониторинг снижает риск и ускоряет реакцию, а вместе с регламентами, NDA и разделением доступов он становится частью комплексной защиты.
Чем мониторинг утечек отличается от DLP-системы?
DLP анализирует содержимое данных и может блокировать их передачу по заданным правилам. Мониторинг делает ставку на наблюдаемость: показывает путь информации и аномалии поведения, но сам действия не блокирует. Это разные классы задач и зачастую разные инструменты.
Законно ли фиксировать цифровую активность сотрудников?
Законно, если обработка обоснована, цели документированы, а сотрудники уведомлены. Разумно ограничиться корпоративными ресурсами и рабочим временем. Конкретные формулировки согласий и внутренних документов рекомендуем согласовать с юристом.
Что делать, если обнаружена утечка клиентской базы?
Зафиксируйте факт и масштаб, сообщите руководству, оцените, какие данные и в каком объёме раскрыты, закройте скомпрометированные точки входа и следуйте утверждённому регламенту реагирования. Оперативность здесь важнее идеальности процесса.
Помогает ли отслеживание даркнета заметить утечку заранее?
Да, но с оговоркой: внешний мониторинг фиксирует уже состоявшуюся публикацию — связки логинов и паролей, базы, фрагменты кода на форумах и в репозиториях. Это не предупреждение до факта, а быстрый способ узнать о компрометации и закрыть точки входа, пока данные не начали использовать.
19 ноября | 15:00
ВЕБИНАР ОТ ТОТАЛЬНОГО КОНТРОЛЯ К ЭКОЛОГИЧНОЙ СИСТЕМЕ САМООРГАНИЗАЦИИ КОМАНДЫ
Расскажем о том, как экологично внедрить систему мониторинга и извлечь из этого пользу не только руководителям, но и сотрудникам.
Вас ждут взрывные идеи и ценные подарки, регистрируйтесь!
Оцените, насколько полезной была статья
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Оставить комментарий