Входит в Реестр
российского ПО


Содержание
- Что такое канал утечки информации: определение и структура
- Классификация каналов утечки информации
- Виды технических каналов утечки информации
- Каналы утечки при передаче данных по каналам связи
- Человеческий фактор как канал утечки: инсайдеры и ошибки сотрудников
- Как выявлять и закрывать каналы утечки: практические меры
- Правовые рамки: 152-ФЗ, уведомление Роскомнадзора и границы контроля
- Частые ошибки при закрытии каналов утечки
- Чек-лист: что проверить в первую очередь
- Итоги: что важно знать о технических каналах утечки информации
- FAQ
Развернуть
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Технические каналы утечки информации: виды, классификация и меры защиты
<p>Технические каналы утечки информации — это физические пути, по которым конфиденциальные данные покидают компанию: через звук, свет, электромагнитные поля и материальные носители. Разбираем структуру ТКУИ (источник, среда распространения, приёмник), классификацию каналов по природе носителя, виды акустических, виброакустических, электромагнитных, радиоэлектронных, оптических и материально-вещественных каналов, связь с человеческим фактором и практические меры защиты с учётом требований 152-ФЗ.</p>
Технические каналы утечки информации — это не абстракция из учебника по информационной безопасности, а вполне конкретные физические пути, по которым конфиденциальные сведения покидают компанию без ведома её руководителя. Данные уходят через звук, свет, электромагнитные поля и обычные материальные носители. Понимание того, как устроены эти пути, — первый шаг к тому, чтобы их контролировать.
Ниже — полный разбор темы: что такое технический канал утечки информации (ТКУИ), по каким признакам каналы классифицируют, какие виды встречаются на практике, как они связаны с человеческим фактором и какие меры помогают снизить риски. Материал рассчитан на руководителя и специалиста по ИБ, поэтому сложные термины поясняются по ходу текста.
Основные понятия и определения
В этом блоке собраны ключевые понятия, используемые в статье.
Технический канал утечки информации (ТКУИ) — физическая среда и совокупность технических средств, через которые защищаемая информация неконтролируемо распространяется от носителя до аппаратуры перехвата.
Источник сигнала — объект, техническое средство или носитель, который создаёт информативный сигнал: документ, монитор, кабель, акустическая система, телефон.
Среда распространения — физическая среда, по которой сигнал движется от источника к приёмнику: воздух, стены, провода, электромагнитное поле, оптоволокно.
Приёмник информации — аппаратура злоумышленника, которая перехватывает и фиксирует сигнал: микрофон, радиозакладка, направленная антенна, фотокамера.
Носитель информации — материальный объект, на котором данные хранятся или переносятся: бумажный документ, флеш-накопитель, жёсткий диск, распечатка.
ПЭМИН — побочные электромагнитные излучения и наводки, которые образуются при работе технических средств обработки информации и могут быть перехвачены.
ВТСС — вспомогательные технические средства и системы, не участвующие в обработке данных, но способные излучать сигналы или «подслушивать» за счёт микрофонного эффекта.
Закладное устройство — компактное средство съёма информации, скрыто установленное в помещении, технике или предмете и передающее сигнал наружу.
Инсайдер — сотрудник или подрядчик с легитимным доступом к данным, действия которого становятся причиной утечки — намеренной или случайной.
152-ФЗ — федеральный закон «О персональных данных», который задаёт требования к защите данных и порядок уведомления Роскомнадзора об инциденте.
Защита информации — комплекс организационных и технических мер, снижающих возможность перехвата данных по каналам утечки.
Мониторинг активности сотрудников — сбор объективной картины работы внутри периметра: время, задачи, программы, сайты и инциденты, которая помогает выявлять аномалии.
Суть за минуту
Технический канал утечки информации — это путь, по которому данные уходят от источника через физическую среду к приёмнику злоумышленника: звук, свет, электромагнитное поле или материальный носитель. Каналы классифицируют по природе носителя и по контролируемости, а на практике чаще всего встречаются акустические, визуально-оптические, электромагнитные и материально-вещественные пути. Закрыть канал полностью нельзя: задача — снизить его информативность организационными и техническими мерами. Отдельная зона риска — сотрудники с легитимным доступом: часть утечек происходит не из-за атаки, а из-за невнимательности или недобросовестности. Практическая основа защиты — инвентаризация данных, регламенты доступа, технический контроль и объективная картина активности внутри периметра.
Что такое канал утечки информации: определение и структура
Канал утечки информации — это путь, по которому защищаемые сведения перемещаются от места хранения или обработки к тому, кто не имеет права их получать. Если данные остаются внутри контролируемого контура, утечки нет. Как только появляется среда, по которой сигнал может уйти наружу, и аппаратура, способная его принять, — канал существует, даже если им пока никто не пользуется.
По своей структуре технический канал утечки информации почти не отличается от обычного канала связи. Он состоит из трёх элементов: источник сигнала, среда распространения и приёмник информации. Источником может быть монитор компьютера, кабель локальной сети, разговор в переговорной или распечатанный документ. Средой — воздух, стены, провод, электромагнитное поле. Приёмником — микрофон, радиозакладка, антенна или фотокамера.
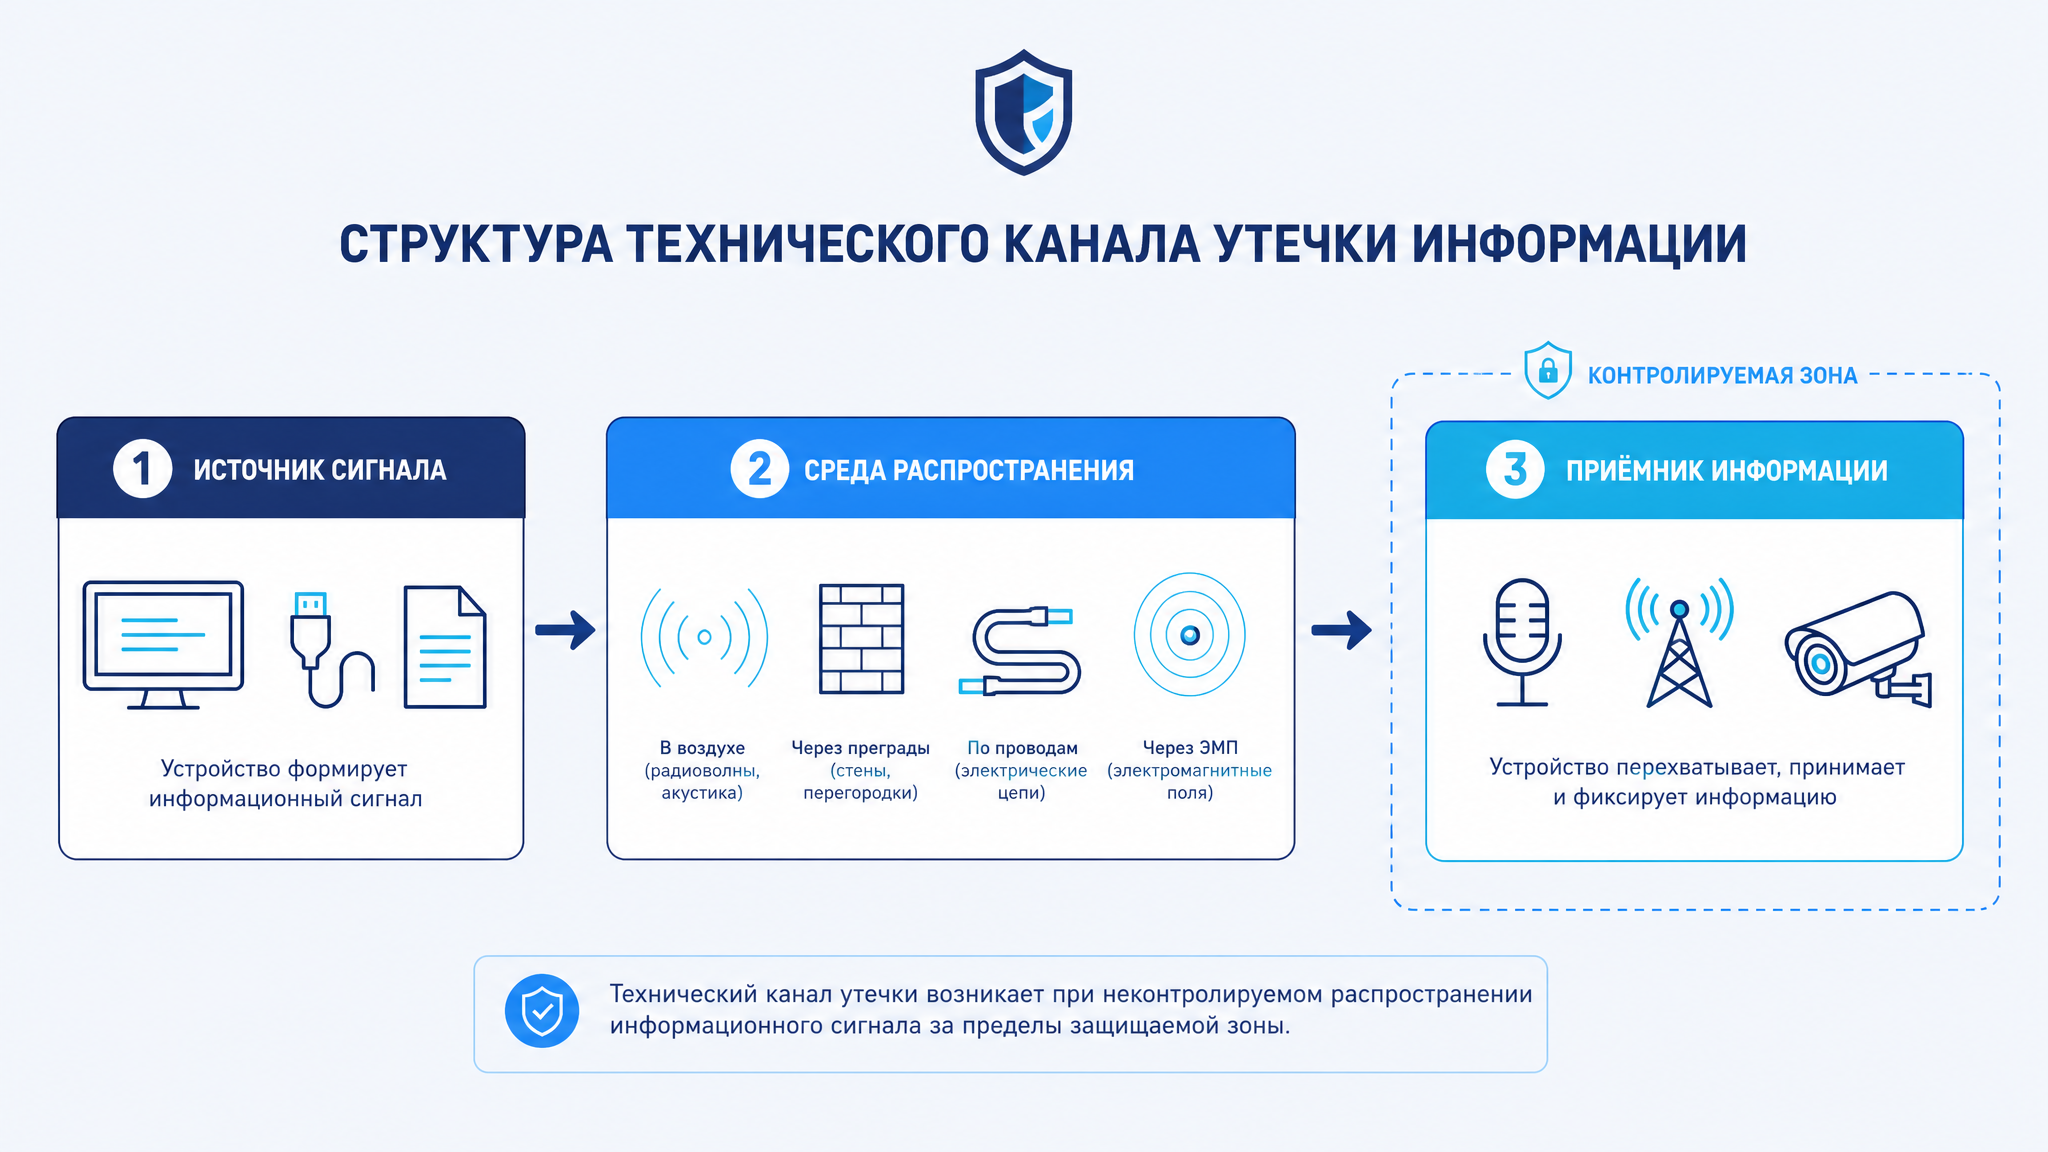
Логика здесь простая: чтобы утечка состоялась, все три элемента должны совпасть в пространстве и времени. Это и есть основа защиты — достаточно разорвать цепочку на любом звене, и канал перестаёт работать. На практике чаще всего воздействуют на среду распространения (экранирование, звукоизоляция) или снижают информативность источника.
Важно различать информативность канала — то, сколько полезных данных реально удаётся перехватить. Даже существующий канал с низкой информативностью может не нести практической угрозы, тогда как скрытый и узконаправленный канал с высокой информативностью опасен. Поэтому оценка риска всегда идёт от конкретной пары «что защищаем — от кого».
Классификация каналов утечки информации
Единого «официального» перечня каналов не существует, потому что классифицировать их можно по разным признакам — в зависимости от задачи один и тот же путь утечки попадает в разные группы. В нормативных документах, учебных пособиях и прикладных методиках перечни отличаются, и это не ошибка: каждый автор выбирает то основание, которое удобнее для его цели. Чтобы не запутаться в таком разнообразии, на практике используют три базовых основания: контролируемость, характер проявления и физическую природу носителя. Первое отвечает на вопрос, чем именно закрывается канал — регламентом или техникой; второе показывает, как канал проявляет себя — постоянно или разово, прямо или косвенно; третье описывает, что именно переносит информацию: свет, звук, электромагнитное поле или материальный объект. Понимание этих срезов помогает не запутаться в терминах, увидеть за разными названиями одни и те же механизмы и правильно расставить приоритеты защиты. Ниже разберём каждое основание отдельно — так проще перейти от теории к конкретным мерам и понять, какие каналы актуальны именно для вашей инфраструктуры.
Организационные и технические каналы
По контролируемости каналы делят на организационные и технические. Организационные связаны с людьми и порядком работы: небрежное обращение с документами, обсуждение конфиденциальных тем в общих зонах, отсутствие регламента доступа. Технические каналы возникают из-за работы оборудования и физических свойств среды: побочных излучений, наводок, акустики помещений. Первые закрывают регламентами и обучением, вторые — инженерными и программными средствами.
Разделение условно: организационная ошибка часто открывает технический канал. Например, сотрудник оставляет ноутбук с корпоративными данными без присмотра — и дальше уже работает техническая цепочка перехвата.
Прямые и косвенные, постоянные и эпизодические каналы
По характеру проявления каналы делят на прямые и косвенные. Прямой канал — когда злоумышленник получает сигнал напрямую: подслушивает разговор, фотографирует экран, подключается к кабелю. Косвенный канал — когда перехватывается не сам сигнал, а его побочный продукт: излучение монитора, вибрация стекла, наводка на соседний провод.
Отдельно выделяют постоянные и эпизодические каналы. Постоянный канал работает, пока существует источник, — например, излучение работающего оборудования. Эпизодический проявляется разово и случайно: сотрудник один раз отправил файл не тому адресату, в переговорной на минуту забыли выключить громкую связь. Именно эпизодические каналы труднее всего прогнозировать, и именно они чаще всего фигурируют в реальных инцидентах.
Классификация ТКУИ по физической природе носителя
Основной и самый наглядный признак классификации — физическая природа носителя информации. По нему выделяют четыре группы каналов, и этот перечень удобно использовать как рабочий каркас при обследовании объекта.
Оптические каналы — носителем служит электромагнитное поле в видимом и инфракрасном диапазоне. Данные считывают визуально или оптическими приборами: глазами, камерой, лазером.
Радиоэлектронные каналы — носителем выступают электрические, магнитные и электромагнитные поля, а также ток в проводах. Сюда относятся перехват радиоизлучений, наводки на линии связи и побочные излучения техники.
Акустические каналы — носителем служат упругие волны в воздухе, жидкостях и твёрдых телах. Это самый «человеческий» тип канала: перехватывают речь, вибрации, шумы оборудования.
Материально-вещественные каналы — носителем является физический объект: бумага, флешка, жёсткий диск, распечатка. Данные уходят вместе с носителем.
По этой же логике в прикладной литературе каналы делят на визуально-оптические, акустические, электромагнитные (ПЭМИН) и материально-вещественные — четыре группы, соответствующие четырём способам передачи информации в природе: свет, звук, электромагнитная волна и материальный носитель. В реальной компании таких каналов могут быть десятки и сотни, и их число растёт вместе с парком техники.
Виды технических каналов утечки информации
Теперь разберём четыре группы подробнее — с примерами из обычного офиса и серверной. Оптические каналы покажем на мониторах, развёрнутых к окну, и документах в открытых шкафах: изображение с экрана читается с улицы через оптику, а бумаги видно через стекло или из коридора. Акустические — на переговорных и виброакустическом съёме через стены, стёкла и трубы: речь уходит через дверь, направленный микрофон или закладку в мебели, а вибрация стекла и трубопроводов выдаёт разговор из соседнего помещения. Электромагнитные, включая ПЭМИН, — на побочных излучениях техники и наводках на кабели: монитор, системный блок и клавиатура при работе излучают, а сигнал «перетекает» на соседние провода, телефонные линии и заземление. Материально-вещественные — на флешках, распечатках и старых дисках без затирания данных: носитель просто выносят вместе с информацией. Отдельно стоит смотреть на серверную: концентрация техники и кабельных трасс делает электромагнитный и материально-вещественный каналы особенно заметными. Такой разбор помогает перевести академическую классификацию в конкретные точки инфраструктуры, которые нужно контролировать: рабочие места, переговорные комнаты, серверную, линии связи и места хранения носителей. В каждом случае сразу видно, чем именно закрывается канал — регламентом, инженерной мерой или техническим средством контроля, — и какие из этих мер уже есть в компании, а какие только предстоит внедрить.
Оптические и визуально-оптические каналы
Визуально-оптический канал возникает там, где информацию можно увидеть — напрямую или через оптику. Классический пример — монитор, развёрнутый к окну: изображение считывают с улицы или из соседнего здания через бинокль, телеобъектив или камеру с высоким разрешением. Второй пример — документы на столе или в открытом шкафу, которые видно через стекло, из коридора или от соседнего окна. К этой же группе относится и «отражённый» съём: изображение экрана или бумаги может читаться по блику на глянцевой поверхности, оконном стекле или очках, а часть данных считывается в инфракрасном диапазоне, где обычные шторы уже не помогают. Источником сигнала здесь выступает сам носитель, среда распространения — воздух и прозрачные преграды, приёмником — глаз наблюдателя, камера или оптический прибор.
Такие каналы часто недооценивают: они не требуют сложной аппаратуры, устойчивы к сбоям и дают заметный эффект — иногда достаточно одного взгляда в чужое окно. Защита здесь простая и недорогая, но требует дисциплины: плёнки конфиденциальности на экраны, шторы или жалюзи, ориентация рабочих мест и мониторов относительно окон и стеклянных перегородок, запираемые шкафы для документов, правило «чистого стола», режим уборки и посещений. Полезно также ограничить маршруты посетителей и подрядчиков по офису и запретить фото- и видеосъёмку в чувствительных зонах. Именно поэтому визуально-оптический канал относят к «быстрым победам»: несколько организационных решений и дешёвых плёнок закрывают его быстрее и надёжнее, чем сложные инженерные системы.
Акустические и виброакустические каналы
Акустический канал — это перехват речи или звуков работы через воздух. Способов много: подслушивание за дверью, направленный микрофон, закладка в мебели, громкая связь, забытая включённой. Особую группу составляют виброакустические каналы: звук считывают не из воздуха, а через вибрацию стен, оконных стёкол, труб отопления и вентиляции. Через вибрацию речь можно перехватить из соседнего помещения или даже с другого этажа.
На практике акустика — один из самых распространённых технических каналов, потому что люди постоянно говорят, а помещения редко проектируются как защищённые. Базовые меры: переговорные комнаты вдали от внешних стен, звукоизоляция, генераторы акустического шума, регламент обсуждения конфиденциальных тем и привычка проверять помещение перед разговором.
Электромагнитные каналы и ПЭМИН
Электромагнитный канал — это перехват сигналов, возникающих при работе техники. Ключевое понятие здесь — ПЭМИН, побочные электромагнитные излучения и наводки. Любое электронное устройство при работе излучает: монитор, системный блок, кабель, клавиатура. Грамотный злоумышленник может восстановить по этим излучениям изображение с экрана или набираемый текст.
Второй механизм того же канала — наводки: сигнал с одного провода «перетекает» на соседний. Так данные могут уйти по линиям связи, телефонным проводам, металлическим трубам и даже по заземлению. ВТСС — вспомогательные технические средства и системы — усугубляют картину: они не участвуют в обработке данных, но сами излучают или «принимают» за счёт микрофонного эффекта.
Защита требует инженерного подхода: экранирование помещений и оборудования, фильтры на линиях, развязка цепей, размещение техники относительно границ контролируемой зоны, использование проверенных средств вычислительной техники. Это та часть защиты, которую нельзя закрыть одними регламентами.
Материально-вещественные каналы
Материально-вещественный канал — это вынос информации вместе с физическим носителем. Флешка в кармане, распечатка на столе, сфотографированный документ, выброшенная в обычный мусор бумага с реквизитами, старый жёсткий диск без затирания данных. Технической сложности тут нет — и именно поэтому канал живуч.
Защита строится на учёте и контроле физического доступа: учёт носителей, запрет или регламент использования внешних накопителей, защищённое уничтожение документов и техники, пропускной режим, контроль выноса оборудования. Отдельно стоит обучение: большинство «материальных» утечек происходит без злого умысла, просто из-за незнания правил.
Каналы утечки при передаче данных по каналам связи
Современный офис — это прежде всего цифровой обмен. Большая часть информации сегодня уходит не через стены и воздух, а через сеть: так быстрее и проще, а значит, и канал доступнее. Если акустический или оптический съём требует физического доступа к помещению или хотя бы прямой видимости, то цифровой путь работает на расстоянии и почти незаметно: данные покидают периметр за секунды, не оставляя следов на бумаге и не привлекая внимания окружающих. Злоумышленнику не нужно проникать в офис, подбирать момент, когда в переговорной никого нет, или искать точку обзора напротив чужого окна — достаточно получить доступ к учётной записи, сети или сервису, которым сотрудник пользуется каждый день. Именно поэтому цифровые каналы сегодня считаются одними из самых массовых и одновременно самых недооценённых — к ним привыкли как к обычному рабочему инструменту и редко воспринимают как источник риска. Между тем через сеть уходят и вполне безобидные рабочие файлы, и конфиденциальные сведения: разница лишь в том, кто и с какой целью их отправляет. Один и тот же документ может быть отправлен коллеге для согласования проекта и переслан на личный адрес перед увольнением — внешне это одинаковые действия в интерфейсе почтового клиента, но последствия у них принципиально разные. Отсюда и сложность контроля: цифровой канал почти всегда «легален» по форме, потому что строится на штатных инструментах — почте, мессенджерах, облачных хранилищах, съёмных носителях и личных устройствах. Запретить их полностью нельзя, иначе остановится работа, а значит, остаётся только понимать, как они устроены, и управлять рисками осознанно. Ниже — четыре группы цифровых путей, которые стоит держать в зоне внимания.
Сеть и интернет-каналы
Локальная сеть и интернет — базовая среда передачи данных, и она же — базовый канал утечки: через сеть сегодня проходит почти вся рабочая информация, от писем и договоров до баз клиентов и проектной документации. Данные могут уйти через незащищённые протоколы без шифрования, открытые Wi-Fi-точки, несанкционированные подключения к сети, уязвимости в сервисах и службах, слабую или повторно используемую аутентификацию, а также через тоннели и сторонние сервисы, которые сотрудники подключают в обход ИТ-службы. Отдельный риск — периметр, который «расползается» вместе с удалённой работой и личными устройствами: домашние роутеры, гостевые сети, смартфоны и планшеты с доступом к корпоративным ресурсам, а также периферия вроде сетевых принтеров, камер и другого оборудования, которое подключают к сети без учёта и обновления. Цифровой путь опасен ещё и тем, что работает на расстоянии и почти незаметно: данные покидают контур за секунды, не оставляя следов на бумаге, а внешне отправка файла коллеге и пересылка того же файла наружу выглядят в интерфейсе одинаково. Именно поэтому сетевой канал считают одним из самых массовых и одновременно самых недооценённых — к нему привыкли как к обычному рабочему инструменту и редко воспринимают как источник риска.
Меры защиты здесь стандартные, но обязательные: сегментация сети на отдельные зоны с разными уровнями доверия, шифрование трафика, включая защищённые каналы для удалённого доступа, контроль подключаемых устройств и точек доступа, актуальные обновления и своевременная установка патчей, ограничение прав доступа по принципу минимальной необходимости, отдельные гостевые сети для посетителей и личных гаджетов, журналирование сетевых событий и контроль аномальной активности. Важно, чтобы правила существовали не только на бумаге: недоступный сервис и правильно настроенный маршрутизатор защищают лучше, чем инструктаж. Полезно также заранее определить, какие ресурсы вообще допустимо открывать извне, кто отвечает за выдачу и отзыв доступов и как быстро отключается учётная запись уволенного сотрудника — на практике именно такие, казалось бы, мелкие настройки закрывают сетевой канал надёжнее, чем самые подробные регламенты.
Электронная почта и мессенджеры
Почта и мессенджеры — самые массовые цифровые каналы, потому что ими пользуются все и каждый день. У них нет порога входа: отправка письма или сообщения занимает секунды, работает с любого устройства и не требует специальных навыков. Именно поэтому этот канал сложнее всего контролировать — он встроен в повседневную работу и внешне почти не отличается от обычной рабочей переписки. Типовая утечка выглядит буднично: файл уходит не тому адресату, клиентская база отправляется на личную почту «для работы из дома», конфиденциальный документ пересылается в общий чат. В тот же список попадают копия письма с реквизитами клиентов, случайно отправленная внешнему подрядчику, скриншот с условиями сделки в личном мессенджере и файл, пересланный в чат, где участников больше, чем нужно для задачи. Здесь техническая защита вторична — первичны регламент и внимание.
Что помогает: правила работы с вложениями, запрет пересылки данных на личные адреса и во внешние мессенджеры, DLP-политики там, где они уместны, журналирование отправок — кто, когда, какой файл и куда отправил. Полезно ограничить перечень допустимых вложений, запретить автоматическую пересылку на внешние адреса и разбирать каждый инцидент не как повод для наказания, а как повод уточнить правило. И главное — понимание сотрудниками, какие данные считаются конфиденциальными: без коротких памяток, примеров из практики компании и регулярных напоминаний любые технические ограничения обходятся за минуту. Сотрудник просто перефотографирует экран телефоном, отправит документ через личный мессенджер или скопирует файл в личное облако — и формально ни одно правило не будет нарушено. Поэтому защита этого канала строится не на одном средстве, а на связке «понятный регламент + технический контроль + обучение».
Облачные и файловые сервисы
Облачные хранилища и файловые сервисы удобны, поэтому в них незаметно скапливаются рабочие документы. Канал утечки возникает, когда данные попадают в личное облако, в сервис с открытым доступом или в папку с неограниченной ссылкой. Часто это происходит не из злого умысла, а ради удобства: «так быстрее поделиться».
Защита строится на корпоративных хранилищах с разграничением прав, запрете или регламенте личных облаков, контроле внешних ссылок и аудите того, какие файлы вообще выходят за периметр. Полезно заранее определить, какие категории данных допустимо держать в облаке, а какие — нет.
Мобильные устройства и съёмные носители
Смартфоны, планшеты, флешки и внешние диски — компактные и быстрые способы вынести данные. Одно фото экрана заменяет сложную атаку, а флешка в кармане — целый архив. Устройства редко учитываются, а между тем именно они закрывают разрыв между цифровым и материально-вещественным каналом.
Что снижает риск: инвентаризация корпоративных устройств, регламент использования личных гаджетов, шифрование съёмных носителей, контроль подключения USB-устройств, запрет фото- и видеосъёмки в чувствительных зонах. Для Android-устройств в корпоративном контуре отдельно важен контроль их подключения к рабочим данным.
Человеческий фактор как канал утечки: инсайдеры и ошибки сотрудников
Разбирая технические каналы, легко забыть, что за большинством из них стоит человек. Сотрудник имеет легитимный доступ к данным — и именно поэтому часто становится причиной утечки. Здесь важно разделять две принципиально разные ситуации: злой умысел и случайную ошибку.
Инсайдер — это человек внутри периметра, который сознательно выносит информацию: копирует базу перед уходом, передаёт коммерческие условия конкуренту, выносит проектные документы. Внешний злоумышленник обычно ищет такого человека, потому что пробить «снаружи» то, что открыто изнутри, бессмысленно.
Случайные ошибки встречаются чаще и выглядят куда прозаичнее: файл отправлен не тому адресату, рабочие данные хранятся в личном облаке, документ распечатан и забыт на принтере, чужой доступ не отозван после увольнения сотрудника. По сути, это работа того же материально-вещественного или цифрового канала, просто без намерения.
Практический вывод: защита от человеческого фактора строится на трёх опорах — понятные правила, обучение и объективная картина происходящего внутри периметра. Без последней любые регламенты остаются декларацией: руководитель не видит, что реально происходит с данными, и узнаёт об инциденте последним.
Как выявлять и закрывать каналы утечки: практические меры
Полностью устранить технические каналы утечки информации невозможно — у любой системы есть физические свойства, а значит, всегда остаются источник сигнала, среда распространения и потенциальная возможность его перехвата. Даже если канал не используется прямо сейчас, он существует, пока сохраняются эти элементы, поэтому задача защиты не в том, чтобы «закрыть всё», а в том, чтобы сделать перехват невыгодным, трудоёмким и заметным. Реалистичная цель — снизить информативность каналов, то есть уменьшить объём полезных данных, которые злоумышленник может получить, а также вовремя заметить аномалию: необычную активность, попытку подключения, вынос носителя или подозрительный маршрут передачи. Работа идёт по трём направлениям: инвентаризация, организация и технический контроль. Инвентаризация отвечает на вопрос, что именно защищаем и через какие точки информация может покинуть периметр; организация задаёт правила доступа, работы с носителями и поведение сотрудников; технический контроль закрывает конкретные каналы и даёт объективную картину происходящего внутри периметра. Только вместе эти направления превращают защиту из набора разрозненных мер в управляемую систему, которую можно проверять, корректировать и развивать вместе с инфраструктурой.
Инвентаризация данных и точек выхода
Прежде чем что-то защищать, нужно понять, что и куда уходит. Для этого составляют перечень конфиденциальных данных с категориями (персональные данные, коммерческая тайна, проектная документация) и карту точек, через которые информация может покинуть периметр: сетевые шлюзы, рабочие станции, печатная техника, переговорные, складские и серверные помещения, мобильные устройства.
Такая карта сразу показывает слепые зоны. Часто выясняется, что часть помещений не учтена, а часть каналов — например, личные облака сотрудников — вообще никем не контролируется. Инвентаризацию стоит повторять: инфраструктура меняется, и карта устаревает.
Организационные меры и регламенты доступа
Организационные меры дешевле технических и часто эффективнее. Это принцип минимальных прав, когда сотрудник получает доступ только к тому, что нужно для работы; порядок предоставления и отзыва доступов; правила работы с носителями и печатью; регламент обсуждения конфиденциальных тем; обучение и инструктаж; соглашение о конфиденциальности; порядок уничтожения документов и техники.
Важно, чтобы регламенты были рабочими, а не формальными: документ, который никто не читал, не защищает. Полезно периодически проверять, соблюдаются ли правила на практике, и корректировать их по результатам.
Технические средства контроля и мониторинга активности
Технический контур защиты включает средства, закрывающие конкретные каналы: экранирование и фильтры против ПЭМИН, звукоизоляция и генераторы шума против акустики, шифрование и сегментация сети против цифровых каналов, контроль съёмных носителей против материально-вещественных путей. Все эти меры снижают возможность перехвата, но не отвечают на вопрос «что происходит внутри».
Здесь на первый план выходит мониторинг активности сотрудников и контроль каналов передачи данных. Он не перехватывает информацию у злоумышленника и не является средством предотвращения утечек — он даёт руководителю объективную картину цифрового рабочего дня: какие программы и сайты используются, куда уходит рабочее время, где возникают инциденты. Такая картина помогает заметить аномалии и вовремя задать вопрос, а не строить догадки.
Практический пример: в компании обратили внимание, что сотрудник перед увольнением стал активно работать с базами и внешними накопителями в нерабочие часы. Сам по себе факт активности — не нарушение, но он стал сигналом для проверки. Объективные данные об активности внутри периметра дают руководителю повод разобраться, а не действовать вслепую. Подробнее о таком подходе — в разделе про анализ цифрового рабочего дня.
Чтобы понять, какие каналы актуальны именно для вашей инфраструктуры и как выстроить контроль без перегибов, полезно обсудить задачу со специалистом.
Тип канала — носитель — пример утечки — мера защиты
Тип канала | Носитель информации | Пример утечки | Мера защиты |
|---|---|---|---|
Оптический (визуально-оптический) | Электромагнитное поле в видимом и инфракрасном диапазоне | Считывание изображения с монитора, развёрнутого к окну | Плёнки конфиденциальности, жалюзи, ориентация рабочих мест, запираемые шкафы |
Акустический и виброакустический | Упругие волны в воздухе, жидкостях и твёрдых телах | Подслушивание за дверью, закладка в мебели, съём через вибрацию стекла | Звукоизоляция, генераторы акустического шума, вынос переговорных от внешних стен |
Электромагнитный (ПЭМИН) | Электрические, магнитные и электромагнитные поля, ток в проводах | Восстановление изображения экрана по побочным излучениям, наводки на линии связи | Экранирование, фильтры на линиях, развязка цепей, размещение техники относительно границ зоны |
Материально-вещественный | Физический объект: бумага, флеш-накопитель, жёсткий диск | Вынос данных на съёмном носителе, распечатка с реквизитами в обычном мусоре | Учёт носителей, регламент внешних накопителей, защищённое уничтожение, пропускной режим |
Таблица ниже сводит воедино четыре группы каналов: что служит носителем, как выглядит типовой пример утечки и какая мера защиты закрывает риск. Она же удобна как рабочий ориентир при обследовании объекта: по строкам видно, какой канал закрывается организационным регламентом, какой — инженерным решением, а какой требует постоянного технического контроля. Сравнивая таблицу с собственной инфраструктурой, проще понять, какие из перечисленных мер уже действуют в компании, а какие только предстоит внедрить, и в каком порядке это разумнее делать.
Получите
демодоступ
демодоступ
Заполните форму и оцените
возможности ИНСАЙДЕР
возможности ИНСАЙДЕР
Правовые рамки: 152-ФЗ, уведомление Роскомнадзора и границы контроля
Защита информации в России опирается не только на технику, но и на закон. Ключевой документ — 152-ФЗ «О персональных данных». Он определяет, что считается персональными данными, как их обрабатывать и хранить, какие требования предъявляются к защите и что делать при инциденте. Любая система контроля и мониторинга должна работать в этих рамках, а не «поверх» них.
Важное требование касается уведомлений: при выявлении факта утечки персональных данных оператор обязан уведомить Роскомнадзор не позднее чем через 72 часа после обнаружения. Параллельно нужно назначить ответственных, собрать рабочую группу из ИТ и ИБ, юристов и коммуникаций, локализовать канал и оценить риски для субъектов данных. Промедление здесь стоит дорого, поэтому порядок действий лучше прописать заранее.
Вторая граница — допустимость контроля. Мониторинг активности сотрудников возможен, но должен опираться на законные основания: локальные нормативные акты, ознакомление сотрудников, информирование о характере сбора данных и цели обработки. Сбор данных без согласия, скрытое наблюдение и обработка лишних сведений недопустимы. Внедрение системы не заменяет ЛНА — оно работает вместе с ними.
Отдельно стоит помнить о разумности: данные о цифровой активности — это сигнал для проверки, а не приговор сотруднику. Оценка допустима только вместе с задачами, сроками и показателями работы. Юридические формулировки зависят от конкретной ситуации, поэтому по спорным вопросам рекомендуем проконсультироваться с юристом.
Частые ошибки при закрытии каналов утечки
Ставка только на технику. Компания покупает средства защиты, но не наводит порядок в правах доступа и регламентах. Без организационной основы техника защищает лишь часть каналов.
Игнорирование человеческого фактора. Сотрудников не обучают и не информируют, а потом удивляются «неожиданным» утечкам. Ошибка чаще случается там, где правила неизвестны.
Формальные регламенты. Документ написан для проверяющих и не используется в работе. Регламент без соблюдения не снижает риск, а создаёт иллюзию защищённости.
Контроль без границ. Сбор лишних данных и скрытое наблюдение создают юридические риски и подрывают доверие команды. Сбор должен опираться на законные основания и информирование.
Оценка людей по активности. Превращение данных мониторинга в инструмент давления искажает картину и демотивирует. Активность — это контекст, а не приговор сотруднику.
Забытый устаревший доступ. Права уволенных сотрудников и подрядчиков не отзываются вовремя — и превращаются в открытый канал.
Нет плана реагирования. Когда инцидент уже произошёл, выясняется, что непонятно, кто отвечает и что делать. Сценарий реагирования нужно готовить заранее.
Чек-лист: что проверить в первую очередь
Данные учтены. Есть перечень конфиденциальных данных с категориями и владельцами.
Точки выхода нанесены на карту. Понятно, через какие каналы информация может покинуть периметр.
Права доступа приведены в порядок. Действует принцип минимальных прав, есть порядок выдачи и отзыва доступов.
Акустика помещений проверена. Переговорные защищены от подслушивания и виброакустического съёма.
ПЭМИН учтён. Техника размещена с учётом излучений и наводок.
Съёмные носители под контролем. Есть регламент использования флешек и внешних дисков, ведётся учёт.
Цифровые каналы прикрыты. Шифрование, сегментация сети, правила работы с почтой и облаками.
Мониторинг настроен законно. Есть ЛНА, информирование сотрудников и понятная цель сбора данных.
Сценарий реагирования готов. Определены ответственные и порядок уведомления Роскомнадзора в срок.
Обучение проведено. Сотрудники понимают, какие данные конфиденциальны и как с ними обращаться.
Итоги: что важно знать о технических каналах утечки информации
Технические каналы утечки информации — это физические пути, по которым данные уходят от источника к приёмнику злоумышленника: через свет, звук, электромагнитное поле или материальный носитель. Их классифицируют по контролируемости, характеру проявления и природе носителя, а защита строится сразу по нескольким направлениям — организационному, инженерному и цифровому.
Полностью закрыть все каналы нельзя, и это не должно быть целью. Реалистичная задача — снизить информативность каждого канала, привести в порядок доступы и регламенты, а также иметь объективную картину того, что происходит внутри периметра. Именно эта картина превращает защиту из набора формальных мер в управляемую систему.
FAQ
Что такое технический канал утечки информации простыми словами?
Это путь, по которому защищаемые данные уходят от носителя через физическую среду к аппаратуре злоумышленника. Канал состоит из трёх элементов: источника сигнала, среды распространения и приёмника информации — как обычный канал связи, только используемый во вред.
Какие виды технических каналов утечки информации выделяют?
По физической природе носителя выделяют четыре группы: оптические и визуально-оптические, акустические и виброакустические, электромагнитные (включая ПЭМИН) и материально-вещественные. Каждая группа по-своему используется для съёма и требует своих мер защиты.
Что такое ПЭМИН и почему это важно?
ПЭМИН — побочные электромагнитные излучения и наводки, которые возникают при работе техники. По ним можно восстановить изображение с экрана или набираемый текст, поэтому техника размещается с учётом излучений, а помещения и оборудование экранируются.
Можно ли полностью закрыть каналы утечки информации?
Нет. Любая система обладает физическими свойствами, а значит, каналы существуют всегда. Реалистичная цель — снизить их информативность, ограничить доступ и вовремя замечать аномалии, а не пытаться устранить каналы полностью.
Как человеческий фактор связан с техническими каналами?
За большинством каналов стоит человек: сотрудник отправляет файл не тому адресату, хранит данные в личном облаке или выносит их на съёмном носителе. Инсайдер использует легитимный доступ, поэтому работа с людьми — такая же часть защиты, как техника.
Что нужно сделать при утечке персональных данных?
Локализовать канал, назначить ответственных, собрать рабочую группу и оценить риски. Уведомить Роскомнадзор нужно не позднее чем через 72 часа после обнаружения инцидента. Порядок действий стоит прописать заранее, чтобы не терять время.
24 сентября | 15:00
ВЕБИНАР ОТ ТОТАЛЬНОГО КОНТРОЛЯ К ЭКОЛОГИЧНОЙ СИСТЕМЕ САМООРГАНИЗАЦИИ КОМАНДЫ
Расскажем о том, как экологично внедрить систему мониторинга и извлечь из этого пользу не только руководителям, но и сотрудникам.
Вас ждут взрывные идеи и ценные подарки, регистрируйтесь!
Оцените, насколько полезной была статья
Попробовать бесплатно ИНСАЙДЕР
Протестируйте систему мониторинга за 14 дней с поддержкой нашего специалиста и узнайте, чем заняты ваши сотрудники на самом деле.
Оставить комментарий